CISA Haberleri

CISA'nın izleme listesi ve uyarıları teknoloji güvenliği gündemini belirliyor. SharePoint, MikroTik, Linux kernel, GitLab, Artifactory ve ScreenConnect gibi kritik açıkların aktif sömürüsü ile kurumun risk temelli yeni yaklaşımı bu etikette takip ediliyor.

Saldırganlar sunucu seviyesinde komut enjeksiyonuna yol açan UnrealIRCd açığını sömürüyor
⭐ 80

Saldırganlar sunucu seviyesinde komut enjeksiyonuna yol açan UnrealIRCd açığını sömürüyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, açık kaynaklı IRC sunucusu UnrealIRCd'deki yüksek önem dereceli açığı aktif sömürü nedeniyle Bilinen Sömürülen Açıklıklar kataloğuna aldı. CVE-2026-114713 kodlu ve CVSS 8.6 puanlı zafiyet, sunucu otoritesiyle keyfi komut çalıştırılmasına imkan veriyor. Geliştirici Bram Matthys, sorunun internette sömürüldüğünü belirterek acil güncelleme çağrısı yaptı.

10 görüntülenme
ABD Siber Güvenlik Ajansı CISA, OpenSSH, GPUStack, FreeSWITCH ve IBM açıklarının aktif istismar edildiğini duyurdu
⭐ 80

ABD Siber Güvenlik Ajansı CISA, OpenSSH, GPUStack, FreeSWITCH ve IBM açıklarının aktif istismar edildiğini duyurdu

ABD Siber ve Altyapı Güvenliği Ajansı CISA, GPUStack, SignalWire FreeSwitch, OpenBSD OpenSSH ve IBM Aspera Faspex’teki dört güvenlik açığını aktif istismar kanıtlarıyla Bilinen İstismar Edilen Açıklar kataloğuna ekledi. SSHole kod adlı OpenSSH açığında 6 Kasım’dan itibaren 22 istismar girişimi kaydedildi ve saldırganların kalıcı erişim sağladığı görüldü. Federal sivil kurumlara açıkların 12 Kasım 2026’ya kadar kapatılması önerildi.

37 görüntülenme
CISA, SonicWall SonicOS MFA atlatma açığını bilinen istismar edilen açıklar kataloğuna ekledi
⭐ 75

CISA, SonicWall SonicOS MFA atlatma açığını bilinen istismar edilen açıklar kataloğuna ekledi

ABD Siber ve Altyapı Güvenliği Ajansı CISA, SonicWall SonicOS'taki yüksek önem dereceli bir kimlik doğrulama açığını KEV listesine aldı. Açık gerçek saldırılarda kullanılmış olabileceğine dair raporların ardından listelendi ve SonicWall müşterilerden acil güncelleme yapmasını istedi. Federal kurumlara 20 Kasım 2026'ya kadar yama uygulanması önerildi.

32 görüntülenme
ABD, endüstriyel soğutma ünitelerine yönelik kitlesel siber saldırılar karşısında süregelen tehdit uyarısı yaptı
⭐ 75

ABD, endüstriyel soğutma ünitelerine yönelik kitlesel siber saldırılar karşısında süregelen tehdit uyarısı yaptı

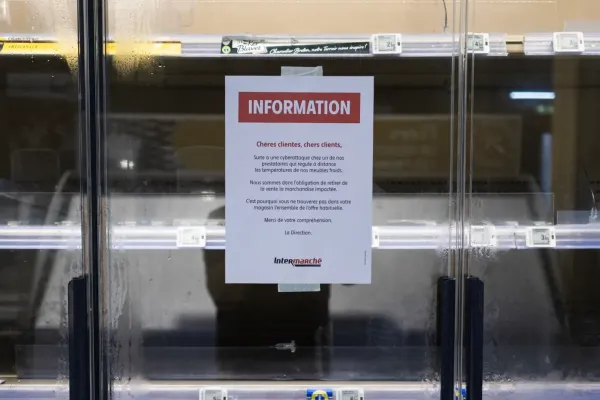
ABD hükümeti, süpermarketlerden askeri üslere ve bir kan bankasına kadar uzanan siber saldırılar sonrası endüstriyel soğutma sistemlerine yönelik süregelen bir tehdit uyarısında bulundu. CISA, FBI ve diğer federal kurumlar Perşembe günü yayımlanan ortak açıklamada gıda, tarım ve ilaç sevkiyatı gibi kritik altyapının hedef alındığını bildirdi. Yetkililer uzaktan kontrol sistemlerinin internetten çıkarılmasını ve desteklenmeyen ekipmanların kullanımdan kaldırılmasını istedi.

25 görüntülenme
CISA: Yamalanmış Apple açığı bilgi çalan kötü yazılım için kullanılıyor
⭐ 75

CISA: Yamalanmış Apple açığı bilgi çalan kötü yazılım için kullanılıyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, birden fazla Apple işletim sistemini etkileyen orta şiddetteki bir güvenlik açığını aktif istismar bildirimlerinin ardından Bilinen İstismar Edilen Açıklar kataloğuna ekledi. Açık, Rusya bağlantılı tehdit aktörleri tarafından tarayıcı ve cihaz verilerini toplayan kötü yazılım dağıtmak için kullanıldı. Federal sivil kurumlara 18 Kasım 2026'ya kadar yama uygulanması tavsiye edildi.

29 görüntülenme
ABD CISA, WordPress Core'daki CVE-2026-119977 açığının aktif istismar edildiğini doğruladı
⭐ 85

ABD CISA, WordPress Core'daki CVE-2026-119977 açığının aktif istismar edildiğini doğruladı

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, WordPress Core'daki TOCTOU yarış durumu zafiyetini aktif istismar kanıtlarıyla Bilinen İstismar Edilen Açıklar kataloğuna ekledi. CVE-2026-119977 olarak izlenen ve CVSS puanı 8.1 olan açık, yükseltme penceresinde kimliği doğrulanmamış kod çalıştırılmasına yol açabiliyor. Federal sivil kurumlara yamayı uygulamaları için 6 Kasım 2026'ya kadar süre verildi.

27 görüntülenme
CISA, aktif olarak istismar edilen GitLab RCE ve Cisco güvenlik duvarı DoS açıklarını KEV listesine ekledi
⭐ 75

CISA, aktif olarak istismar edilen GitLab RCE ve Cisco güvenlik duvarı DoS açıklarını KEV listesine ekledi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, Cisco ve GitLab yazılımlarındaki iki açığı aktif istismar kanıtlarıyla Bilinen İstismar Edilen Açıklar listesine aldı. GitLab açığı Alpine Linux örneğine yönelik başarısız bir istismar girişimiyle gündeme gelirken, Cisco açığı daha önce aktif istismar edildiğini açıklamıştı. Federal kurumlara 1 Kasım 2026'ya kadar yama uygulanması önerildi.

31 görüntülenme
ABD Siber Ajansı CISA, PHP'deki kritik açıkların istismar edildiğini doğruladı
⭐ 80

ABD Siber Ajansı CISA, PHP'deki kritik açıkların istismar edildiğini doğruladı

ABD Siber Güvenlik Ajansı CISA, yaygın kullanılan PHP yazılımındaki iki kritik açığın aktif olarak istismar edildiğini açıkladı ve federal kurumlara üç gün içinde yama yapma talimatı verdi. Açıklar şifre gerektirmeden uzaktan sistemlere giriş imkanı tanıyor ve web sunucularının yaklaşık yüzde 70'inde kullanılan PHP'yi etkiliyor. Sorun, yapay zekâ destekli araştırmalarla ortaya çıkarılan ve uzun süredir fark edilmeyen PHP2Shell zafiyetleriyle bağlantılı.

45 görüntülenme
ABD Siber Ajansı CISA, uzaktan kod çalıştıran iki PHP2Shell açığını aktif istismarda doğruladı
⭐ 85

ABD Siber Ajansı CISA, uzaktan kod çalıştıran iki PHP2Shell açığını aktif istismarda doğruladı

ABD Siber ve Altyapı Güvenliği Ajansı CISA, PHP2Shell kod adlı iki kritik açığın aktif olarak istismar edildiğini KEV kataloğuna ekleyerek onayladı. CVSS 9.2 puanlı CVE-2026-109618 ve CVE-2026-109619 açıkları kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin veriyor. Federal kurumlara 29 Ekim 2026’ya kadar yama uygulama süresi verildi.

37 görüntülenme
CISA, Collabora Online ve Arista VeloCloud'da aktif olarak sömürülen iki kritik açığı işaretledi
⭐ 75

CISA, Collabora Online ve Arista VeloCloud'da aktif olarak sömürülen iki kritik açığı işaretledi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, Collabora Online Built-in CODE Server ve Arista VeloCloud Orchestrator'daki iki açığı Bilinen Sömürülen Açıklar listesine ekledi. Açıklar aktif olarak istismar ediliyor ve CISA federal kurumlara 26 Ekim 2026'ya kadar yama uygulanmasını önerdi. Tehdit aktörlerinin Nextcloud sunucularına web shell yerleştirdiği, Arista açığının ise Japonya'ya ait IP'lerden gelen aktiviteyle ilişkilendirildiği bildiriliyor.

38 görüntülenme
CISA'dan federal kurumlara Plex2Shell, Siemens ve SiteGuard açıkları için yama emri
⭐ 80

CISA'dan federal kurumlara Plex2Shell, Siemens ve SiteGuard açıkları için yama emri

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, Plex Media Server'daki Plex2Shell açıkları da dahil dört açığı Bilinen Sömürülen Açıklar kataloğuna ekledi. Siemens Software Center ve EG Secure Solutions SiteGuard Server Edition'daki aktif olarak sömürülen iki açık daha uyarı listesine alındı. Federal sivil kurumlara kritik açıklar için 23 Ekim 2026'ya kadar yama uygulanması istendi.

23 görüntülenme
AhsayCBS açıkları web shell dağıtmak için istismar edildi, eksik yamalar sonrası düzeltme yayınlandı
⭐ 80

AhsayCBS açıkları web shell dağıtmak için istismar edildi, eksik yamalar sonrası düzeltme yayınlandı

Singapur merkezli Ahsay Backup, AhsayCBS'te web shell ve kripto madenci yüklemek için kullanılan iki açık için yeni hotfix yayınladı. CVE-2026-105133 ve CVE-2026-105134 açıklarının Ağustos yamalarıyla tamamen kapanmadığı ortaya çıktı. CISA açıkları bilinen istismar listesine aldı ve federal kurumlara 17 Ekim'e kadar güncelleme yapılmasını istedi.

36 görüntülenme
Palo Alto Networks, aktif istismarda olan PAN-OS kimlik doğrulamalı RCE açığını yama yaptı
⭐ 80

Palo Alto Networks, aktif istismarda olan PAN-OS kimlik doğrulamalı RCE açığını yama yaptı

Palo Alto Networks, PAN-OS yönetim arayüzündeki CVE-2026-0322 kodlu yüksek önem dereceli uzaktan kod çalıştırma açığı için çarşamba günü yamalar yayınladı. Açık aktif olarak istismar ediliyor ve PA-Series, VM-Series ile Panorama'yı etkiliyor. CISA, bu açığı ve Cisco Secure Email Gateway'deki CVE-2026-76519'u Bilinen İstismar Edilen Açıklar kataloğuna ekleyerek federal kurumlara 17 Ekim 2026'ya kadar düzeltme yapılmasını istedi.

45 görüntülenme
Flax Typhoon beş açığı sömürüyor, CISA federal kurumlara 11 Ekim son tarih verdi
⭐ 75

Flax Typhoon beş açığı sömürüyor, CISA federal kurumlara 11 Ekim son tarih verdi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, Çin bağlantılı Flax Typhoon tehdidiyle ilişkilendirilen beş güvenlik açığını Bilinen Sömürülen Açıklar kataloğuna ekledi. Açıklar ProFTPD, ONLYOFFICE Docs, Strapi, Apache Struts ve ISC BIND ürünlerini kapsıyor ve federal kurumlar için 11 Ekim 2026’ya kadar yama zorunluluğu getirildi. Karar, Integrity Technology Group’un faaliyetlerine dair Avustralya, Kanada, Japonya ve diğer ülkelerin ortak uyarısıyla aynı döneme denk geldi.

38 görüntülenme
SharePoint RCE ve MikroTik RouterOS açıkları yabanda aktif olarak sömürülüyor
⭐ 85

SharePoint RCE ve MikroTik RouterOS açıkları yabanda aktif olarak sömürülüyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, Microsoft SharePoint ve MikroTik RouterOS'taki iki açığı aktif sömürü kanıtı nedeniyle KEV kataloğuna ekledi. CVE-2026-65660 uzaktan kod çalıştırma riski taşırken, CVE-2026-67279 MikroTrick zinciriyle şifresiz yönetici erişimine yol açıyor. Federal kurumlara 28 Eylül'e kadar yama uygulama süresi verildi.

55 görüntülenme
WSO2 ve Adobe Commerce açıkları saldırılarda istismar edildi, CISA KEV'e eklendi
⭐ 80

WSO2 ve Adobe Commerce açıkları saldırılarda istismar edildi, CISA KEV'e eklendi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, WSO2 ve Adobe Commerce ile Magento'daki iki kritik açığı aktif istismara dayanarak Bilinen İstismar Edilen Açıklar kataloğuna ekledi. Açıklar uzaktan kod çalıştırma ve yetki yükseltme riski taşıyor ve sırasıyla 9.8 ile 9.1 CVSS puanına sahip. Federal sivil kurumlara her iki açık için de 27 Eylül 2026'ya kadar yama uygulaması tavsiye edildi.

49 görüntülenme
CISA, Yabanda Sömürülen Üç Linux Kernel Açığını Listeye Aldı
⭐ 85

CISA, Yabanda Sömürülen Üç Linux Kernel Açığını Listeye Aldı

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, aktif olarak sömürülen üç Linux çekirdeği açığını Bilinen Sömürülen Açıklar kataloğuna ekledi. Açıklardan biri CVSS 9.8 puanıyla yüksek risk taşıyor ve Red Hat acil yama çağrısı yaptı. Federal kurumlara 21 Eylül 2026’ya kadar düzeltme uygulama önerisi getirildi.

50 görüntülenme
CISA haftalık zafiyet özetlerini bırakıyor, risk temelli yaklaşıma geçiyor
⭐ 78

CISA haftalık zafiyet özetlerini bırakıyor, risk temelli yaklaşıma geçiyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, haftalık zafiyet bültenlerini 28 Eylül'den itibaren durduruyor. Karar, kuruluşların CVSS puanlarına göre değil gerçek risk üzerinden önceliklendirme yapması yönündeki baskıyı artırıyor. Ajans, kullanıcıların Bilinen Sömürülen Zafiyet Kataloğu ve resmi uyarılara yönelmesini istiyor.

51 görüntülenme
Maksimum Şiddette GitLab Açığı Tedarik Zincirlerini Riske Atıyor
⭐ 85

Maksimum Şiddette GitLab Açığı Tedarik Zincirlerini Riske Atıyor

Geçen hafta açıklanan ve CVSS puanı 10 üzerinden 10 olan CVE-2026-85706 kodlu yol geçişi açığı, GitLab sunucularından yetkisiz dosya okumasına izin veriyor. Açık, tedarik zinciri hedefli saldırılarda kullanılmaya başlandı ve CISA federal kurumlara yama yapma zorunluluğu getirdi. watchTowr araştırmacıları hafta sonu hassas yapılandırma dosyalarının sızdırıldığını tespit etti.

50 görüntülenme
CISA Artifactory, ScreenConnect ve RouterOS'ta aktif olarak sömürülen 5 açığı KEV'e ekledi
⭐ 80

CISA Artifactory, ScreenConnect ve RouterOS'ta aktif olarak sömürülen 5 açığı KEV'e ekledi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, JFrog Artifactory, ConnectWise ScreenConnect ve MikroTik RouterOS'taki beş açığı aktif sömürü nedeniyle Bilinen Sömürülen Açıklar kataloğuna aldı. Açıklardan ikisi Artifactory'de zincirlenerek yönetici kontrolü sağlıyor, ScreenConnect açığı dosya transferine izin veriyor, RouterOS açıkları ise kimlik doğrulamasız uzaktan kontrol riski taşıyor. Federal kurumlar için yama süreleri 13 Eylül 2026, 14 Eylül 2026 ve 25 Eylül 2026 olarak belirlendi.

50 görüntülenme
CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine aldı, federal yama süresi 12 Eylül 2026
⭐ 85

CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine aldı, federal yama süresi 12 Eylül 2026

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, Cisco, Citrix ve Fortinet’teki aktif olarak sömürülen üç kritik açığı KEV kataloğuna ekledi. Federal sivil kurumların 12 Eylül 2026’ya kadar yama uygulaması zorunlu hale geldi. Açıklama, Cisco FMC’de kimlik doğrulama atlama ve Fortinet’te uzaktan kod çalıştırma riski taşıyan saldırılarla birlikte geldi.

54 görüntülenme
ABD hükümeti Çinli yapay zeka firmalarını öncü modelleri damıtmakla suçluyor
⭐ 80

ABD hükümeti Çinli yapay zeka firmalarını öncü modelleri damıtmakla suçluyor

ABD FBI, NSA ve CISA'nın ortak uyarısına göre Çinli yapay zeka firmaları OpenAI, Anthropic, Google ve xAI gibi ABD öncü modellerinden milyarlarca token çıkarıyor. Alibaba, DeepSeek, MiniMax gibi şirketlerin hizmet şartlarını ihlal ederek damıtma yaptığı ve bunun Çin hükümetinin bilgisiyle gerçekleştiği iddia ediliyor. Yetkililer ABD'li şirketlere tespit ve paylaşım önlemleri almaları çağrısında bulunuyor.

51 görüntülenme
CISA, Saldırganların Hedefi Olan Yedi Güvenlik Açığını Listeye Ekledi
⭐ 85

CISA, Saldırganların Hedefi Olan Yedi Güvenlik Açığını Listeye Ekledi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, aktif olarak sömürülen yedi güvenlik açığını Bilinen Sömürülen Açıklar kataloğuna ekledi. Açıklar arasında SonicWall, Sangoma, JFrog Artifactory, LiteLLM ve Kestra ürünlerindeki kritik zafiyetler bulunuyor. Microsoft ve Wiz raporlarına göre saldırganlar bu açıkları ters kabuk, yönetici jetonu oluşturma ve kripto madenciliği için kullanıyor.

55 görüntülenme
macOS, SharePoint, vCenter ve Microsoft'taki Kritik Güvenlik Açıkları Aktif Olarak Sömürülüyor
⭐ 85

macOS, SharePoint, vCenter ve Microsoft'taki Kritik Güvenlik Açıkları Aktif Olarak Sömürülüyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), aktif olarak hackerlar tarafından kullanılan dört kritik güvenlik açığını Bilinen Sömürülen Zafiyetler kataloğuna ekledi. macOS, SharePoint, vCenter ve Microsoft IKE'yi etkileyen bu açıklar, kripto para madenciliğinden fidye yazılımı saldırılarına kadar çeşitli siber saldırılarda kullanılıyor.

60 görüntülenme