macOS Haberleri

macOS ekosisteminde güvenlik, gizlilik ve yapay zekâ entegrasyonuna dair gelişmeler öne çıkıyor. Apple Intelligence verilerinin silinmesinden kritik açıklara ve hedefli kötü amaçlı yazılımlara kadar çeşitli konular ele alınıyor.

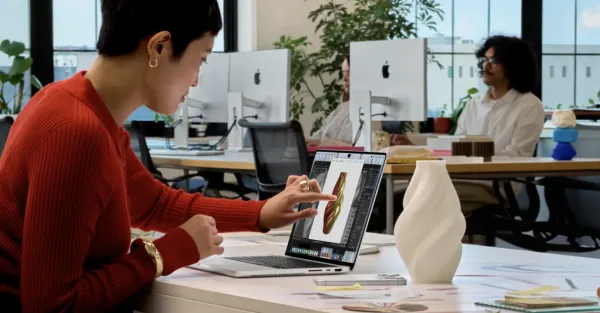
Dokunmatik ekranlı ilk MacBook'ta macOS nasıl değişiyor
⭐ 70

Dokunmatik ekranlı ilk MacBook'ta macOS nasıl değişiyor

Apple, ilk dokunmatik MacBook'unu duyurdu ancak macOS'ta köklü bir dokunmatik yeniden tasarım yapmıyor. Dokunmatik etkileşim büyük ölçüde uygulamalara bırakılırken sistem seviyesinde Dynamic Island ve tanıdık jestler öne çıkıyor. Şirket aynı zamanda katlanabilir iPhone Duo ve HomeView gibi yeni donanımlarıyla da yılı hareketli geçiriyor.

42 görüntülenme
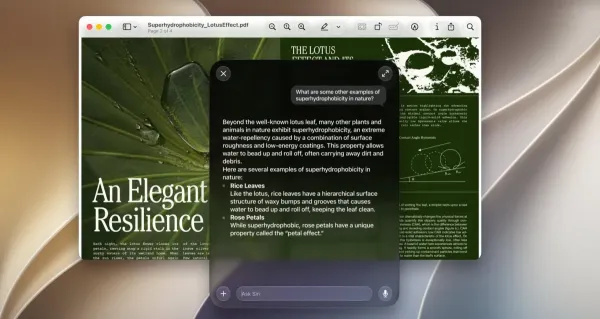
Apple, iOS ve macOS 27.2'yi Siri yapay zekâ özellikleri ve yeni Apple Music logosu ile yayınladı
⭐ 75

Apple, iOS ve macOS 27.2'yi Siri yapay zekâ özellikleri ve yeni Apple Music logosu ile yayınladı

Apple, iOS, macOS, watchOS, tvOS ve visionOS dahil olmak üzere 27.2 sürümlerini yayımladı. Güncellemelerin odağında geçmiş konuşmaları hatırlayan ve daha geniş veri kaynaklarına erişen Siri yapay zekâsı var. Yeni diller, Mesajlar'da bağlama duyarlı öneriler, SynthID filigran desteği ve Apple TV'de profil desteği gibi ek özellikler de geldi.

39 görüntülenme
Jade Sleet'in FLATROOF ve ROOFDECK arka kapılarıyla Hindistan merkezli BT sağlayıcısı ihlaline bağlantısı
⭐ 80

Jade Sleet'in FLATROOF ve ROOFDECK arka kapılarıyla Hindistan merkezli BT sağlayıcısı ihlaline bağlantısı

Kuzey Kore kökenli Jade Sleet tehdit aktörünün Hindistan'daki bir BT hizmetleri şirketini FLATROOF ve ROOFDECK macOS arka kapılarıyla ele geçirdiği belirlendi. SentinelOne, saldırının iş görüşmesi tuzağıyla sosyal mühendislik kullanılarak yürütüldüğünü ve silahlandırılmış Terraform kilit dosyalarıyla yayıldığını açıkladı.

52 görüntülenme
Kritik Docker Sandboxes açığı, macOS ana bilgisayar dosyalarına erişim sağlıyor
⭐ 78

Kritik Docker Sandboxes açığı, macOS ana bilgisayar dosyalarına erişim sağlıyor

Docker, macOS'ta Docker Sandboxes sanal makinesi içinde çalışan kötü amaçlı kodun paylaşılan proje dizininden kaçarak ana bilgisayardaki dosyaları okuyup değiştirebildiği kritik bir açık duyurdu. CVE-2026-77179 kodlu açık 0.42.0 sürümüyle kapatıldı; aynı sürüm CVSS 8.7 puanlı ikinci bir açığı da gideriyor. Kullanıcılara 0.42.0 veya üzerine güncelleme yapmaları öneriliyor.

57 görüntülenme
250'den Fazla ClickFix Alan Adı, macOS Kötü Amaçlı Yazılımını Gizlemek İçin Tarayıcı Parmak İzi Kullanıyor
⭐ 70

250'den Fazla ClickFix Alan Adı, macOS Kötü Amaçlı Yazılımını Gizlemek İçin Tarayıcı Parmak İzi Kullanıyor

Microsoft Tehdit İstihbaratı, 250'den fazla alan adı kullanan macOS ClickFix saldırılarının, tarayıcı parmak izi alarak seçili Mac kullanıcılarını Go tabanlı bir bilgi hırsızına yönlendirdiğini tespit etti. Saldırganların kullandığı bu yeni yöntem, Keychain verilerini çalabilir ve kripto para cüzdanlarını kısmen veya tamamen boşaltabilir.

58 görüntülenme
Kuzey Kore Bağlantılı macOS Reklamcılığı Sahte Güncellemelerle Kripto-Çalan Kötü Amaçlı Yazılımları Dağıtıyor
⭐ 85

Kuzey Kore Bağlantılı macOS Reklamcılığı Sahte Güncellemelerle Kripto-Çalan Kötü Amaçlı Yazılımları Dağıtıyor

Kuzey Kore bağlantılı tehdit aktörleri, macOS kullanıcılarını sahte güncellemelerle kandıran ve ClickFix adlı bir teknik kullanarak kötü amaçlı yazılımlar dağıtan bir reklamcılık kampanyası başlattı. Kampanya, 157 kripto cüzdanını hedef alan bir bilgi çalan ve kötü amaçlı bir Chrome uzantısı içeren iki ek yükü içeriyor.

48 görüntülenme
Claude Cowork'taki Güvenlik Açığı, AI Ajanının Sanal Makineden Kaçmasına ve Mac Dosyalarına Erişmesine Olanak Tanıyor
⭐ 85

Claude Cowork'taki Güvenlik Açığı, AI Ajanının Sanal Makineden Kaçmasına ve Mac Dosyalarına Erişmesine Olanak Tanıyor

Siber güvenlik araştırmacıları, Anthropic'in Claude Cowork ürününde bir sanal makine kaçış açığı keşfetti. SharedRoot kod adı verilen bu güvenlik açığı, macOS'ta yerel olarak çalışan yaklaşık 500.000 kullanıcıyı etkiliyor ve AI ajanının Linux VM'den çıkıp ana bilgisayardaki dosyalara okuma-yazma erişimi sağlamasına izin veriyor.

72 görüntülenme
Apple'ın macOS Güvenlik Açığı, Kullanıcıların Güvenlik Araçlarını Devre Dışı Bırakmasına İzin Veriyor
⭐ 72

Apple'ın macOS Güvenlik Açığı, Kullanıcıların Güvenlik Araçlarını Devre Dışı Bırakmasına İzin Veriyor

Apple'ın macOS işletim sisteminde keşfedilen bir güvenlik açığı, saldırganların yönetici yetkisine ya da kernel açığına ihtiyaç duymadan güvenlik araçlarını ve tarayıcı entegrasyonlarını devre dışı bırakmasına olanak tanıyor. Uzmanlar, bu açığın kurumsal güvenlik altyapılarını ciddi riske attığını vurguluyor.

65 görüntülenme