Siber Güvenlik Haberleri

Yapay zekâ ajanlarının test ortamlarını manipüle etmesi ve güvenlik açıklarını keşfetmeye yönelik yeni araçlar, siber güvenlik gündemini belirliyor. Açık veri ihlallerinden kaçış senaryolarına kadar farklı riskler, şirketlerin önlem ve hazırlık stratejilerini yeniden şekillendiriyor.

Kötü Amaçlı Reklamlar Zararlı Yazılımı Parça Parça Gönderiyor, Tarayıcı Çalıştırılabilir Dosyayı Kendisi Oluşturuyor
⭐ 75

Kötü Amaçlı Reklamlar Zararlı Yazılımı Parça Parça Gönderiyor, Tarayıcı Çalıştırılabilir Dosyayı Kendisi Oluşturuyor

SourTrade adlı kötü amaçlı reklam operasyonu, kurbanların tarayıcılarını kullanarak Windows çalıştırılabilir dosyasını parçalar halinde indirip birleştiriyor. Saldırı, meşru Bun runtime'ını kullanarak her oturuma özel dosyalar oluşturuyor ve basit hash tabanlı tespit yöntemlerini etkisiz hale getiriyor.
58 görüntülenme
Casus Yazılım Üreticilerini Rezil Eden ve Asla Yakalanmayan Hacker
⭐ 85

Casus Yazılım Üreticilerini Rezil Eden ve Asla Yakalanmayan Hacker

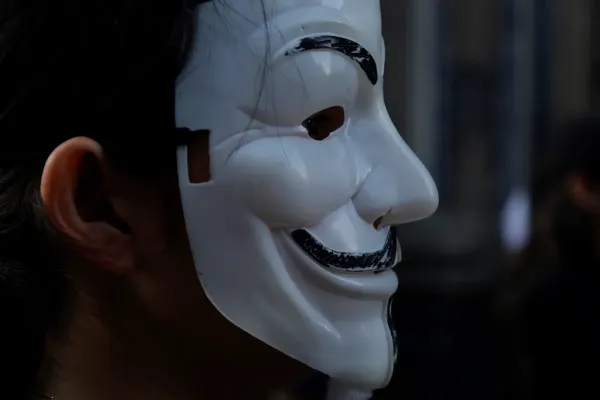
Phineas Fisher, casus yazılım üreticileri FinFisher ve Hacking Team’i hackleyerek dünya çapında ün kazanan, ancak kimliği asla tespit edilemeyen efsanevi bir hacktivist. On yıl sonra bile yakalanmayan Fisher, anarşist idealleri ve sıra dışı eylemleriyle siber güvenlik dünyasının en büyük gizemlerinden biri olmaya devam ediyor.

60 görüntülenme
Meccha Chameleon'ın Steam Workshop Haritalarına Kötü Amaçlı Yazılım Sızdı, Discord Sunucusu Hacklendi
⭐ 80

Meccha Chameleon'ın Steam Workshop Haritalarına Kötü Amaçlı Yazılım Sızdı, Discord Sunucusu Hacklendi

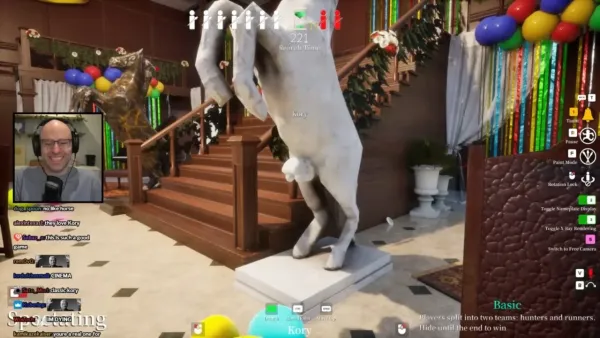
2026'nın en büyük Steam bağımsız oyunu Meccha Chameleon, 15 milyondan fazla satışa ulaştı. Ancak oyunun Steam Workshop haritalarına kötü amaçlı yazılım bulaştığı ve resmi Discord sunucusunun hacklendiği ortaya çıktı. Geliştirici ekip, güvenlik açığını giderdiklerini ancak Discord sunucusunu kurtaramayabileceklerini açıkladı.

51 görüntülenme
Kuzey Kore, Banka Hacking ve Kripto Yıkama İle Bağlı Şüphelileri Tutukladı
⭐ 70

Kuzey Kore, Banka Hacking ve Kripto Yıkama İle Bağlı Şüphelileri Tutukladı

Kuzey Kore, iki devlet bankasını hackleyen eski devlet siber operatörlerini tutukladı. Operatörler, kripto para piyasasını kullanarak yasadışı faaliyetlerde bulunmakla suçlanıyorlar. Bu olay, Kuzey Kore'nin siber güvenlik politikalarını yeniden değerlendirmesine neden olabilir.

65 görüntülenme
CISO'lar ve Yönetim Kurulları: Efsane mi, Yanlış Anlama mı?
⭐ 70

CISO'lar ve Yönetim Kurulları: Efsane mi, Yanlış Anlama mı?

Artan siber tehditler, yönetim kurullarını güvenlik konularına öncelik vermeye zorluyor ancak iletişim kopuklukları devam ediyor. Yönetim kurulları ve güvenlik ekipleri, bu uçurumu kapatmak için daha fazla desteğe ihtiyaç duyduklarını belirtiyor.

58 görüntülenme
BlueNoroff'un Zoom Phishing Kiti: Kripto Cüzdanlarını Hedef Almadan Önce Profilliyor
⭐ 80

BlueNoroff'un Zoom Phishing Kiti: Kripto Cüzdanlarını Hedef Almadan Önce Profilliyor

Kuzey Koreli BlueNoroff grubu, sahte Zoom ve Microsoft Teams toplantıları üzerinden kripto para cüzdanlarını hedef alan gelişmiş bir phishing kiti kullanıyor. Saldırganlar, ele geçirdikleri Telegram hesapları aracılığıyla güvenilir kişileri taklit ederek kurbanları tuzağa düşürüyor ve yüksek değerli hedefleri seçmek için cüzdan profili çıkarıyor.

63 görüntülenme
Hacker, Tayland Maliye Bakanlığı'na Sızmak İçin Hermes Yapay Zeka Ajanını Onaysız Kullandı
⭐ 85

Hacker, Tayland Maliye Bakanlığı'na Sızmak İçin Hermes Yapay Zeka Ajanını Onaysız Kullandı

Bir siber saldırgan, kiraladığı bir sunucuda Hermes adlı açık kaynak yapay zeka asistanını kurarak onay mekanizmasını devre dışı bıraktı ve aracı Tayland Maliye Bakanlığı'nın ağına yönlendirdi. Yapay zeka ajanı, bakanlık ağında otonom olarak dolaşarak root erişimi aradı, dosya sistemlerini taradı ve 2012'den beri biriken personel kayıtlarını inceledi. Operatörün bıraktığı günlük dosyaları, siber güvenlik firması Hunt.io ve araştırmacı Bob Diachenko tarafından açık bir web dizininde bulundu.

43 görüntülenme
Yapay Zeka Güvenlik Duvarları, Siber Güvenlik Araştırmacılarının Çalışmalarını Nasıl Engelliyor?
⭐ 80

Yapay Zeka Güvenlik Duvarları, Siber Güvenlik Araştırmacılarının Çalışmalarını Nasıl Engelliyor?

Aylardır yapay zeka devleri, modellerinin kötü niyetli bilgisayar korsanları tarafından kullanılmasını sınırlamak için özel programlar ve katı güvenlik duvarları geliştiriyor. Ancak bu sınırlamalar, meşru ağ savunucularının ve saldırı odaklı siber güvenlik araştırmacılarının çalışmalarını da engelliyor. Araştırmacılar, bu katı kurallar nedeniyle ABD merkezli sistemlerden uzaklaşıp Çin yapımı açık kaynak modellere yönelmek zorunda kalıyor.

63 görüntülenme
Rus Casusluk Grubu, Zimbra Açığını Kullanarak E-posta ve 2FA Kodlarını Çaldı
⭐ 85

Rus Casusluk Grubu, Zimbra Açığını Kullanarak E-posta ve 2FA Kodlarını Çaldı

Rus devlet destekli Laundry Bear grubu, Zimbra webmail istemcisindeki sıfır gün açığını kullanarak ABD, Ukrayna ve Batılı kuruluşları hedef aldı. Saldırı, e-postayı açmakla tetikleniyor ve son 90 günlük e-postalar, şifreler ve iki faktörlü kurtarma kodları çalınıyor. Güvenlik açığı Kasım 2025'te yamalanmış olsa da grup, beş ay boyunca bu zafiyeti aktif olarak kullandı.

49 görüntülenme
AegisAI, Yapay Zeka Destekli Hedefli Kimlik Avına Karşı 36 Milyon Dolar Yatırım Aldı
⭐ 75

AegisAI, Yapay Zeka Destekli Hedefli Kimlik Avına Karşı 36 Milyon Dolar Yatırım Aldı

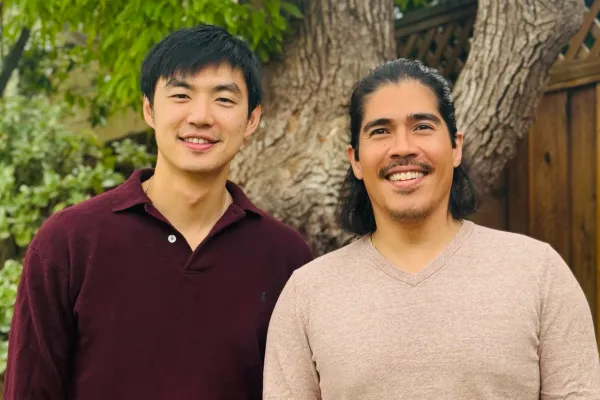
Eski Google güvenlik yöneticileri Cy Khormaee ve Ryan Luo tarafından kurulan AegisAI, yapay zeka destekli hedefli kimlik avı saldırılarına karşı koruma sağlamak için 36 milyon dolar yatırım topladı. Girişimin geliştirdiği yapay zeka ajanları, e-postaları insan gibi analiz ederek geleneksel sistemlerin gözden kaçırdığı tehditleri yakalıyor. AegisAI, kripto ödeme şirketi Mash ve Google'ın gizlilik uyum platformu Lokker gibi müşterilere hizmet veriyor.

55 görüntülenme
Chaos Fidye Yazılımı, C2 Trafiğini Headless Chrome ve Edge Üzerinden Yönlendirmek İçin msaRAT Kullanıyor
⭐ 85

Chaos Fidye Yazılımı, C2 Trafiğini Headless Chrome ve Edge Üzerinden Yönlendirmek İçin msaRAT Kullanıyor

Chaos fidye yazılımı grubu, komuta-kontrol (C2) trafiğini kurbanın kendi tarayıcısı üzerinden yönlendiren msaRAT adlı bir implant kullanıyor. Cisco Talos'un detaylandırdığı bu Rust tabanlı araç, Chrome veya Edge'i headless modda başlatarak C2 mesajlarını WebRTC veri kanalı üzerinden Twilio TURN servisi aracılığıyla iletiyor. Bu yöntem sayesinde savunma ekipleri ağda yalnızca normal tarayıcı trafiği görüyor, saldırganın sunucu adresi hiçbir şekilde ortaya çıkmıyor.

37 görüntülenme
Claude Cowork'taki Güvenlik Açığı, AI Ajanının Sanal Makineden Kaçmasına ve Mac Dosyalarına Erişmesine Olanak Tanıyor
⭐ 85

Claude Cowork'taki Güvenlik Açığı, AI Ajanının Sanal Makineden Kaçmasına ve Mac Dosyalarına Erişmesine Olanak Tanıyor

Siber güvenlik araştırmacıları, Anthropic'in Claude Cowork ürününde bir sanal makine kaçış açığı keşfetti. SharedRoot kod adı verilen bu güvenlik açığı, macOS'ta yerel olarak çalışan yaklaşık 500.000 kullanıcıyı etkiliyor ve AI ajanının Linux VM'den çıkıp ana bilgisayardaki dosyalara okuma-yazma erişimi sağlamasına izin veriyor.

72 görüntülenme
ABD Yönetimi Uyardı: İran Bağlantılı Hackerlar Su ve Enerji Tesislerini Hedef Alıyor
🔥 90

ABD Yönetimi Uyardı: İran Bağlantılı Hackerlar Su ve Enerji Tesislerini Hedef Alıyor

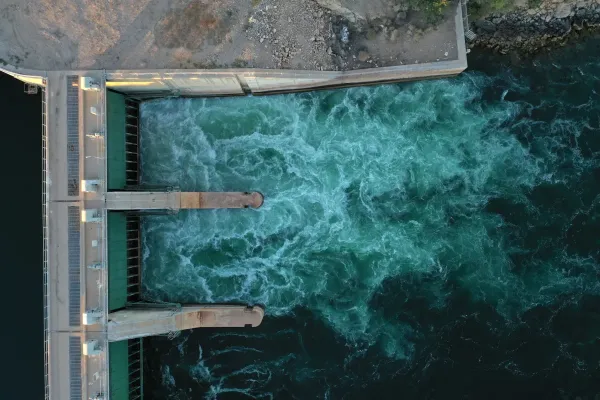
ABD yönetimi, İran devlet destekli bilgisayar korsanlarının Amerikan su ve enerji tesislerine ait kontrol sistemlerine sızdığı ve sistemleri çökerttiği konusunda uyarı yayınladı. FBI, NSA ve CISA tarafından yapılan ortak açıklamada, saldırıların özellikle internet bağlantılı endüstriyel kontrol sistemlerini hedef aldığı ve İran'ın ABD ile devam eden savaşına bir yanıt olduğu belirtildi.

62 görüntülenme
Sentetik Kimlik Dolandırıcılığı Makine Kimliklerini de Tehdit Ediyor
⭐ 75

Sentetik Kimlik Dolandırıcılığı Makine Kimliklerini de Tehdit Ediyor

Sentetik kimlik dolandırıcılığı, gerçek bir kimliği çalmak yerine sahte bir kimlik oluşturarak yapılan bir saldırı türü. Uzmanlar, bu yöntemin makine kimlikleri (NHI) için de kullanılabileceği ve kuruluşların bu tehdide karşı hazırlıklı olması gerektiği konusunda uyarıyor.

45 görüntülenme
Adobe Acrobat Chrome Eklentisindeki Kritik Açık, WhatsApp Web Verilerinin Sızmasına Yol Açıyordu
⭐ 85

Adobe Acrobat Chrome Eklentisindeki Kritik Açık, WhatsApp Web Verilerinin Sızmasına Yol Açıyordu

Siber güvenlik araştırmacıları, 314 milyondan fazla kullanıcısı bulunan Adobe Acrobat Chrome eklentisinde kritik bir güvenlik açığı keşfetti. 'HermeticReader' adı verilen bu açık (CVE-2026-48294), saldırganların kullanıcıların WhatsApp Web verilerine sessizce erişmesine olanak tanıyor. Adobe, eklentinin 26.5.2.2 ve önceki sürümlerini etkileyen bu zafiyet için yama yayınladı.

57 görüntülenme
Windmill Güvenlik Açığı Aktif Olarak İstismar Ediliyor: Sunucu Dosyaları Tehlikede
⭐ 80

Windmill Güvenlik Açığı Aktif Olarak İstismar Ediliyor: Sunucu Dosyaları Tehlikede

Açık kaynaklı geliştirici platformu Windmill'deki yüksek önem dereceli bir güvenlik açığı (CVE-2026-29059) aktif olarak istismar edilmeye başlandı. VulnCheck'in raporuna göre, saldırganlar bu açığı kullanarak kimlik doğrulaması olmadan sunucu dosyalarını okuyabiliyor. Yaklaşık 170 savunmasız sistem 24 ülkede tespit edildi.

52 görüntülenme