
Kripto varlık kurtarma uzmanları; kayıp cüzdanların, şifrelerin ve kurtarma kelimelerinin (seed phrase) bazen geri getirilebildiğini ancak paranın aslında orada olmadığı durumlarda hiçbir yöntemin işe yaramadığını ortaya koydu.
CryptoAssetRecovery.com'un kurucusu ve CEO'su Chris Brooks, 2021 yılında Rusty isimli bir müşteriden gelen talebi anlattı. Rusty, kendisi ve iki arkadaşının bir mahkeme davası sonucunda, o dönem yaklaşık 53 milyon dolar değerinde 5 bin Bitcoin kazandıklarını iddia etmişti.
Konuyu görüşmek için hemen bir Zoom toplantısı yapan ekipte, kişilerden biri telefon ekranında 53 milyon dolarlık bir Bitcoin adresi gösterdi. Brooks ve oğlu Charlie, cüzdanı açmalarına yardım etmek için Georgia'ya uçarlarsa bu kişileri milyoner yapacaklarını düşündüler ve hemen biletlerini alıp yola çıktılar.
Yemek sırasında, eski bir ordu mensubu olan Rusty, cüzdanda sadece Bitcoin olmadığını söyledi. Telefonunu çıkarıp Brooks'a 1 milyar dolar değerinde Ethereum (ETH) gösterdiğinde, Brooks durumun oldukça tuhaf olduğunu fark etti.
Ardından ekip, arkadaş grubundan birine ait olan bir alışveriş merkezindeki ofise gitti. Burada kendilerine onlarca kurtarma kelimesinin yazılı olduğu defterler verildi. Gün boyu cüzdanları açmaya çalışan baba ve oğul, sonuçta sadece yaklaşık 10 dolarlık Bitcoin bulabildi.
Brooks, kendilerine verilen cüzdanların daha önce iddia edilen miktarları barındırıp barındırmadığını hiçbir zaman öğrenemedi; uçak biletleri için de herhangi bir ödeme alamadı. Brooks, Rusty'nin aslında sahip olmadığı büyük bir serveti olduğuna inandırıldığı bir dolandırıcılık kurbanı olduğundan şüpheleniyor.
Bu olay, kripto kurtarma işi için erken bir ders oldu. Bazen kripto paralar, bazen cüzdanlar, bazen de şifreler kayboluyor; ancak bazen de para aslında hiç orada olmuyor.
Kurtarma uzmanları için "kayıp kripto" kavramı farklı anlamlar taşıyor. Uzmanlar blok zincirinden Bitcoin geri getirmiyor, halihazırda var olan bir cüzdana erişmek için gereken bilgileri kurtarıyor. Donanım cüzdanının çöpe atılması veya şifrenin unutulması, varlıkların yok olduğu anlamına gelmiyor.
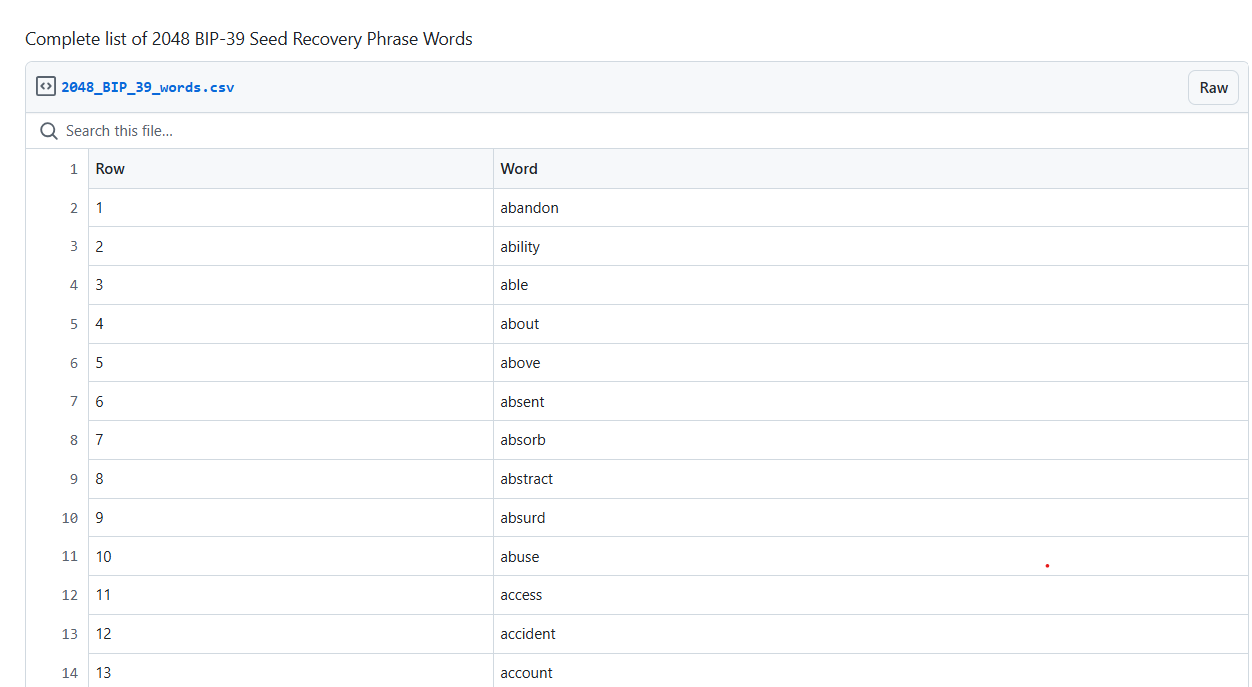
Kurtarma firması ReWallet'ın kurucu ortağı ve CTO'su Bruno Krauss, eksik kelimeler olduğunda bunların genellikle geri getirilebildiğini belirtiyor. Bitcoin'in BIP39 standartı 2.048 kelimelik bir liste kullandığı için, kelimelerin çoğu biliniyorsa geri kalan olasılıklar sistematik olarak taranabiliyor. Eksik parça ne kadar azsa, bulmaca o kadar kolay çözülüyor.
Şifre kurtarma işlemleri de benzer şekilde işliyor. Krauss, hatalı bir şifre oluşturucuyu tersine mühendislikle analiz ederek, yaklaşık 3 milyon doları koruyan 20 karakterlik bir şifreyi çözdüklerini anlattı. Bazı vakalarda ise teknik yöntemlerden ziyade, kişinin şifre oluşturma alışkanlıkları analiz ediliyor. Bu süreçte müşterilere en sevdiği yemekler, çocuklarının isimleri, doğum günleri veya kişisel anıları soruluyor.
Bir örnekte, çocuklarının isimlerini kullandığından emin olan bir müşterinin, şifrenin aslında yerel bir teslimat servisine ait telefon numarası olduğu sonradan hatırlanmış. Müşteri, o gün paketin dükkana teslim edildiğini ve o an bu numaranın iyi bir şifre olacağını düşündüğünü fark etmiş.
Bitcoin güvenlik uzmanı Bennet, "passphrase" (ek şifre) denilen kavramın durumu daha da karmaşıklaştırdığını söylüyor. Kurtarma kelimelerinin üzerine eklenen bu bilgi yanlış girildiğinde sistem hata vermiyor; bunun yerine bakiyesi sıfır olan başka bir geçerli cüzdan açılıyor. Bu yüzden kullanıcı, doğru kurtarma kelimelerini girse bile Bitcoin'lerinin yok olduğunu sanabiliyor.
Ek şifrelerin, kullanıcıyı koruyan bir kontrol mekanizması veya kelime listesi bulunmuyor. Eğer ek şifre tamamen rastgele seçilmişse ve unutulmuşsa, onu geri getirmenin neredeyse hiçbir yolu yok. Donanım cüzdanları bozulduğunda ise cihazın kendisinden ziyade yedek kurtarma kelimelerinin olması kritik önem taşıyor; çünkü anahtarlar başka bir cihazda yeniden oluşturulabiliyor.
Kurtarma işlemleri bazen sadece hataları düzeltmek anlamına da geliyor. Örneğin, BNB'nin Ethereum ağına gönderilmesi gibi yanlış blok zinciri transferleri, alıcı cüzdan kullanıcının kontrolündeyse geri getirilebiliyor. Brooks, şimdiye kadar yaklaşık 1.500 kişiye ait 3.000'den fazla cüzdan için çalıştıklarını ve bunların yüzde 63'ünde şifreleri kırdıklarını açıkladı.
Ancak bazı durumlar geri dönülemez. Bennet, eğer kurtarma kelimeleri tamamen rastgele seçilmişse ve tamamen kaybolmuşsa, Bitcoin'lerin gittiğini söylüyor. Bu, kişisel saklama (self-custody) yönteminin temel bir riskidir; çünkü Bitcoin cüzdanlarında bankalardaki gibi bir kimlik doğrulama veya hesap kurtarma sistemi bulunmuyor.
Donanım cüzdanı üreticisi Trezor'un analisti Lucien Bourdon, yedeklerin kaybolduğu ve anahtarların erişilemez olduğu durumlarda hiçbir şirketin yardım edemeyeceğini vurguluyor. Bourdon'a göre, eğer bu mümkün olsaydı, tüm cüzdanlar kırılabilirdi ve kişisel saklama güvenliği temelden sarsılırdı.
Kripto cüzdanları, rastgelelik sayesinde özel anahtarların tahmin edilmesini imkansız kılıyor. Yakın zamanda Coldcard donanım cüzdanlarında görülen bir yazılım hatası, bazı cüzdanların rastgelelik özelliğini zayıflatarak fiziksel erişim olmadan kırılmalarına yol açmıştı. Ancak gerçekten rastgele bir anahtar yok edildiğinde, olasılıklar çok fazla olduğu için geri getirme imkansız hale geliyor.
Krauss, eski cüzdan yazılımları, bozuk dosyalar veya donanım açıklarının bazen beklenmedik fırsatlar yaratabileceğini, bu yüzden uç örneklerde pes edilmemesi gerektiğini söylüyor.
Kurtarma sektöründe ironik bir risk de mevcut. Size yardım edecek kişi, cüzdanınıza erişim sağlayan hassas bilgilere ihtiyaç duyuyor. Kurtarma kelimeleri, şifreler gibi değiştirilemez; bu bilgilere sahip olan herkes fonları kontrol edebilir.
Bourdon, uzman seçerken dikkatli olunması gerektiğini, gerçek müşteri yorumları olan firmaların aranması ve ön ödeme yerine başarı odaklı ücretlendirme yapanların tercih edilmesi gerektiğini öneriyor. Ayrıca, erişim sağlandıktan sonra fonların hemen yeni bir cüzdana taşınması gerektiğini belirtiyor.
Krauss, WhatsApp üzerinden gelen mesajlar, Gmail gibi kişisel e-postalar, ön ödeme talepleri veya borsa hesabı açma zorunluluklarının dolandırıcılık belirtileri olduğu konusunda uyarıyor.
Brooks, Rusty vakasından sonra bir ders daha çıkardığını söyledi. Milyonlarca doları olduğunu sanan kişiler, teknik bir iş olsa bile güvenlik riski oluşturabiliyor. Bu nedenle Crypto Asset Recovery artık müşterileriyle yüz yüze görüşmüyor; tüm işlemleri uzaktan, otomatik ve internetle bağlantısı olmayan (air-gapped) sistemlerle yürütüyor.
Brooks, kırdıkları cüzdanların yaklaşık yüzde 71'inin 100 dolardan az içerdiğini ve bu tutarın altındaki kurtarmalar için ücret almadıklarını belirtti. Kullanıcılara son tavsiyesi ise şu oldu: "Kurtarma kelimelerinin ne olduğunu ve neden önemli olduğunu öğrenin. Bizimle hiç konuşmak zorunda kalmamanın en basit yolu budur."


