Yönetici güvenliği, şirketler için artık isteğe bağlı bir 'yan hak' olmaktan çıkıp resmi bir kurumsal risk kategorisine dönüşüyor. Özel jetlerden kişisel şoförlere, ev güvenliğinden siber korumaya kadar yapılan harcamalar milyonları bulurken, CFO'lar bu yatırımların gerçek getirisini ölçmekte zorlanıyor.
Küresel devlerde yönetici güvenliği harcamaları patlama yaptı. Örneğin Intel, 2023-2024 yılları arasında bu alandaki bütçesini %8.000'in üzerinde artırarak 3 bin dolardan 250 bin dolara çıkardı. Lockheed Martin'de artış oranı %798'e ulaştı. Financial Times'ın haberine göre Alphabet, Amazon, Meta, Nvidia ve Palantir, yönetici koruma bütçelerini yıllık bazda %10'dan fazla büyüttü. Meta, yalnızca 2025 yılında CEO Mark Zuckerberg ve ailesinin güvenliği için 27 milyon dolar harcadı.
Ancak finans dünyasının en kritik sorusu hâlâ yanıtsız: Bu devasa harcamalar şirketi gerçekten ne kadar koruyor? Finans ekipleri döviz şokları, likidite krizleri veya tedarik zinciri kesintileri için karmaşık modeller geliştirirken, kurumsal güvenlik harcamaları çoğu zaman "geçen yıl olay yaşanmadı" gibi basit verilerle veya tehdit değerlendirmeleriyle savunuluyor. CFO'lar, üst düzey yöneticilerin şirket için oluşturduğu 'yoğunlaşma riskini' fiyatlandırmak için henüz ortak bir yönteme sahip değil.
PYMNTS'in "100 Milyon Dolarlık CFO" serisi kapsamında yayınlanan analize göre, bu durum CFO'ları alışılmadık bir ikilemle karşı karşıya bırakıyor. Bir yandan gerçekleşme olasılığı düşük ancak gerçekleştiğinde şirketi felç edebilecek bir olayı önlemeye değer biçmeleri istenirken, diğer yandan bu harcamaların kârlılığa etkisini hesaplamaları gerekiyor.
Uzmanlara göre en büyük paradigma değişimi, CEO'ların ve üst düzey yöneticilerin "yoğunlaşmış kurumsal varlıklar" olarak görülmeye başlanması. Bu kişilerin kaybı, şirket stratejisinden müşteri ilişkilerine, yatırımcı güveninden düzenleyici süreçlere kadar her şeyi aynı anda etkileyebilir.
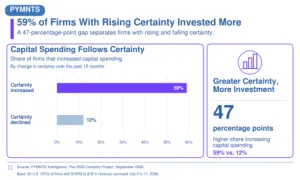
PYMNTS Intelligence'ın 2026 Certainty Project verilerine göre, yüksek belirsizlik altında faaliyet gösteren her 10 orta ölçekli firmadan 8'inden fazlası 2025 performans hedeflerini tutturamadı. Aynı firmaların %35'i bu yıl gelirlerinin düşeceğini öngörüyor.
Siber güvenlik ekipleri açıkları, saldırı hacmini ve iyileşme sürelerini raporlarken, sigorta şirketleri yangın, dava veya kaçırma olaylarına net fiyatlar biçebiliyor. Ancak yönetici güvenliğinin belirsizliğini ölçmek için henüz standart bir finansal birim bulunmuyor. Bu da bütçe çarpıklıklarına yol açıyor. Sessiz geçen bir yılın ardından harcamalar kısılıyor, göz önünde olan bir saldırı sonrası ise panikle artırılıyor.
Uzmanlara göre asıl mesele, özel jet gibi harcamaların lüks olup olmadığı değil. Önemli olan, bu harcamaların sağladığı risk azaltma miktarının, daha ucuz alternatiflere kıyasla maliyetine değip değmediğini hesaplayabilmek.
Kurumsal havacılık ve kişisel şoför uygulamaları bu ikilemin en somut örnekleri. Şirket uçakları, güvenlik gerekçesiyle meşrulaştırılmaya çalışılırken aynı zamanda yönetici ayrıcalığının en görünür sembolü olarak eleştiriliyor. Eğitimli bir şoförün sağladığı rota planlaması ve tehdit tespiti avantajları var, ancak hedeflediği risk somut olarak tanımlanmadığında bu hizmet pahalı bir konfora dönüşebiliyor.
Peki çözüm ne? Analize göre finans liderlerinin, kurumsal güvenliği bir "yatırım getirisi" mantığıyla değerlendirmesi gerekiyor. Güvenlik ekipleri "hiçbir yöneticiye saldırılmadı" diyerek değerini kanıtlayamaz. CFO'nun görevi, şirketin neyi koruduğunu, bir başarısızlığın maliyetinin ne olacağını ve seçilen önlemlerin neden alternatiflerden daha iyi olduğunu belirlemek. En başarılı şirketler en çok harcamayı yapanlar değil, "harcanan her bir doların kurumsal riski ne kadar azalttığı" sorusuna en net yanıtı verenler olacak.