Binance’ın soruşturmasına göre saldırganlar, borsanın cüzdan altyapısına sızmak için tehlikeye atılmış çalışan bilgisayarlarını ve çalınmış kimlik bilgilerini kullandı.
Aday bir işverenden gelen kodlama ödevi, iş görüşmesinin sıradan bir parçası gibi görünüyordu. Oysa bu, Binance’tan 6,3 milyar dolar çalınmasıyla sonuçlanan aylar süren siber saldırının bir adımıydı ve borsaların çalışanlarını hedef alan tehditlere karşı nasıl korunduğu sorusunu gündeme getirdi.
Binance’ın salı günü yayımladığı olay sonrası incelemesine göre saldırı, hem insan zaaflarını hem de iç güvenlik sistemlerini kullanan koordineli bir kampanyanın parçasıydı. Borsa bulgularında saldırganların 29 Ekim’deki hırsızlıktan önce cüzdan altyapısına nasıl kademeli olarak erişim sağladığı anlatıldı.
Binance’a nasıl sızdılar
Binance’ın güvenlik raporuna göre saldırı kampanyası haziranda başladı. Bir mühendis yapay zekâ kodlama aracı kurarken tahrif edilmiş bir yazılım paketi indirdi. Binance kötü amaçlı yazılımı tespit edip etkilenen cihazı değiştirmesine rağmen saldırganlar borsa cüzdan ekibi hakkında bilgi toplamayı başarmıştı.
Eylülde saldırganlar kendilerini işe alım uzmanı gibi göstererek başka bir yazılım mühendisini hedef aldı ve mühendisi kodlama ödevi kılığına girmiş kötü amaçlı bir dosya indirmeye kandırdı. Kötü amaçlı yazılım mühendisinin iş bilgisayarını tehlikeye attı ve borsanın güvenlik önlemlerini atlattı.
20 Ekim’de saldırganlar tehlikeye atılmış bilgisayarı ve iç yapay zekâ aracını kullanarak iki ek mühendisin sistemlerine erişim sağladı. Böylece 29 Ekim’de Binance’ın cüzdan altyapısına kötü amaçlı yazılım kurmalarına olanak tanıyan dağıtım kimlik bilgilerini ele geçirdiler.
Saldırganlar daha sonra kripto para işlemlerini yetkilendiren borsanın iç cüzdan imzalama servisine erişim sağladı. Bu sayede fonları normal çekim sürecinin dışında hareket ettirebildiler.
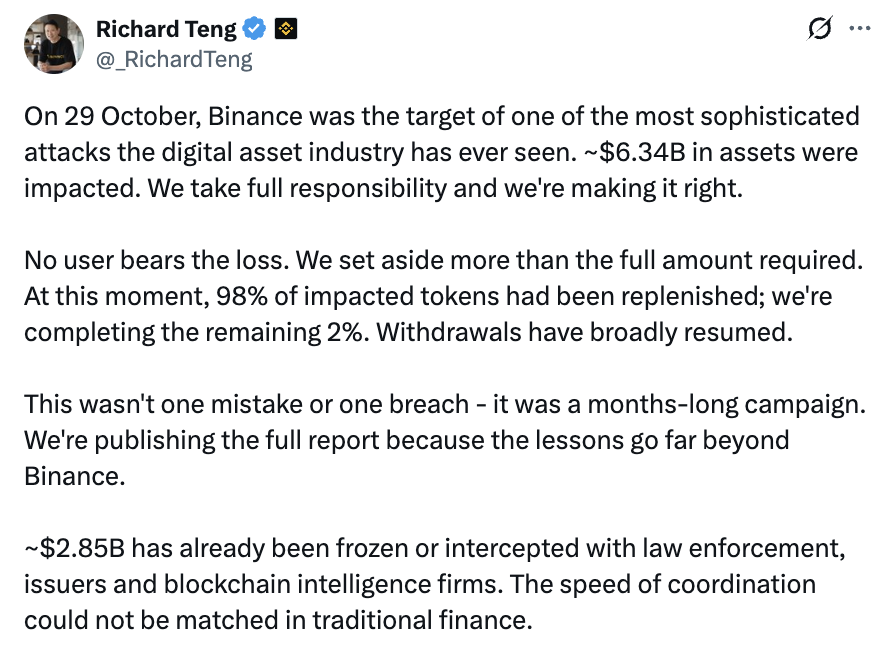
“Bu tek bir hata ya da tek bir ihlal değildi; aylar süren bir kampanyaydı.” Binance eş CEO’su Richard Teng, salı günü X’te yaptığı paylaşımda bunu söyledi.
Binance, saldırganların Ethereum’un EIP-7702 mekanizmasını da istismar ettiğini belirtti. Bu mekanizma cüzdanların işlem yetkilerini akıllı sözleşmelere devretmesine izin veriyor ve borsa çekimleri askıya alsa bile yetkisiz transferlerin sürmesini sağlıyor. İşlem imzalama kontrolünü dağıtan çok taraflı hesaplama (MPC) cüzdan sistemi ise bu yetkilerin geri alınması çabalarını zorlaştırdı.
Sızıntı yaklaşık 6,3 milyar dolar değerindeki dijital varlığı etkiledi. Binance’ın son hesaplamasına göre 2,85 milyar dolar donduruldu ya da engellendi. Borsa zararları müşterilere yansıtmayacağını söyledi ve 31 Ekim itibarıyla etkilenen token varlıklarının yüzde 98’ini yeniden temin ettiğini açıkladı.
Tarihin en büyük kripto para hack’i olarak kayıtlara geçen saldırıyı Federal Soruşturma Bürosu (FBI) Kuzey Koreli hackerlara bağladı. Salı günü Kuzey Kore lideri Kim Jong Un’un kız kardeşi Kim Yo Jong, ülkesinin dahil olmadığını reddetti ve FBI’ın atfının siyasi motivasyonlu olduğunu, Kuzey Kore’nin uluslararası itibarını zedelemeyi amaçladığını söyledi.
Binance bu yıl 57 siber tehdidi engellediğini açıkladı
Binance’ın kurucusu Yi He salı günü borsanın güvenlik ekibinin 2026’da Kuzey Kore bağlantılı olduğu değerlendirilen 57 siber tehdidi tespit edip engellediğini söyledi. Bunlar arasında sahte iş görüşmeleri, kötü amaçlı yazılım paketleri ve kimlik bilgisi çalmak ya da kötü amaçlı yazılım kurmak için sosyal mühendislik girişimleri yer alıyordu.
“Birçokunu engelledik ama tek birini durduramamanın maliyeti çok ağırdı ve bu asla yaşanmamalıydı.” diye konuştu.