
Comp AI, siber güvenlik ve uyum alanında faaliyet gösteren bir girişim, 34 milyon dolarlık Seri A turunu tamamladığını duyurdu. Turu Roo Capital ve Grand Ventures liderlik etti.
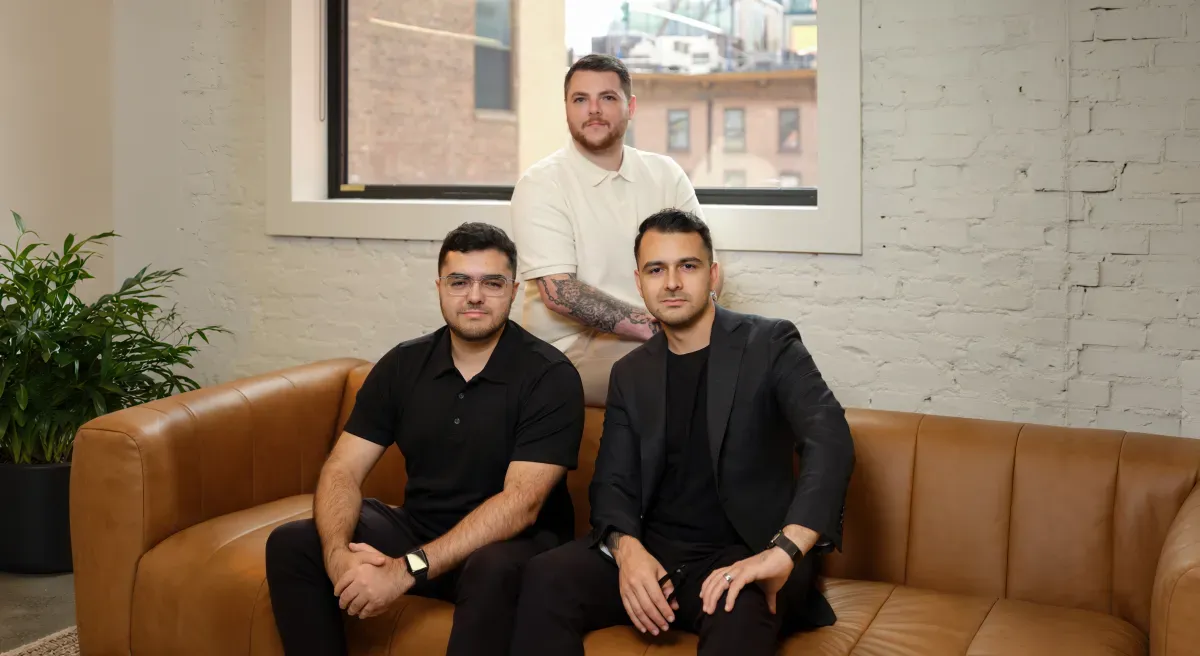
Şirket geçen ocakta Lewis Carhart (CEO), Claudio Fuentes (COO) ve kardeşi Mariano Fuentes (CTO) tarafından kuruldu. Claudio ve Mariano yaklaşık on yıldır birlikte girişim kuruyorlardı, birkaç yıl önce Carhart ile tanıştılar ve LeapAI adlı bir iş akışı platformu geliştirirken ona katılmasını istediler. Claudio CEO ve kurucu ortak, Carhart büyümeden sorumlu, Mariano ise kıdemli full-stack mühendisti. Girişim yaklaşık iki yıl sürdü, bir milyondan fazla kullanıcıya ulaştı, ancak sürdürülebilir yatırım gerektirecek kadar yapışkan bir kullanım alanı bulamadıkları için sonunda kapatmaya karar verdiler.
Bu deneyim onlara çok şey öğrettiğini belirttiler. Birincisi, LLM’lerle nasıl inşa edileceğini ve bir ürün için belirli bir kullanım alanı bulmanın önemini öğrendiler. Ayrıca platformu daha büyük kurumsal müşterilerle çalışacak şekilde ölçeklendirmeye çalışırken SOC 2 uyum sürecinin ne kadar sıkıcı olduğunu da öğrendiler.
“Çok belirsiz bir süreç” diyen Claudio, “Birkaç ay boyunca her şeyi elle yaptık ve tüm bu süre boyunca ürün geliştirmekten gözümüzü ayırmış olduk” dedi.
Neyse ki bir girişim fikri doğdu. Üçlüye göre bu kez fikir Carhart’a ait olduğu için CEO olarak o öncülük edecekti. Comp AI, sıkıcı güvenlik ve uyum işlerini ele almak için özerk bir platform inşa ettiğini söylüyor; bu, yapay zeka ajanlarının şirket güvenlik politikaları yazmasına veya güvenlik denetimleri için kanıt toplamaya yardımcı olması anlamına geliyor. Platform aynı zamanda bir şirketin uyum kontrollerini karşılayıp karşılamadığını sürekli izliyor. Comp AI, şirketlerin özerk çağda daha verimli çalışmasına yardımcı olmak için ortaya çıkan yeni nesil siber güvenlik girişimlerinden biri.
“Birçok yazılım şirketi için güvenlik ve uyum doğrudan gelirle bağlantılı” diyen Carhart, TechCrunch’a yaptığı açıklamada örneğin bir müşterinin bir anlaşmayı kapatmadan önce bir girişimden SOC 2 raporu isteyebileceğini belirtti. “Comp AI, şirketlerin bu süreç etrafında geleneksel olarak yapmak zorunda olduğu işlerin çoğunu otomatikleştiriyor.”
Yazılım şirketlerin bu güvenlik gereksinimlerini karşılamasına ve sürdürmesine yardımcı oluyor, diye devam etti, ancak gerçek bağımsız denetim incelemesinin yerini almıyor. Üçlü ayrıca bunun insanları da değiştirmiyor olduğunu söyledi. İnsan çalışanlar yapay zekanın kurulumuna yardımcı oluyor, kontrolleri destekliyor ve özerk iş akışını sürdürüyor.
“Bir ajan örneğin bir politika taslaklayabilir, ancak bir kişi yine de bunu gözden geçirir ve onaylar” diyen Carhart, “Ajanlar zamanla daha önemli eylemleri üstlendikçe, güvenlik önlemleri ve insan onayının buna göre artması gerektiğine inanıyoruz” dedi.
Şirket ayrıca “platformun proaktif olarak kod tabanlarını ve altyapıları güvenlik açıkları açısından test ettiği” yapay zeka destekli penetrasyon testi de sunuyor, Carhart söyledi. Ekip, bu Seri A kaynağının ürün genişlemesine yardımcı olmasını umuyor. Şimdiye kadar toplam 37,5 milyon dolar finansman topladı.
Özerk çağda yeni güvenlik riskleri dalgası hakkında ve bununla birlikte Vanta ve Drata gibi yapay zeka güvenlik ve uyum şirketleri dalgası hakkında çok konuşuldu. Carhart, şirketlerin yapay zeka ile yaptığı hızlı benimseme ve denemelerin sürekli ve belki de özerk güvenlik ve uyum platformlarına olan ihtiyacı yarattığını söyledi.
“Bir şirket SOC 2 denetimini tamamlar ve iki hafta sonra müşteri verilerine erişebilen, dahili bir sistemde izinleri değiştirebilen veya kod dağıtımı yoluyla yeni bir güvenlik açığı oluşturabilen yeni bir yapay zeka ajanı devreye alırsa ne olur?” diye sordu. “Denetim geçersiz hale gelmedi; sadece sonrasında gerçek zamanlı olarak neyin değiştiğini söylemek için tasarlanmadı.”
Mariano, şirketler daha fazla yapay zeka benimsedikçe, bir ajanın neye eriştiğini, ne yapmaya çalıştığını ve verilen sınırlar içinde kalıp kalmadığını göstermeleri gerektiğini söyledi. Comp AI bunu izinler ve hesap verebilirlikle başlayarak ele alıyor, diye devam etti. “Bu sistemler geliştikçe bu tür riskleri daha sürekli izleyebilen ve doğrulayabilen bir güvenlik katmanı inşa ediyoruz.”