Justin Drake'ın yapay zekânın kriptografiyi kırabileceği öngörüsü doğru çıksa bile eleştirmenler bunker modu önerisinin pratik olmadığını ve kripto paraları korumaya yetmeyeceğini söylüyor.
Jeopolitik gerilimler endişe yaratmaya yetmiyormuş gibi şimdi de kripto sektörü nükleer senaryoyla karşı karşıya.
Sektör, saldırganların yapay zekâ yardımıyla kamu anahtarlarından özel anahtarları türettiği, eskiden uzak bir ihtimal sayılan ama artık inandırıcı görülen bir kriptografi kıyamet senaryosunu tartışıyor.
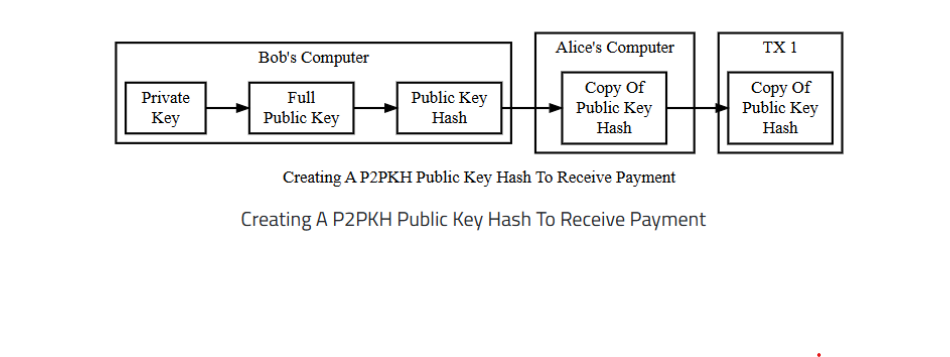
Ethereum araştırmacısı Justin Drake geçen Çarşamba bunker modu planlaması çağrısı yaptı. Yapay zekâdaki "alçakgönüllülük gerektiren" ilerlemelerin matematiksel saldırıların keşfini hızlandırabileceğini ve kriptografiyi "kırabileceğini" savundu:
"Bence ECDSA'nın Qday'den önce kırılma ihtimaline hazırlanmak artık makul; en kötü senaryoda aylar içinde, yıllar içinde değil."
Drake, sektörün varlıkları kamu anahtarları daha önce açığa çıkmamış yeni adreslere kontrollü şekilde taşıması gerektiğini düşünüyor. Böylece potansiyel bir saldırganın kullanabileceği bilgiyi azaltmak amaçlanıyor.
Peki bu uyarı neye dayanıyor ve gerçekten alarm verilecek bir durum var mı?
Kripto paniği haklı mı
Drake'in endişesi sadece yapay zekânın kriptografiyi kırabilecek kuantum bilgisayarların gelişini hızlandırması değil. Aynı zamanda yapay zekâ sistemlerinin insan kriptografçıların kaçırdığı klasik hesaplamayla matematiksel saldırılar keşfetmesine de dikkat çekiyor.
Elliptik eğrilerin, çoğu blok zincirin temelini oluşturan kriptografinin, hash fonksiyonlarına kıyasla daha fazla matematiksel yapıya sahip olması nedeniyle bu tür atılımlara daha açık olabileceğini savunuyor. Bu durum klasik bir algoritmanın elliptik eğri kriptografisini kırma ihtimalini gündeme getiriyor.
Justin Drake sektörden bunker modu için plan yapmasını istiyor. Kaynak: Justin Drake
Johns Hopkins Üniversitesi kriptografi profesörü Matthew Green, Drake'in değerlendirmesine katıldı ve kripto sektöründe zaten yayılan paniğe daha fazla yakıt ekledi.
"Kamu anahtarlı kriptografiyi kaybedebiliriz" dedi.
Herkes bu kadar alarmcı değil. Coinbase'in kriptografi sorumlusu Yehuda Lindell, bilgisi dahilinde elliptik eğri kriptografisinin altındaki on yıllardır süren matematiksel varsayımların zayıfladığına dair "hiçbir kanıt olmadığını" söyledi.
Donanım cüzdanı Trezor'da Bitcoin analisti Lucien Bourdon Magazine'e şunları söyledi:
"Yapay zekâ da dahil olmak üzere ECDSA'nın matematiğine karşı güvenilir yayımlanmış bir ilerleme yok."
OpenAI'nin yapay zekâ yazarı matematik makaleleri arasında ECDSA'ya yönelik bir saldırı bulunmadığını belirtiyor. Drake buna rahatlama nedeni değil şüphe nedeni olarak bakıyor. Drake'in diğer argümanı da elliptik eğrilerin hash fonksiyonlarından daha fazla matematiksel yapıya sahip olması ve bu yüzden kırılmasının daha kolay olabileceği.
"Nasıl olduğunu söylemiyor" diyor Bourdon. "Zaman çizelgesini en kötü senaryo olarak adlandırıyor ve insanların acele etmemesini söylüyor."
Donanım cüzdanı FoundationHQ'nun kurucu ortağı ve CEO'su Zach Herbert, Magazine'e uzatılmış bir kamu anahtarı xpub bir cüzdan uygulamasıyla veya üçüncü tarafla daha önce paylaşılmışsa fonları yeni adreslere taşımak yeterli olmayabilir dedi.
Böyle bir durumda "gizlemeye çalıştığınız kamu anahtarlarını türetmek için gerekli bilgiye zaten sahipler" diyor.
Ethereum cüzdanı MetaMask'ın kurucusu ve CEO'su Taylor Monahan'ın da işaret ettiği gibi kriptografi kırılırsa çantalarınızın fiyatı tek endişeniz olmayacak:
"Elliptik eğriler kırılırsa ve açığa çıkan her kamu anahtarı tehlikeye yol açarsa ve bunu finansal motivasyonlu bir saldırgan yaparsa ve en büyük önceliği kripto çalmaksa, tüm dünya sıfıra inecek. Sihirli internet paralarınızı bunker modunda tutmak size yardımcı olmayacak."
Paraları taşımak neden yeterli olmayabilir
Herbert, xpub'ların bir hesap için birden fazla kamu anahtarı üretmesine izin verdiğini, kullanılmamış adresler için olanları da kapsadığını söylüyor.
Bir cüzdan uygulaması veya üçüncü taraf bu bilgiye sahipse, aynı hesap içinde yeni bir adrese fon taşımak yeni adresin kamu anahtarını onlardan gizlemeyebilir.
ECDSA pratik olarak kırılabilir hale gelirse "saldırgan donanım cüzdanınıza dokunmadan bile ilgili özel anahtarları kurtarabilir."
"Hayır, açıkça yeterli bir koruma değil" diyor Ethereum ölçekleme protokolü StarkWare'in kurucu ortağı ve CEO'su Eli Ben-Sasson.
"Paranızı taşımak dışında, bir daha kullanmak isterseniz yeni tür cüzdanları indirmeniz gerekir."
Kırılmanın sadece cüzdan imzalarını etkilemeyeceğini, Ethereum'un altyapı düzeyindeki imzaları ve fikir birliği mekanizmalarının da ilgilenilmesi gerektiğini, veri blob'larında kullanılan Kate-Zaverucha-Goldberg KZG polinom taahhüt şemasının da etkilenebileceğini söylüyor.
"Son olarak, çok sayıda işlev bozulacağı için gaz fiyatlarının dramatik şekilde artması da muhtemel" diye ekliyor.
Bitcoin'de bazı adres türleri kamu anahtarını, paralar harcanana kadar kriptografik bir hash'in arkasında gizliyor. İlgili hash fonksiyonları güvenli kalırsa bu, bir saldırganın kamu anahtarından özel anahtar türetmeye çalışmasına karşı ek bir koruma sağlayabilir. Taproot adresleri ise doğrudan zincir üzerinde kamu anahtarını açığa çıkarıyor.
Bitcoin'de ödeme almak için P2PKH kamu anahtarı hash'i oluşturma. Kaynak: Bitcoin.org
Bourdon, bc1q ile başlayan yaygın SegWit adreslerinin kamu anahtarlarını harcama anına kadar gizli tuttuğunu ve Trezor gibi cüzdanların adres yeniden kullanımını sınırlamak için yeni alım adresleri ürettiğini söylüyor.
"Şu anda yapılacak bir şey yok" diyor ve panikle göç etmenin daha fazla zarara yol açacağını ekliyor. "Fonlarını aceleyle taşıyan insanlar hata yapıyor ve dolandırıcılar bu tür hikâyeleri kullanarak onlara ulaşıyor."
Bitcoin harcadığınız her an kamu anahtarının mempool'da açığa çıktığını da unutmamak gerekiyor; bu da bir saldırı için fırsat penceresi sunuyor.
Tüm kripto varlıklar eşit yaratılmadı
Bazı blok zincirler zaten kriptografik tehditlere hazırlanıyor, önerdikleri çözümler ise değişiyor.
Yapay zekâ odaklı NEAR Protocol'de kullanıcılar mevcut mainnet hesabına tek işlemle kuantum güvenli FIPS-204 anahtarı ekleyebiliyor, varlıklarını taşımadan. Meteor gibi cüzdanlar kuantum güvenli imzayı destekliyor. Bu yaklaşım kafes tabanlı kriptografiye dayanıyor ve Ethereum'un yaratıcısı Vitalik Buterin bunun da saldırılara açık olabileceğinden endişe duyuyor.
Ethereum, işlem imzalarından fikir birliğine ve veri güvenliğine kadar her şeyi kapsayan hash tabanlı imzalar ve ZK ispat toplama kullanan daha geniş bir post-kuantum yol haritası geliştiriyor. Ayrıca kâğıt üzerinde acil durum hard fork ve kurtarma önerisi de var.
Mart 2024'te yayımlanan bir yazıda Vitalik Buterin, kitlesel hırsızlığın başlaması üzerine blokları geri alan, geleneksel cüzdan işlemlerini devre dışı bırakan ve kullanıcıların tohum ifadesinin sıfır bilgi ispatıyla fonlarını geri almasına izin veren potansiyel bir hard fork'u özetledi.
Bitwise Europe'da kıdemli araştırma uzmanı Max Shannon, bunun "belirli bir zaman çizelgesi olmayan" bir öneri kaldığını söylüyor.
Henüz çalışan bir saldırı gösterilmemiş olsa da kullanıcıların "uzun vadede" kuantum güvenli imzaya geçmesi gerektiğini belirtiyor.
Kuamtum acil durumunda hard fork. Kaynak: Eth Research
Starknet'in hesap soyutlama mimarisi kullanıcıların fonları yeni bir adrese taşımadan imza şeması değiştirmesine izin veriyor. Ben-Sasson, hesap soyutlamanın herhangi bir imza şemasını kullanabilmenizi sağladığı için temel teknolojinin değiştirilmesine gerek olmadığını söylüyor.
Ama ağın durum ağacının bazı bileşenleri ve Ethereum'a olan güveni dahil diğer bileşenlerin hâlâ ilgilenilmesi gerektiğini belirtiyor.
Solana'da kamu anahtarları varsayılan olarak açığa çıktığı için yeni bir adrese geçmek kullanıcılara yardımcı olmuyor; ancak fonlarını Winter Wallet gibi post-kuantum bir kasaya taşıyabiliyorlar.
Solana Foundation teknoloji başkan yardımcısı Jacob Creech, imza şeması kırılabilir hale gelse bile Solana kullanıcılarının "bunker modu"na girmesine gerek olmadığını söyledi.
Ağ yükseltmesi, kullanıcıların gizli tohumun sahipliğini hash tabanlı bir ispatla kanıtlamasına ve hesaplarını daha güvenli bir imza şemasına taşımasına izin verebilir. Çalışan bir kanıt kavramı var diyor, ancak yükseltme henüz dağıtılmadı.
Peki kripto sahipleri panik yapmalı mı
Shannon, Bitwise'ın bu teorik riskten şu an endişe duymadığını ama "önlemli olmaya değer" olduğunu söylüyor.
"Yeni adresler ve xpub açığa çıkmasını bir düşünce deneyi olarak tartışabiliriz" diyor Herbert, "ama bu adımların o senaryo için pratik bir plan oluşturduğunu iddia etmem."
Eski cihazları, karmaşık çoklu imza düzenlemeleri veya yıllardır dokunulmamış Bitcoin'i olan bazı insanlar olduğu için yazılım güncellemesinin "otomatik olarak bu paraları korumayacağı"nı söylüyor.
Bourdon, Drake'in uyarısının önerdiği hash tabanlı kriptografiye Ethereum'un yönelimine dair konuşmalarla birlikte geldiğini hatırlatarak kripto sahiplerinin kaynağı sorgulaması gerektiğini belirtiyor.
"Kanıtlanmamış bir tehdit hakkındaki uyarı, Ethereum'un yol haritası için bir tanıtım olarak da hizmet ediyor" diyor.
Bu Drake'in yanlış olduğu anlamına gelmese de ECDSA'nın kırılmak üzere olduğuna dair hâlâ bir kanıt yok ve fonları aceleyle taşımakla ilgili çok sayıda risk var.
Ama kripto cüzdanlarını ve blok zincirlerini altından alan kriptografi gerçekten başarısız olursa, paraları taşımak sektörün yanıtının en kolay kısmı olabilir.