Son haber 15 Eylül 2026’da yayınlandı.
“Yoink” adlı bir MEV botu, özel bir Safe modülünü istismar etmeye çalışan saldırganın önüne geçti ve Kelp’in alıcı adresi geçici olarak dondurmasından önce çalınan rsETH’yi ele geçirdi.
Saldırgan, yaklaşık 7,7 milyon dolar değerindeki rsETH’yi çekmeye çalışmak için bir Ethereum Safe cüzdanına bağlı özel bir modülü istismar etti; ancak fonlar bir MEV botu tarafından ele geçirildi.
Blockchain güvenlik firması Blockaid’a göre saldırgan, aEthrsETH’nin rsETH’ye dönüştürüldüğü saldırgan tarafından oluşturulmuş bir hooked havuza, özel Uniswap v4 likidite modülünü yönlendirmek için genel bir keeper multicall kullandı.
Blockaid, etkilenen cüzdanın kimliği belirsiz bir kullanıcıya ait bir Safe olduğunu tespit etti ve ilk raporu sırasında yaklaşık 7,73 milyon dolar değerinde rsETH’nin kaybedildiğini belirtti.
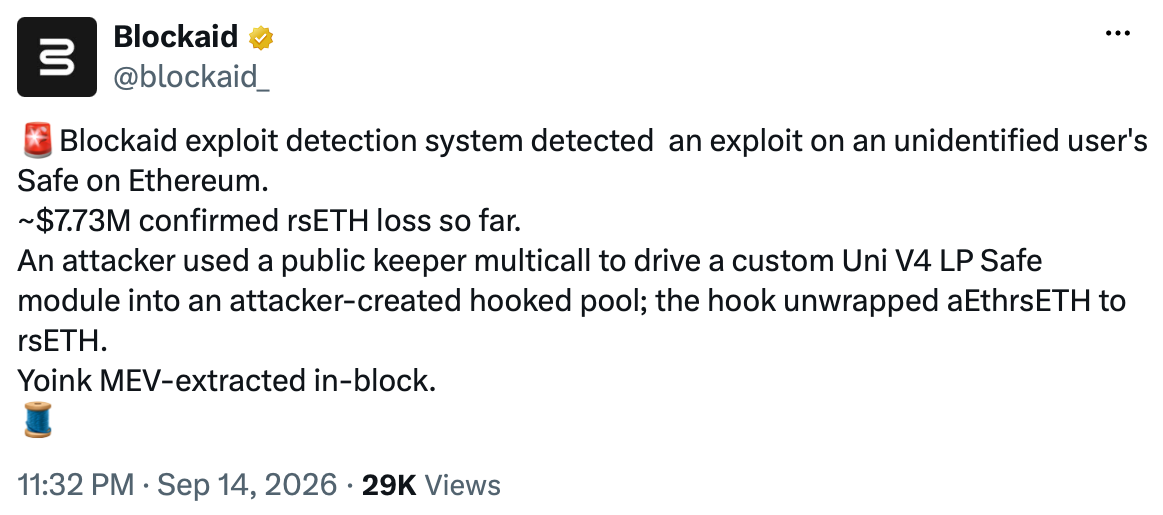
Saldırı daha sonra, kârlı fırsatları izlemek için blok zinciri işlemlerini sürekli takip eden otomatik bir program olan Yoink isimli MEV botu tarafından önceden yakalandı. Bot, orijinal istismarcı fonların kontrolünü ele geçiremeden rsETH’yi kaptı. Etherscan verilerine göre Yoink, aynı işlemde blok üreticisi olarak etiketlenmiş bir adrese yaklaşık 18,93 ETH, yani yaklaşık 46.000 dolar değerinde transfer yaptı.
rsETH’nin arkasındaki protokol Kelp, fonların ulaştığı adresi 24 saatlik bir duraklamaya aldı ve bu sayede tokenların geçici olarak transferini engelledi. Kelp açıklamasında “Bu yalnızca ihtiyati, cüzdan seviyesinde bir önlemdir” dedi. “Kelp sözleşmeleri güvende, rsETH tamamen teminatlıdır.”
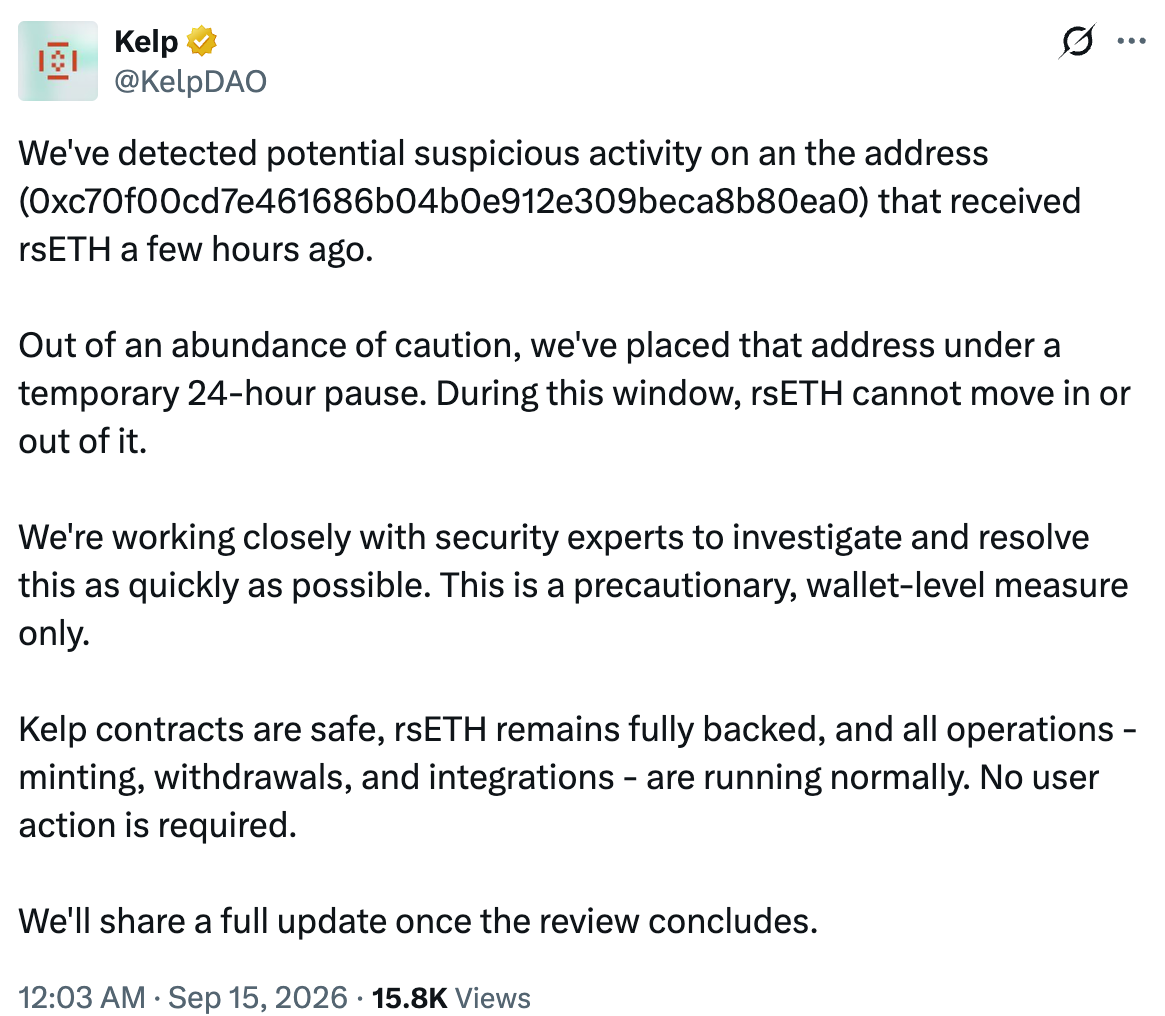
Protokol, olayın güvenlik uzmanlarıyla incelendiği süreçte basım, çekim ve entegrasyonların normal şekilde sürdüğünü bildirdi. Görünürdeki saldırı vektörü, mağdurun Safe’ine bağlı özel modülü içeriyordu; Kelp ise kendi sözleşmelerinin etkilenmediğini söyledi.
Cointelegraph ek yorum için Blockaid ve Kelp ile iletişime geçti ancak yayın sırasında yanıt alınamadı.