Google, Willow kuantum çipinin “magic state” olarak adlandırılan ve kuantum hesaplamaları için gereken özel durumların hazırlanmasında hataları yaklaşık 40 kat azalttığını duyurdu.
Deney, denetimden geçen durumlar arasında yaklaşık yüzde 99,99 doğruluk sağladı; ancak hazırlama girişimlerinin sadece yaklaşık yüzde 8’i başarılı oldu ve önemli ölçekleme zorlukları sürüyor.
Bulgular, bir Bitcoin saldırısını 40 kat daha ucuza getirmez; bunun yerine gelecekteki kuantum bilgisayarların, modellenen bir saldırıda saniyede yaklaşık 500 bin güvenilir magic state üretmeyi sürdürebilmesine yardımcı olabilecek bir mühendislik yöntemini ilerletiyor.
Google, Willow kuantum çipinin kuantum hesaplamalarında kullanılan özel durumların hazırlanmasındaki hataları yaklaşık 40 kat azalttığını söylüyor. Bu, Bitcoin cüzdanlarını kırabilecek kadar güçlü makineler inşa etmenin maliyetli bir adımı.
Bu hafta Science dergisinde yayımlanan sonuç, genellikle saldırganın ihtiyaç duyacağı makine büyüklüğüne odaklanıp, o makinenin hesaplamaya hazırlanmak için ne kadarının meşgul olacağını göz ardı eden Bitcoin-kuantum tartışmasında nadiren gündeme gelen bir konuya değiniyor.
Neden en eski coinler saldırganlara daha fazla zaman tanır
Bitcoin cüzdanı, ödemeleri onaylamak için bir gizli anahtar kullanır ve ağın bu onayları kontrol etmesini sağlayan eşleşen bir açık anahtar bulunur. Harcama genellikle açık anahtarı açığa çıkarır; bazı ödeme türleri ise baştan itibaren açık anahtarı gösterir.
Bundan geriye doğru gidip gizli anahtarı bulmak, pratik olarak imkansız olacak kadar çok hesaplama gerektirir; bu da kripto cüzdanlarının tersine mühendisliğini pratikte olanaksız kılar.
Bununla birlikte, yeterince büyük bir kuantum bilgisayar Shor algoritmasını çalıştırırsa teoride bu matematiği yapabilir. Gizli anahtarı kurtaran kişi, sahibi gibi işlemleri imzalayabilir ve ağ bunları gerçek olarak kabul eder. Matematikçi Peter Shor yöntemi ilk kez 1994’te yayımladı; ancak henüz kimse bunu göstermeyi başaramadı.
Fiziksel bir çekmecede kilitli bir kurtarma ifadesi buna karşı koruma sağlamaz; saldırgan zaten blok zincirinde duran bilgiden yola çıkacaktır.
Bazı daha yeni ödeme biçimleri, sahip harcayana kadar açık anahtarı bir hash’in, yani dijital parmak izinin arkasında gizler. Daha önce gizli olan bir anahtara saldıran kişi, bu açığa çıkmayı beklemek zorunda kalır ve gizli anahtarı ödemeyi engelleyecek kadar hızlı kurtarması gerekebilir.
Bu aynı zamanda kayıp coinlerin neden zor bir sorun teşkil ettiğini de açıklar. Bitcoin daha güçlü harcama korumaları getirebilir; ancak eski varlıkları bunlara taşımak için mevcut anahtarlara yine de ihtiyaç vardır. Anahtarlar kaybolduysa sahip taşıma işlemini yapamaz. Açığa çıkmış açık anahtar, gelecekteki bir saldırgan için kullanılabilir durumda kalır.
Bitcoin’in en eski varlıklarından bazılarının açık anahtarları madenedikleri günden beri açığa çıkmış durumda.
Eski coinler kuantum tartışması büyürken hareket etmeye de başladı. 7 Ekim’de Temmuz 2010’dan bu yana 16 yıldan fazla dokunulmamış 100,02 BTC, yaklaşık 8,5 milyon dolar değerinde hareket etti. Ağustos’ta 2011-2014 arasında hareketsiz kalan altı cüzdanda başka 553,59 BTC daha taşındı; o dönemdeki değeri yaklaşık 40 milyon dolardı.
Bu transferler tek başına sahiplerin kuantum korkusuna yanıt verdiğini kanıtlamaz; coinleri taşımak cüzdan değiştirmek, varlıkları yeniden düzenlemek ya da satmak için hazırlanmak anlamına da gelebilir.
Hazırlanmanın maliyeti
Kuantum bilgisayarlar bilgiyi qubit adı verilen birimlerde depolar; bunlar son derece kırılgandır. Isı, titreşim ve parazit sinyaller onları bozabilir ve hatalara yol açabilir; daha fazla qubit eklemek de daha fazla hata riski demektir.
Mühendisler bununla başa çıkmak için birçok fiziksel qubit’i hata tespit eden ve düzelten gruplar halinde organize eder. Her grup, mantıksal qubit olarak bilinen daha güvenilir bir birim gibi davranır.
Bu birimler daha sonra belirli işlemleri çalıştırmak için dijital yakıtın eşdeğerine ihtiyaç duyar; araştırmacıların “magic state” dediği özel olarak hazırlanmış kuantum durumları. Her biri kullanıldığında tüketilir; bu yüzden bilgisayar hesaplamanın tamamı boyunca bunları üretmeye devam etmek zorundadır.
Her yemeğin yeniden kullanılamayan taze bir sos gerektirdiği bir restoran mutfağı gibi düşünün; personelin bir kısmı sürekli sos yaparken diğerleri yemek pişirir. Kuantum bilgisayarda magic state üretmeye ayrılan donanım, başka işlere verilemez.
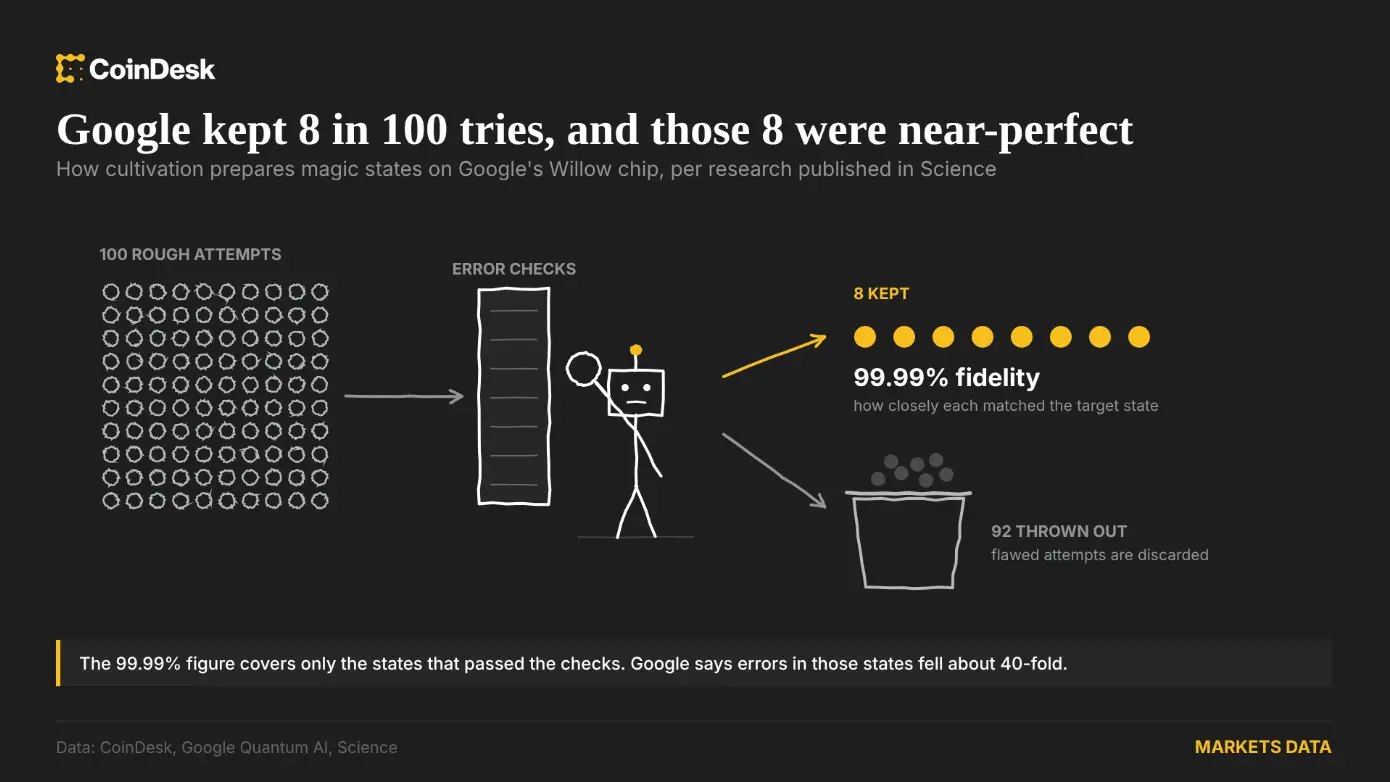
Google’ın yöntemi, yani “cultivation”, durumun kaba bir versiyonuyla başlar, hataları kontrol eder ve hatalı denemeleri atar. Amaç, eski yöntemlerin gerektirdiğinden daha az donanımla temiz durumlar üretmektir.
Şirket, bitmiş durumların hedeflenenle ne kadar yakın olduğunu ölçen bir metrik olan yaklaşık yüzde 99,99 doğruluk bildirdi.
Bu sayı sadece denetimden geçen durumlar için geçerlidir. Willow, hazırlama ve ölçüm sırasında denemelerinin yaklaşık yüzde 8’ini korudu. Her 100 denemede yaklaşık sekizi geçebildi.
Sonraki adımlar, süreci çok daha büyük ölçekte çalıştırmak ve bu durumların daha uzun hesaplamalara beslendiğinde kullanışlı kalmasını sağlamaktır. Araştırmacılar, gerçek zamanlı işlemler ve durumları daha güçlü hata düzeltme yapılarına taşıma konusunda daha fazla çalışmaya ihtiyaç olduğunu belirtiyor.
Daha önceki araştırmalarla nasıl uyuyor
Mart ayında Google, belirli donanım varsayımları altında gelecekteki bir süperiletken kuantum bilgisayarın 500 bin’den az fiziksel qubit ile Bitcoin ve Ethereum’da kullanılan cüzdan kriptografisini kırabileceğini tahmin etmişti.
Eylülde CoinDesk, o saldırıda kullanılan temel bir hesaplamanın iş yükünü azaltan araştırmacıları aktarmıştı. Bu çalışma bir bileşeni kapsıyordu; tam saldırı ve bunun çalıştırılmasının fiziksel donanım maliyetleri dışarıda bırakılmıştı.
Bu çalışmalar saldırganın yapması gereken matematik miktarını azaltır. Cultivation ise makinenin o matematiği yaparken beslenme maliyetini ele alır.
Kazançlar basitçe birbirleriyle çarpılamaz. Google’ın Mart ayı tahmini zaten verimli magic state üretimi varsayıyordu. Deney, maliyet tahmininde başka bir 40 kat düşüş sağlamaktan ziyade bu mühendislik yaklaşımının bir kısmını test ediyor.
Mart ayı makalesi aynı zamanda bir saldırının ne kadar yakıt tüketeceğini de gösteriyor. Açık anahtar açığa çıktıktan sonra yaklaşık dokuz dakika sürecek modellenen bir saldırı için Google, makinenin saniyede yaklaşık 500 bin yeterince güvenilir magic state’e ihtiyaç duyacağını tahmin etti.