
Immunefi CEO'su Mitchell Amador, internet kullanıcılarını sitelerin özellikle acil güncellemeleri daha yavaş benimseyen küçük sitelerde haftalarca tehlikede kalabileceği konusunda uyardı.
Hata ödülü platformu Immunefi'nin CEO'su Mitchell Amador'a göre, geçen çarşamba gönderilen güncellemeyi benimsemesi haftalar alabilecek küçük siteler aracılığıyla PHP açığından kaynaklanan siber saldırılara karşı internet kullanıcıları hâlâ savunmasız.
Amador, Cointelegraph'a "Bu, takviminde ilerleyen kırılganlık kıyameti" dedi; kırılganlık bulmanın ucuzladığını ancak düzeltmenin hâlâ pahalı kaldığını söyledi.
Amador, "Önümüzdeki birkaç hafta boyunca giriş yaptığınız her siteyi zaten tehlikeye girmiş gibi görün" dedi. Kullanıcıları parolaları tekrar kullanmamaları ve kripto cüzdanlarını web sitelerine bağlarken dikkatli olmaları konusunda uyardı. Ayrıca tanınmayan jeton onaylarını iptal etmelerini istedi.
Açıklamalar, PHP Foundation'ın kaynak sıkıntısı nedeniyle 2024'te ilk tespit edilen kritik güvenlik açığını düzeltmeyi geciktirdiğini kabul etmesinin üzerinden neredeyse bir hafta geçtikten sonra geldi. PHP geliştiricileri aynı gün iki kritik açık için acil yama yayınladı ancak sitelerin bağımsız olarak güncelleme yapması gerekiyor.
Cointelegraph'ta haziranda yayımlanan bir röportajda Amador, öncü yapay zekâ modellerinin çoğalmasının siber güvenlik alanında saldırganların lehine değişim yarattığını ve merkeziyetsiz finans saldırılarında yeniden yükselişe yol açan bir "kırılganlık kıyameti"ne neden olduğunu uyarmıştı.
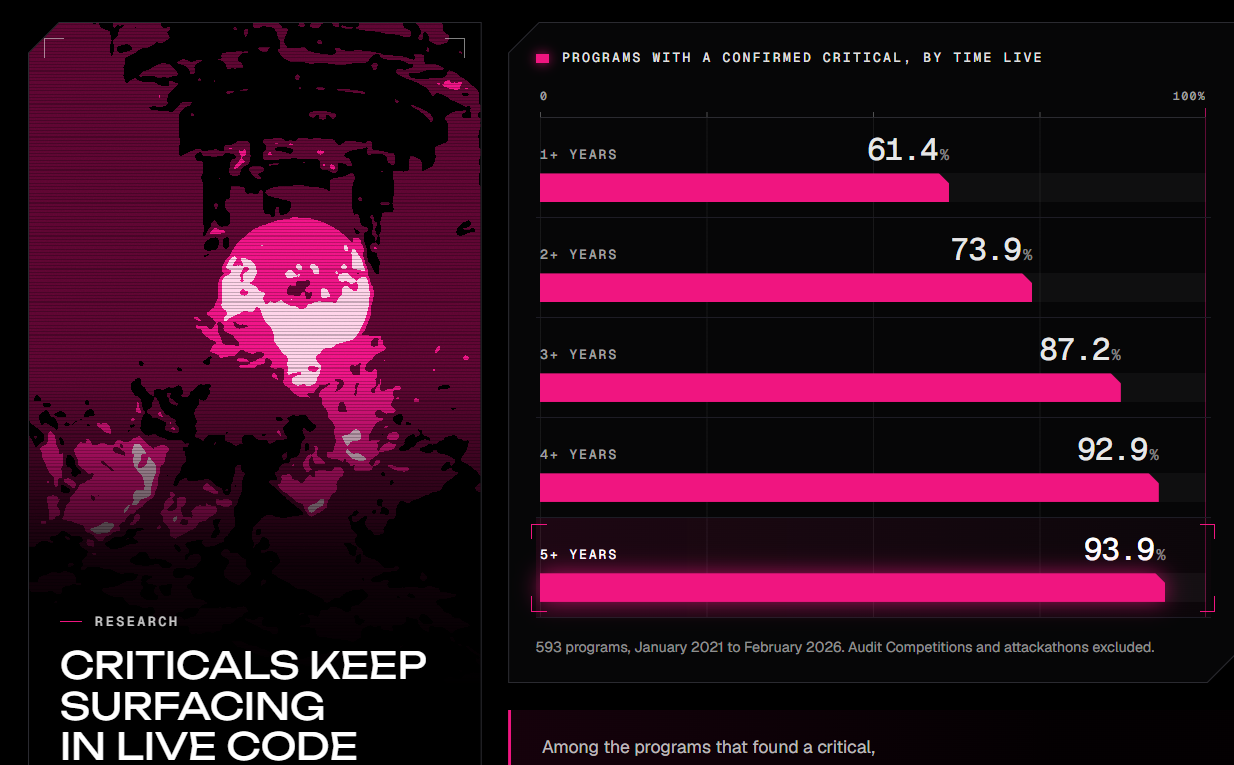
Canlı kalma süresine göre kritik kırılganlığı doğrulanmış programların yüzdesi.
Immunefi, ana sayfasına göre bugüne kadar 650 protokole 140 milyon dolar ödül dağıtan dünyanın en büyük hata ödülü platformu.
PHP açığı saatler içinde milyonlarca saldırı girişimi çekti
Cloudflare CEO'su Matthew Prince'e göre, ağ PHP açıkları kamuya açıklandıktan sonraki 24 saat içinde milyonlarca saldırı girişimi gördü ve ifşa edilmeden önce bile binlerce girişim oldu; bunu perşembe günü X paylaşımında yazdı.
İnternet altyapı şirketine göre dünya genelindeki her beş web sitesinden biri trafiğini Cloudflare üzerinden yönlendiriyor; şirket sitelerin daha hızlı yüklenmesine ve kullanıcıları siber tehditlerden korumaya yardımcı oluyor.
Araştırma servisi W3Techs'e göre PHP, bilinen sunucu tarafı programlama diline sahip web sitelerinin yaklaşık yüzde 69'unu güçlendiriyor. Açıklar, saldırganların dünya genelindeki web sitelerine kötü amaçlı yazılım yaymasına veya kötü amaçlı komut dosyaları enjekte etmesine olanak tanıyabilir.
FBI Siber Bölümü de çarşamba günü X paylaşımına göre açıkların kötü niyetli aktörlerin "PHP çekirdeğinde uzaktan kod çalıştırmasına, potansiyel olarak hassas verileri ve ağları tehlikeye atmasına" izin verebileceği konusunda uyardı.


