Across Protocol, kullanıcı fon kaybı raporları arasında güvenlik olayı araştırıyor
Son haber 10 Kasım 2026'da yayımlandı
Protokol, alan adını etkileyen olası bir güvenlik olayını inceliyor; birkaç kullanıcı platforma etkileşimde bulunduktan sonra fon kaybettiğini bildirdi.
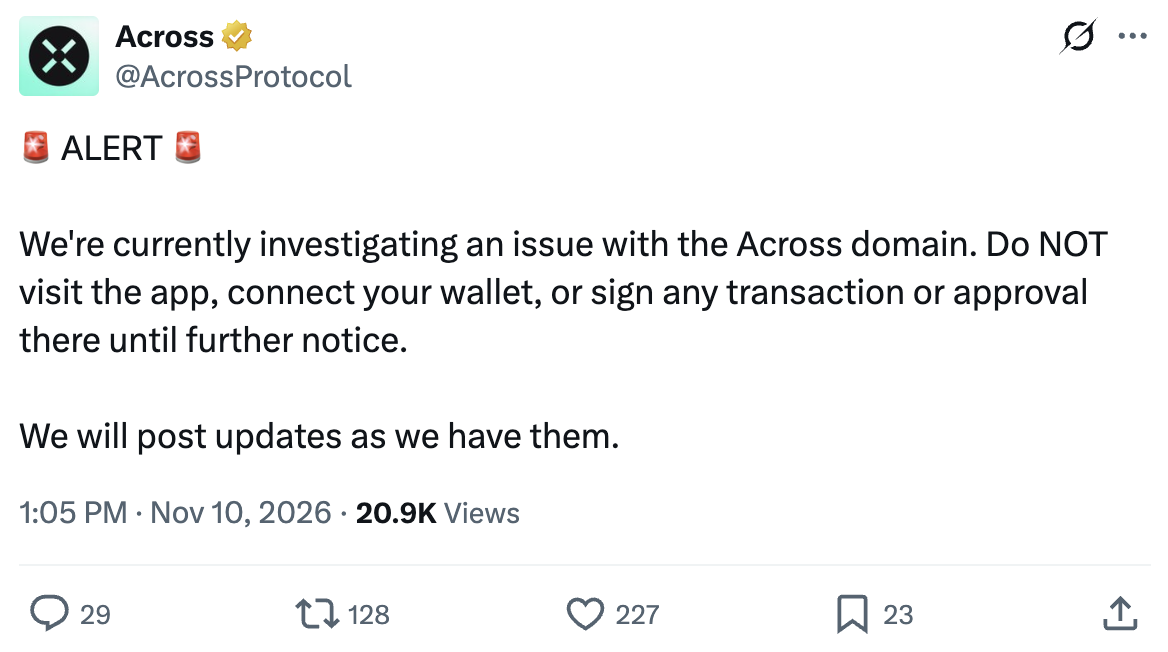
Ethereum ve diğer blok zincir ağları arasında dijital varlık transferine olanak tanıyan köprü protokolü Across, Salı günü olası bir güvenlik olayı soruşturması kapsamında kullanıcıları uygulamaya erişmemeleri ve cüzdanlarını bağlamamaları konusunda uyardı.
Across, Salı günü X'te yaptığı paylaşımda, yeni duyuruya kadar işlem imzalamaktan veya onay vermekten kaçınılması gerektiğini belirtti; olayın niteliğini ya da web sitesinin tehlikeye düşüp düşmediğini açıklamadı.
X'te bir kullanıcı 9.000 dolar değerinde USDC kaybettiğini iddia etti; bir başka kullanıcı Plasma blok zincirinde yedi işlemde 7.053 USDT0 kaybettiğini bildirdi.
Üçüncü bir kullanıcı köprüyü birkaç kez kullandıktan sonra cüzdanının boşaltıldığını söyledi ve web sitesinin tehlikeye girdiğini öne sürdü. Across, raporları araştırmak için kullanıcıların işlem detaylarını istedi.
Cointelegraph raporları bağımsız olarak doğrulamadı. Across Protocol, Cointelegraph'ın daha fazla detay talebine hemen yanıt vermedi.
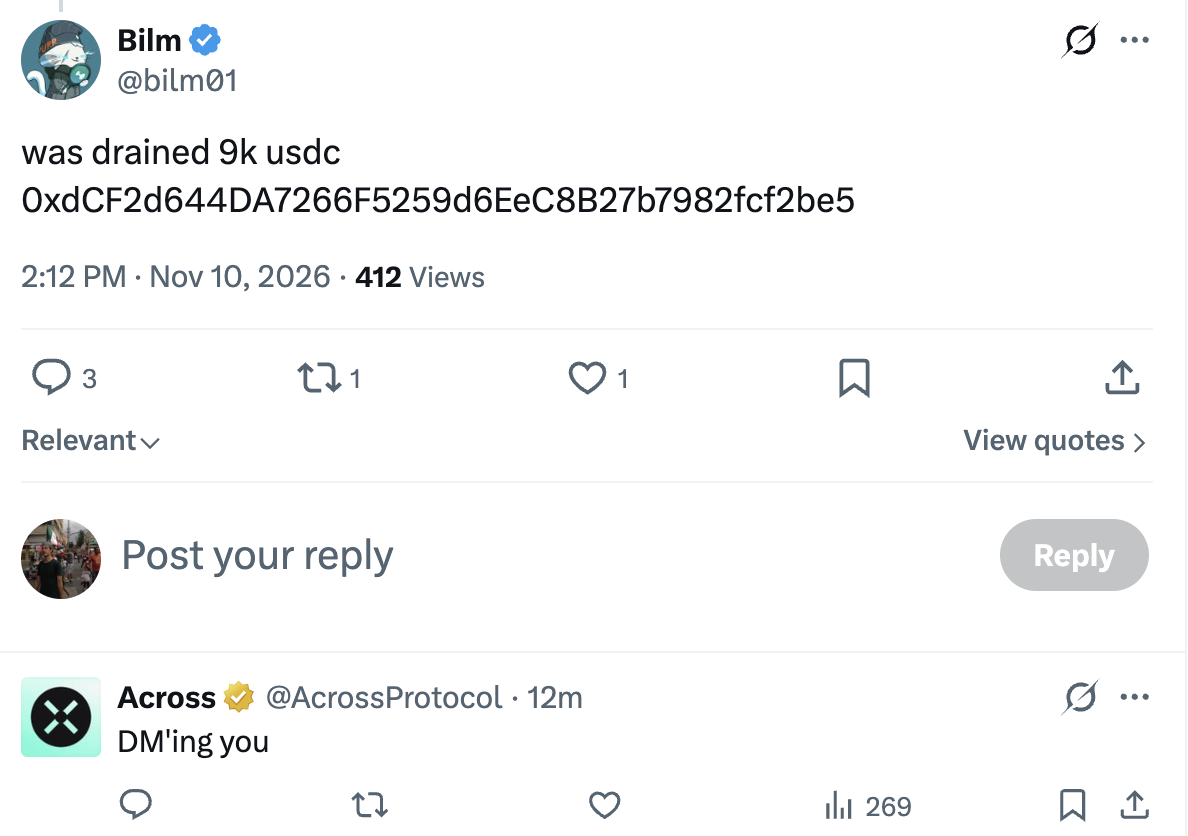
Across Protocol, 9.000 dolar USDC kaybı bildiren kullanıcıya yanıt veriyor. Kaynak: X kullanıcısı bilm01
NEAR AI ayrı bir güvenlik ihlali açıkladı
Ayrı bir güvenlik olayında NEAR AI, Pazartesi günü saldırganların yapay zeka altyapısındaki bir güvenlik açığını istismar ederek yaklaşık 100 kullanıcıya ait hesap detaylarını ve 18 yapay zeka ajanından veri sızdırdığını açıkladı.
9 Kasım tarihli olay raporuna göre saldırganlar, açık kaynaklı yapay zeka çıkarım motoru SGLang'daki uzaktan kod çalıştırma güvenlik açığını istismar ederek dahili bir sunucuya ve diğer altyapıya erişim sağladı. Ele geçirilen veriler arasında kullanıcı adları, e-posta adresleri, ajan sohbet geçmişleri, ayarlar ve günlükler yer aldı; iki müşterinin API anahtarları da açığa çıktı.
NEAR AI, saldırganların tehlikeye atılan sunucuda işlenen istekleri, gizli modda çalışanları da dahil olmak üzere gözlemleyebilmiş olabileceğini söyledi. Şirket, güvenlik açığını yama yaptığını, açığa çıkan kimlik bilgilerini iptal ettiğini ve bulut hizmetlerine erişimi geri yüklediğini belirtti.