Son güncelleme 17 Eylül 2026 tarihinde yayımlandı.
Revolut, müşteri verilerinin sızdırıldığı iddiasıyla ortaya çıkan ve birbirleriyle çelişen iki farklı fidye talebine rağmen doğrudan bir temas almadığını açıkladı. Taleplerden biri 3 milyon dolar değerinde Monero, diğeri ise 10.000 Bitcoin tutarındaydı.
Revolut Perşembe günü yaptığı açıklamada, müşteri veri ihlali sorumluluğunu üstlendiğini iddia eden kişilerden birden fazla kamu fidye talebine karşın doğrudan bir temas kurulmadığını belirtti.
Financial Times’ın Çarşamba günü aktardığına göre “IAmNotAVillain” adını kullanan bir grup, Revolut’tan 24 saat içinde 6.000 Monero yani yaklaşık 3 milyon dolar talep etti ve müşteri kayıtlarını diğer suç gruplarına satmakla tehdit etti.
Revolut sözcüsü Cointelegraph’a yaptığı açıklamada, “Revolut, bu iddiaları ortaya atan kişilerden veya gruptan herhangi bir doğrudan temas ya da talep almadı” dedi.
Kamuoyuna yapılan bu son ultimatom, Revolut’un geçen hafta ilk kez duyurduğu veri ihlalindeki en yeni gelişme. İtalyan yetkililer, müşteri verilerinin elde edilmesinde bir hükümet e-posta hesabının nasıl kullanıldığına ilişkin soruşturmayı genişletiyor.
Tek ihlal, birden fazla fidye talebi
Revolut’un doğrudan temas kurulmadığını söylemesi, kamu fidye talebinin arkasında kimin olduğu konusundaki belirsizliği artırıyor. Zira “IAmNotAVillain” bu olayla ilgili sorumluluk iddiasında bulunan tek isim değil. Grubun sitesi iamnotavillain.xyz, yayın sırasında Cointelegraph tarafından kontrol edildiğinde erişilemiyordu.
Daha önce “Revolut Smilik” adını kullanan bir grup, o dönemde yaklaşık 780 milyon dolar değerinde 10.000 Bitcoin talep etmişti. Bu tutar, IAmNotAVillain’in güncel 3 milyon dolarlık Monero talebinden çok daha yüksekti.
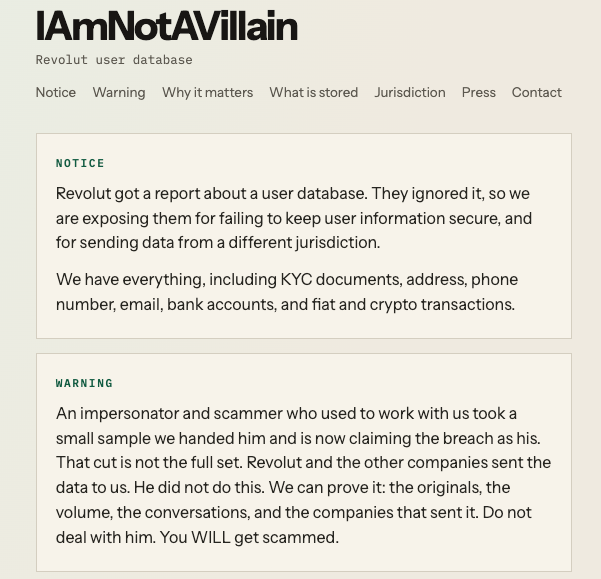
IAmNotAVillain, sitesinde yayınladığı bir duyuruda rakip iddiayı reddetti ve eski bir ortağın ihlal için kredi almadan önce verinin yalnızca küçük bir örneğini aldığını öne sürdü. Site, diğer talep sahibinin kimseyle iş yapmaması konusunda uyarıda bulundu.
Siber güvenlik odaklı hesap Dark Web Informer, sorumluluğu üstlendiğini iddia eden ayrı bir aktörle ilişkilendirilen revoloot.lol adlı başka bir siteyi de işaret etti. Bu durum, çalınan müşteri kayıtlarının kimin kontrolünde olduğunun belirlenmesini daha da zorlaştırıyor. Revoloot.lol sitesi de Cointelegraph tarafından kontrol edildiğinde erişilemiyordu.
İtalyan yetkililer Revolut veri ihlali soruşturmasını genişletiyor
İtalyan haber ajansı ANSA’nın Çarşamba günü bildirdiğine göre, şüpheli girişimin bir devlet kurumunu ilgilendirmesi nedeniyle İtalya Ulusal Mafya ve Terörizmle Mücadele Müdürlüğü de sürece dahil oldu.
Reggio Calabria savcıları, kamu yararı taşıyan bir bilgisayar sistemine yetkisiz erişim konusunda soruşturma başlattı. Soruşturmacılar, kurumsal e-posta hesabının ihlal edilip edilmediğini ya da klonlanıp klonlanmadığını belirlemeye çalışıyor.
İtalya’nın veri koruma düzenleyicisi ayrıca bankalardan erişim sistemlerinin güvenliğini acilen gözden geçirmelerini istedi ve diğer bankaların ya da finans kuruluşlarının da karışıp karışmadığını inceliyor.