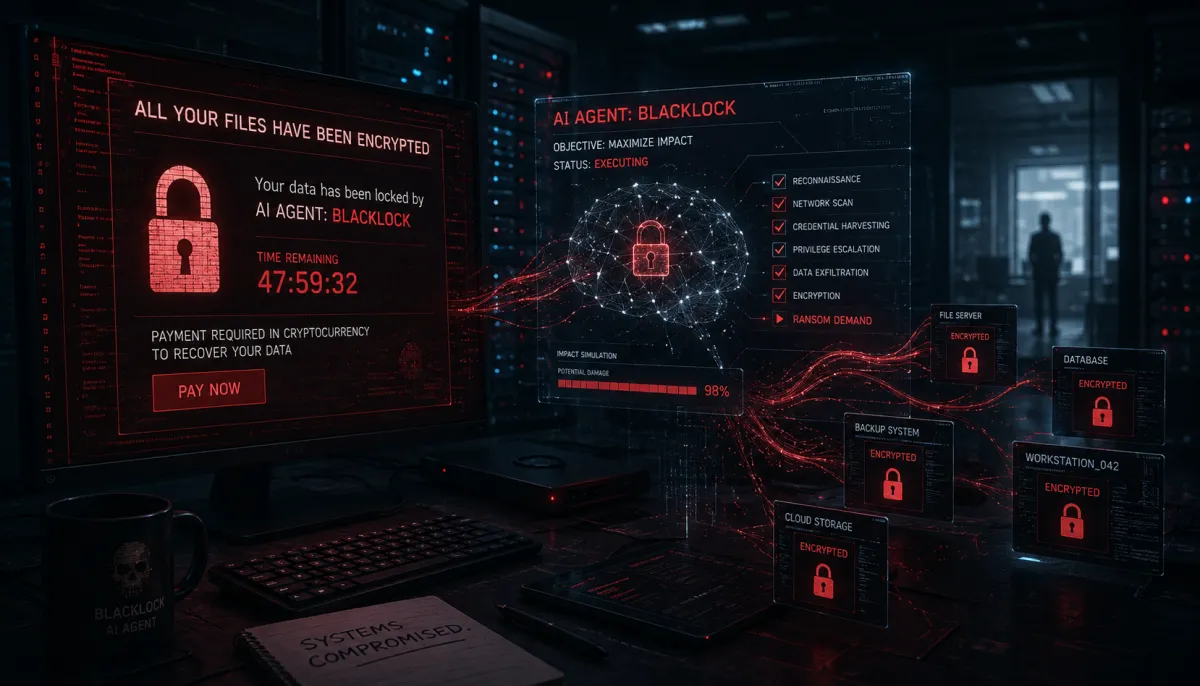
Geçen hafta bulut güvenlik firması Sysdig'deki araştırmacılar, 'ajanik fidye yazılımı' olarak bilinen ilk vakayı belgelediklerini söyledi. JadePuffer adı verilen bu gasp operasyonunda, bir yapay zeka ajanı — bir insan değil — gerçek dünyadaki bir siber saldırının teknik yürütmesini baştan sona üstlendi. Ajan, savunmasız bir sunucuya sızdı, kimlik bilgilerini çaldı, hedefin ağında ilerledi, dosyaları şifreledi ve hatta kendi fidye notunu yazdı; tıpkı bir insan bilgisayar korsanı gibi yol boyunca engellere uyum sağladı. Operasyonla ilgili haberlerde, 'herhangi bir insan gözetimi olmadan' ve 'klavyede kimse yokken' yürütüldüğü belirtildi.
Ancak bu tam olarak doğru değil. Sysdig'in tehdit araştırmaları kıdemli direktörü Michael Clark, Pazartesi günü CyberScoop'a verdiği röportajda, bir insanın hâlâ işin içinde olduğunu — sadece teknik yürütmede olmadığını — açıkladı. Clark, 'Bir insan hâlâ operasyonu kurdu, yönlendirdi ve arkasındaki altyapıyı, komuta-kontrol sunucusunu, çalınan veriler için kullanılan hazırlık sunucusunu sağladı ve bir kurban seçti' dedi. Ayrıca, kurbana ait veritabanına sızmak için kullanılan kimlik bilgilerinin yapay zeka ajanı tarafından toplanmadığını; birinin bu bilgileri daha önceki bir ihlal yoluyla ayrıca elde ettiğini ve operasyona teslim ettiğini ekledi.
Tüm bunlar Sysdig'in orijinal iddiasıyla çelişmiyor ve saldırının teknik detayları kendi başına dikkat çekici olmaya devam ediyor — hatta çılgınca. Ajan, LLM uygulamaları oluşturmak için kullanılan popüler bir açık kaynak araç olan Langflow'daki bilinen bir açıktan içeri girdi, ardından bir üretim MySQL sunucusuna geçti ve yönetici erişimi elde etmek için başka bir bilinen açıktan yararlandı. 1.300'den fazla yapılandırma kaydını şifreledi ve sadece kendi yazdığı bir fidye notu bırakmakla kalmadı, aynı zamanda fidyenin gönderilebileceği bir Bitcoin adresi de bıraktı. Sysdig, hedefin kim olduğunu açıklamadı.
Kullanılan teknikler oldukça sıradandı; asıl dikkat çeken şey hız ve şeffaflıktı. Ajan, başarısız bir girişi 31 saniyede düzeltti ve tüm yol boyunca kendi muhakemesini doğal dildeki kod yorumlarıyla anlattı.
Başlangıçta tabloyu bulanıklaştıran bir ayrıntı daha sonra netleşti. Clark, CyberScoop'a 'saldırıda birden fazla model kullanıldığını' söylemiş ve OpenAI, Anthropic, DeepSeek ile Gemini'ye ait anahtarların ele geçirildiğini belirtmişti. Bu ifade, saldırının farklı aşamalarında birden fazla modelin aktif olarak kullanılıp kullanılmadığı sorusunu akıllara getirmişti. Clark, TechCrunch'a yaptığı açıklamada, bu anahtarların ajanın çaldığı şeylerin sadece bir parçası olduğunu, onu yönlendiren şeyin kanıtı olmadığını söyledi.
E-posta yoluyla yaptığı açıklamada Clark, 'Ajan, Langflow sunucusunu değerli her şey için taradı — sağlayıcı API anahtarları, bulut kimlik bilgileri, kripto para cüzdanları ve veritabanı yapılandırmaları — ve bu sağlayıcı anahtarları ganimetin bir parçasıydı. Bunlar, saldırganın almaya değer gördüğü şeyleri gösteriyor, ancak hangi modelin kararları verdiğini bize söylemiyor' dedi.
JadePuffer'ı çalıştıran model hakkında Clark, Sysdig'in 'ajanı yönlendiren belirli modeli tespit edemediğini' ve sistem istemi veya yapılandırması hakkında herhangi bir bilgiye sahip olmadığını söyledi.
Microsoft araştırmacısı Geoff McDonald'ın birkaç gün önce LinkedIn'de paylaştığı teori bu bağlamda tekrar değerlendirilmeye değer. McDonald, kendi kırmızı takım deneyimlerine dayanarak, saldırının arkasında bir sınır modeli değil, güvenlik eğitimi çıkarılmış açık ağırlıklı bir model olduğunu düşünüyor; çünkü sınır laboratuvarlarının güvenlik katmanlarının iyi dayandığını görmüş. Sysdig'in kendi açıklaması bunu ne doğruluyor ne de dışlıyor.
McDonald'ın paylaşımı ayrıca fidye yazılımı kampanyalarının artık insan çabasından çok saldırgan bütçesiyle sınırlı olduğu ve 'binlerce veya on binlerce eşzamanlı kampanya' olasılığını gündeme getirdiği konusunda uyarıyor. Bu endişe, Clark'ın Pazartesi günü anlattıklarıyla biraz daha zor bağdaşıyor. (Eğer bir insan hâlâ her kurbanı seçmek, altyapı sağlamak ve her operasyon için veritabanı kimlik bilgilerini elde etmek zorundaysa, bu en azından bir darboğaz oluşturuyor.)
Her halükarda Clark, CyberScoop'a yaptığı açıklamada, Sysdig'in aynı operasyonun henüz başka kurbanlara da yapıldığını görmediğini, ancak bir ajanı çalıştırmanın ne kadar ucuz olduğu düşünüldüğünde bunun değişmesini beklediğini söyledi.