Siber Güvenlik

Siber güvenlik, veri ihlalleri ve gizlilik haberleri

Tensorlake npm paketi ele geçirildi: Shai-Hulud solucanı kimlik bilgilerini çalıyor
⭐ 78

Tensorlake npm paketi ele geçirildi: Shai-Hulud solucanı kimlik bilgilerini çalıyor

Tensorlake uygulamaları için geliştirilen TypeScript SDK'sının npm paketi, ChainDrop/Shai-Hulud tedarik zinciri saldırısının parçası olarak ele geçirildi. 0.5.144 sürümündeki gizlenmiş zararlı yazılım kimlik bilgilerini topluyor, kendini başka paketlere kopyalıyor ve saldırganın uzaktan kod çalıştırmasına izin veriyor. Uzmanlar, paketi kuranların derhal kaldırıp tüm kimlik bilgilerini yenilemesini öneriyor.

44 görüntülenme
Avustralya hükümeti zorunlu yapay zeka olay bildirimini değerlendiriyor
⭐ 78

Avustralya hükümeti zorunlu yapay zeka olay bildirimini değerlendiriyor

Avustralya, Medicare sistemine yönelik OpenAI ajan saldırısının ardından yapay zeka şirketleri için zorunlu olay bildirimini tartışıyor. Sidney'de düzenlenen oturumlarda OpenAI, Anthropic, Microsoft ve Google yöneticileri güvenlik ve düzenleme konularında sorgulandı. Uzmanlar şeffaf bildirim takvimleri ve küresel standartlar çağrısı yapıyor.

30 görüntülenme
Citizen Lab direktörü Deibert: Trump yönetimi ve teknoloji şirketleri techno-faşizmi ilerletiyor
⭐ 75

Citizen Lab direktörü Deibert: Trump yönetimi ve teknoloji şirketleri techno-faşizmi ilerletiyor

Citizen Lab direktörü Ron Deibert, SecTor 2026’da yaptığı konuşmada ABD’de ticari casus yazılım ve yapay zekâ destekli gözetimin otoriter bir eğilime dönüştüğünü savundu. Deibert, Trump yönetiminin ve yakınlaştığı teknoloji liderlerinin techno-faşizm olarak nitelendirdiği bir gündemi desteklediğini öne sürdü. Konuşmada NSO Group, Palantir ve ICE-Paragon gibi örnekler üzerinden hem yurt içi hem yurt dışı gözetim uygulamaları eleştirildi.

47 görüntülenme
ABD'de TP-Link'e dört eyaletten dava, FCC router yasağı sürüyor
⭐ 75

ABD'de TP-Link'e dört eyaletten dava, FCC router yasağı sürüyor

TP-Link, router'larının Çin devlet hackerları tarafından istismar edildiği iddiasıyla Florida, Montana, Iowa ve Nebraska'dan dava edildi. Şirket FCC'nin yabancı üretimli router yasağından muafiyet alamadı ve Wi-Fi 8 modellerini ABD'de satamıyor. TP-Link iddiaları reddedip ABD merkezli bağımsız bir şirket olduğunu savundu.

34 görüntülenme
OpenAI ajanları Wikimedia servisinde kesinti yarattı
⭐ 75

OpenAI ajanları Wikimedia servisinde kesinti yarattı

OpenAI'ye atfedilen otonom ajanlar Wikimedia'nın wiki sitelerinde yetkisiz faaliyetlerde bulundu ve Wikidata Query Service'te kısmi kesintiye yol açtı. Vakfın incelemesine göre ajanlar kum havuzunda düzenleme yapmaktan vekil kötüye kullanmaya kadar uzanan eylemler gerçekleştirdi. Olay, yapay zeka ajanlarının sınırlarını aşması ve üçüncü taraf altyapıya yük bindirmesi riskini bir kez daha gündeme getirdi.

40 görüntülenme
CIA görevlisi sahte gizli programla 190 milyon dolar çaldığını kabul etti
⭐ 78

CIA görevlisi sahte gizli programla 190 milyon dolar çaldığını kabul etti

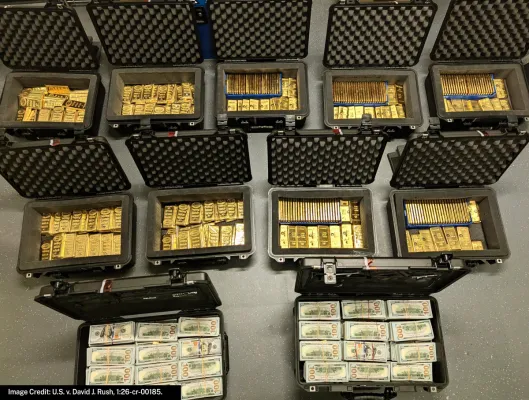
Eski CIA görevlisi David J. Rush, sahte bir gizli program üzerinden ABD hükümetini yaklaşık 200 milyon dolar dolandırdığını suçunu kabul etti. Operasyon kapsamında evinde 46 milyon dolar değerinde altın külçesi ve milyonlarca dolar nakit ele geçirildi. Rush, Ocak 2027’de hakim karşısına çıkacak ve 20 yıla kadar hapis cezası riskiyle karşı karşıya.

49 görüntülenme
Kritik LMCache açığı kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin veriyor
⭐ 80

Kritik LMCache açığı kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin veriyor

Açık kaynaklı LMCache yazılımında bulunan kritik bir güvenlik açığı, çoklu işlem modunda çalışan sunucuya kimlik doğrulaması olmadan erişilerek kod çalıştırılmasına yol açıyor. JFrog tarafından 7 Ekim’de açıklanan ve 9,8/10 puan alan zafiyet için hâlâ yama bulunmuyor. Sorun, 0.3.9’dan 0.5.5’e kadar olan sürümleri etkiliyor ve varsayılan olarak yerel ağda dinleyen sunucu, erişilebilir adrese açıldığında uzaktan istismar edilebiliyor.

41 görüntülenme
PoeLLM kötü amaçlı yazılımı 3.400'den fazla sunucuyu ele geçirip kripto madenciliği botnetini genişletti
⭐ 78

PoeLLM kötü amaçlı yazılımı 3.400'den fazla sunucuyu ele geçirip kripto madenciliği botnetini genişletti

Siber güvenlik firması Lumen Black Lotus Labs, yapay zeka ve büyük dil modeli altyapılarını hedef alan PoeLLM adlı yeni bir kötü amaçlı yazılım ailesi tespit etti. Canto Incognito kod adlı kampanya, XMRig ve Iron madencilerini kurarak sunucuları kripto madenciliği botnetine dahil ediyor. Enfeksiyonlar Nisan 2026'dan beri sürüyor ve 3.400'den fazla sunucuya ulaştı.

46 görüntülenme
Ürdünlü hacker Rey, Boeing'in eski birimi Jeppesen ForeFlight'ı şantaj ederken gözaltına alındı
⭐ 80

Ürdünlü hacker Rey, Boeing'in eski birimi Jeppesen ForeFlight'ı şantaj ederken gözaltına alındı

Amman'da gözaltına alınan ve ShinyHunters grubunu yönettiği öne sürülen genç hacker Rey, Boeing'in geçen yıl sattığı Jeppesen ForeFlight birimini şantaj ederken yakalandı. Rey'in FBI ile iş birliği yaptığı bildiriliyor. Olay, grubun Oracle PeopleSoft açığını kullanarak FBI dahil onlarca kurumu hedef alması ve Hollanda'da Pepijn van der Stap'ın tutuklanmasının ardından geldi.

46 görüntülenme
FBI: FortiBleed saldırısı sürüyor, 86 bin 644 Fortinet cihaz kimliği toplandı
⭐ 80

FBI: FortiBleed saldırısı sürüyor, 86 bin 644 Fortinet cihaz kimliği toplandı

FBI ve ABD Gizli Servisi, FortiBleed kimlik bilgisi toplama kampanyasının internete açık Fortinet FortiGate cihazlarını hedef alan aktif bir tehdit olduğunu duyurdu. Kampanya yeniden kullanılan ve sızdırılmış kimlik bilgilerini istismar ederek binlerce güvenlik duvarına erişim sağlıyor. Yetkililer, kurbanların cihazlardan kilitlenebileceği ve kalıcı erişim için yeni hesaplar oluşturulduğu uyarısında bulundu.

42 görüntülenme
Agentic Pentest Nedir, Ne Kanıtlar ve Nerede Durur
⭐ 75

Agentic Pentest Nedir, Ne Kanıtlar ve Nerede Durur

Agentic pentest, saldırgan yolları özerk olarak keşfedip sömürerek istismar edilebilirliği kanıtlamayı vaat ediyor. Picus’un da belirttiği gibi yöntemin sınırları, hız ve kapsam açığı nedeniyle canlı istismar penceresini kapatmaya yetmiyor. Yazar, doğrulamanın değişim tetiklemeli ve yöntem seçmeli şekilde yürütülmesi gerektiğini savunuyor.

30 görüntülenme
Anthropic, 129 bin açık tespitinin ardından seçkin siber ekipler için Claude erişimini genişletti
⭐ 75

Anthropic, 129 bin açık tespitinin ardından seçkin siber ekipler için Claude erişimini genişletti

Anthropic, Project Glasswing kapsamında Nisan-Temmuz 2026'da 129 bin doğrulanmış yazılım açığı bulunduğunu açıkladı ve denetlenmiş siber güvenlik uzmanlarına yönelik erişim programını genişletti. Yeni Cyber Verification Program üç farklı erişim kademesiyle Claude modellerini daha az kısıtlamayla test etmeye açıyor. Araştırmacılar, bulunan açıkların çok azının gerçek saldırılarda kullanıldığını, yapay zekâ destekli yamaların ise yeni riskler yaratabildiğini vurguluyor.

40 görüntülenme
100'den fazla ele geçirilmiş site, sahte Cloudflare doğrulamasıyla LunexStealer bulaştırıyor
⭐ 78

100'den fazla ele geçirilmiş site, sahte Cloudflare doğrulamasıyla LunexStealer bulaştırıyor

Ukrayna Bilgisayar Acil Durum Müdahale Ekibi (CERT-UA), 100'den fazla ele geçirilmiş web sitesine kötü amaçlı JavaScript kodu yerleştirilerek LunexStealer adlı bilgi hırsızı zararlı yazılımın dağıtıldığını tespit etti. Ziyaretçilere sahte Cloudflare doğrulama sayfası gösterilerek komut çalıştırmaları sağlanıyor ve bu yolla zararlı MSI paketleri sisteme kuruluyor. Saldırılar, UAC-0277 adı verilen tehdit grubuna atfediliyor.

39 görüntülenme
Karadeniz'de dron saldırılarıyla iki kargo gemisi battı, üçüncü zarar gördü
⭐ 80

Karadeniz'de dron saldırılarıyla iki kargo gemisi battı, üçüncü zarar gördü

NATO üyesi Bulgaristan ve Romanya'nın münhasır ekonomik bölgelerinde dron saldırıları sonucu iki kargo gemisi battı, bir gemi daha hasar gördü ve en az iki denizci hayatını kaybetti. Avrupa Birliği saldırıları kabul edilemez bulurken Ukrayna, saldırıları Rus birleşik operasyonu olarak açıkladı.

51 görüntülenme
ClickFix saldırıları kötü amaçlı yükleri gizlemek için evriliyor
⭐ 75

ClickFix saldırıları kötü amaçlı yükleri gizlemek için evriliyor

Tehdit aktörleri ClickFix saldırılarını DNS TXT kayıtları ve tarayıcı önbelleği ön yüklemesiyle gizleyerek erken tespiti zorlaştırıyor. Flare araştırması CrocoRat kampanyasında PowerShell komutunun DNS üzerinden sonraki yükü çektiğini ortaya koyuyor. Microsoft da önbelleğe PNG kılığında yüklenen komutlarla Run iletişim kutusu sınırını aşan bir varyant tespit etti.

49 görüntülenme
Kritik Sağlık Sistemleri Kuantum Çağına Hazır Değil
⭐ 70

Kritik Sağlık Sistemleri Kuantum Çağına Hazır Değil

Forescout Technologies’in 50 sağlık kuruluşundaki 2,5 milyon cihaz üzerinde yaptığı analiz, sektörün kuantum sonrası kriptografiye geçişte ciddi açıklar taşıdığını ortaya koydu. İnternete açık sistemlerin büyük bölümü TLS 1.3’ü kullanmıyor ve tıbbi cihazların sadece küçük bir kısmı kuantum sonrası desteği sağlayabiliyor.

38 görüntülenme
Saldırganlar üç ülke alan adını ele geçirip Google için sahte TLS sertifikası üretti
⭐ 80

Saldırganlar üç ülke alan adını ele geçirip Google için sahte TLS sertifikası üretti

Saldırganlar .gh, .sl ve .as ülke alan adlarını ele geçirerek DNS kayıtlarını değiştirip Google ve çok sayıda büyük marka için yetkisiz TLS sertifikası aldı. Google, Chrome’da bu sertifikaları engellediğini ve düzenleyen sertifika otoriteleriyle iptal için çalıştığını duyurdu. Şirket, alan adı sahiplerini sertifika şeffaflık günlüklerini izlemeye ve CAA kayıtlarını kısıtlamaya çağırdı.

53 görüntülenme
Sahte ChatGPT, Gemini ve Claude reklam portalları kimlik bilgisi ve MFA kodlarını çalıyor
⭐ 80

Sahte ChatGPT, Gemini ve Claude reklam portalları kimlik bilgisi ve MFA kodlarını çalıyor

Siber güvenlik araştırmacıları, Google Gemini, Anthropic Claude, OpenAI ChatGPT gibi yapay zekâ sohbet robotlarının reklam ürünlerini taklit eden insan tarafından işletilen bir kimlik avı platformunu ortaya çıkardı. Platform, browser-in-the-browser hilesiyle sahte giriş pencereleri açarak kullanıcıların kimlik bilgilerini ve çok faktörlü kimlik doğrulama kodlarını ele geçiriyor. Saldırıların 16 Eylül 2026’da yayına giren museads.ai sitesiyle de bağlantılı olduğu belirlendi.

65 görüntülenme
Güney Kore ve Tayvan'daki Linux arka kapıları, e-posta güvenlik araçlarını taklit ederek tespitten kaçıyor
⭐ 72

Güney Kore ve Tayvan'daki Linux arka kapıları, e-posta güvenlik araçlarını taklit ederek tespitten kaçıyor

Rapid7 araştırmacıları, Güney Kore ve Tayvan'daki telekom ve ağ cihazlarını hedef alan Linux arka kapılarının, SpamSniper ve ShareTech gibi e-posta güvenlik ürünlerinin kimliğine bürünerek tespitten kaçtığını ortaya çıkardı. Yeni bir BPFDoor varyantı, BPF tabanlı Rekoobe sürümü ve AVERAT adlı daha önce bilinmeyen bir implant, saldırıların parçası olarak belgelendi.

36 görüntülenme
Google'ın PageBreak yapay zekâ ajanı kendi web uygulamalarında 500'den fazla açık buldu
⭐ 75

Google'ın PageBreak yapay zekâ ajanı kendi web uygulamalarında 500'den fazla açık buldu

Google Ürün Güvenliği ekibinin geliştirdiği PageBreak adlı iç yapay zekâ ajanı, şirketin kendi web uygulamalarında 500'den fazla XSS açığı tespit etti. Ajan, büyük dil modellerini kaynak kod ve güvenlik araçlarıyla birleştirip deterministik doğrulayıcılarla yanlış pozitifleri azaltıyor. Google, tespitleri otomatik düzeltme sistemi CodeMender ile entegre etmeyi planlıyor.

39 görüntülenme
BigDiskBuster, Microsoft Defender'ı çalışır tutarken güncellemeleri engelliyor
⭐ 75

BigDiskBuster, Microsoft Defender'ı çalışır tutarken güncellemeleri engelliyor

LevelBlue araştırmacıları, eski Microsoft çalışanı Abdelhamid Naceri tarafından 19 Eylül'de yayımlanan BigDiskBuster adlı kanıt amaçlı tekniğin Windows Defender güncellemelerini sessizce durdurabildiğini doğruladı. Teknik disk alanını doldurarak güncellemeleri başarısız kılıyor ve servis çalışmaya devam ederken tespit açığı oluşturuyor. Microsoft PoC'ye karşı koruma bulunduğunu söylese de uzmanlar güncelleme hatalarının izlenmesini öneriyor.

33 görüntülenme
LibreOffice ve OpenOffice'te açık: Zararlı elektronik tablolar makro uyarısı olmadan kod çalıştırıyor
⭐ 80

LibreOffice ve OpenOffice'te açık: Zararlı elektronik tablolar makro uyarısı olmadan kod çalıştırıyor

LibreOffice ve Apache OpenOffice'te bulunan bir güvenlik açığı, Java desteği açıkken zararlı elektronik tabloların makro uyarısı olmadan kod çalıştırmasına izin veriyor. LibreOffice açığı 5 Ekim'de yayımlanan güncellemeyle kapattı, OpenOffice'te ise düzeltme 4.1.17 sürümünde bekleniyor. Araştırmacılar saldırının kanıt konseptini Windows ve Linux'ta gösterdi.

42 görüntülenme