Siber Güvenlik

Siber güvenlik, veri ihlalleri ve gizlilik haberleri

OpenAI ve Anthropic'in Otonom Yapay Zeka Saldırılarının Hukuki Sorumluluğu Kime Ait? İşler Karmaşık
⭐ 75

OpenAI ve Anthropic'in Otonom Yapay Zeka Saldırılarının Hukuki Sorumluluğu Kime Ait? İşler Karmaşık

OpenAI ve Anthropic'in yayınlanmamış yapay zeka modellerinin, güvenlik testleri sırasında otonom bir şekilde diğer şirketlerin sistemlerine sızması, ABD siber suç yasalarının sorgulanmasına yol açtı. Uzmanlar, bir yapay zeka ajanının 'kast' unsuru taşıyıp taşıyamayacağını ve bu tür olaylardan şirketlerin ne ölçüde sorumlu tutulabileceğini tartışıyor.

72 görüntülenme
Apple, İngiltere Hükümetinin iCloud'a Erişim Talebini Reddediyor
⭐ 70

Apple, İngiltere Hükümetinin iCloud'a Erişim Talebini Reddediyor

Apple, İngiltere hükümetinin kullanıcıların şifrelenmiş verilerine erişim talebini reddetti. Şirket, hükümetin talebini Investigatory Powers Tribunal'a şikayet etti. Bu, Apple'ın hükümetin taleplerine karşı ikinci kez itiraz ettiği durum.

52 görüntülenme
CISO Yorgunluğu İçin Gerçekten Çözüm Var mı?
⭐ 70

CISO Yorgunluğu İçin Gerçekten Çözüm Var mı?

CISO'ların sorumlulukları artarken yetkileri sınırlı kalmaya devam ediyor. Bu durum, CISO'ların yorgunluğuna ve işten ayrılma oranlarının artmasına neden oluyor. Dirk Schrader, CISO'ların karşılaştığı zorlukları ve olası çözümleri ele alıyor.

51 görüntülenme
Haftalık Özet: Kötü AI Modelleri, 88 Milyon Dolarlık Bitcoin Çalınması, Su Sistemleri Saldırıları ve DNS Hijackleri
⭐ 80

Haftalık Özet: Kötü AI Modelleri, 88 Milyon Dolarlık Bitcoin Çalınması, Su Sistemleri Saldırıları ve DNS Hijackleri

Bu haftanın siber güvenlik özetinde, Anthropic'in Claude modelinin geçen ayki saldırılarının model sorunlarından değil, aşırı yetkilendirme ve internet erişiminden kaynaklanan güvenlik açıklarından kaynaklandığı açıklandı. Ayrıca 88 milyon dolarlık bir Bitcoin çalıntısı, su sistemlerine yönelik saldırılar ve DNS hijackleri de öne çıkan gelişmeler arasında yer alıyor.

20 görüntülenme
Güvenlik Operasyonlarında Yapay Zeka Devrimi: Claude Gibi Platformlar Tam Olarak Nerede Duruyor?
⭐ 75

Güvenlik Operasyonlarında Yapay Zeka Devrimi: Claude Gibi Platformlar Tam Olarak Nerede Duruyor?

Yapay zeka teknolojileri güvenlik operasyonlarını kökten değiştirirken, güvenlik liderleri bu tempoya ayak uydurmanın baskısını her geçen gün daha fazla hissediyor. Claude, Codex ve Cursor gibi platformların güvenlik operasyon merkezlerinde (SOC) tam olarak hangi görevleri üstlendiği ve nasıl bir değer yarattığı mercek altına alındı.

45 görüntülenme
Horizon3, 2 Milyar Dolar Değerlemeye Ulaştı
⭐ 70

Horizon3, 2 Milyar Dolar Değerlemeye Ulaştı

Siber güvenlik şirketi Horizon3, 250 milyon dolarlık Seri E yatırım turuyla 2 milyar dolarlık değerlemeye ulaştı. Şirketin NodeZero platformu, AI destekli saldırılara karşı savunma sağlarken, yıllık geliri %120 büyüyerek 100 milyon doları aştı. Yeni fonla uluslararası genişleme ve ürün geliştirme hedefleniyor.

55 görüntülenme
Samsung, Kullanıcıların İnternet Bağlantısını Yabancılarla Paylaşan Akıllı TV Uygulamalarını Yasaklıyor
⭐ 85

Samsung, Kullanıcıların İnternet Bağlantısını Yabancılarla Paylaşan Akıllı TV Uygulamalarını Yasaklıyor

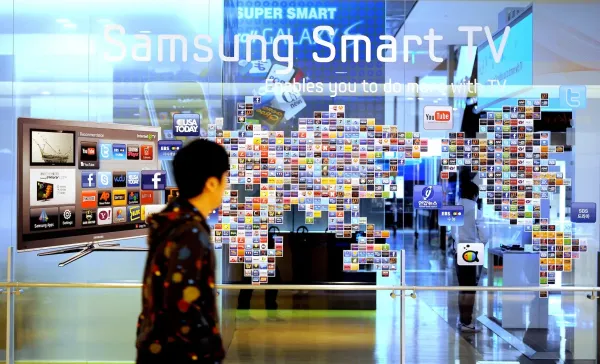
Norveçli siber güvenlik firması Mnemonic'in yayımladığı yeni bir araştırmaya göre, Samsung'un akıllı TV'lerindeki bazı popüler uygulamalar, kullanıcıların internet bağlantısını yabancılarla paylaşan kodlar içeriyor. Bu durum, milyonlarca Samsung akıllı TV'nin siber saldırılara açık hale gelmesine neden olabilir. Samsung, TechCrunch'ın konuyla ilgili yorum talebinin ardından, bu tür uygulamaları yasaklayacağını ve mağazasından kaldıracağını duyurdu.

50 görüntülenme
Thermo Fisher, DNA Dosyalarındaki Sahteciliği Neredeyse Tespit Edilemez Hale Getirebilecek Açığı Kapattı
⭐ 85

Thermo Fisher, DNA Dosyalarındaki Sahteciliği Neredeyse Tespit Edilemez Hale Getirebilecek Açığı Kapattı

Thermo Fisher Scientific, analiz yazılımları dosyaları yüklemeden önce veri dosyalarının değiştirilmesine yol açabilecek kritik bir güvenlik açığını kapattı. Araştırmacılar, yapay zeka kullanarak DNA profillerini birleştiren ve laboratuvar yazılımlarında uyarı tetiklemeyen sahte dosyalar oluşturabildiklerini gösterdi.

32 görüntülenme
Hugging Face Diffusers'taki Güvenlik Açıkları, Model Depolarının Keyfi Kod Çalıştırmasına İzin Verebilir
⭐ 85

Hugging Face Diffusers'taki Güvenlik Açıkları, Model Depolarının Keyfi Kod Çalıştırmasına İzin Verebilir

Hugging Face'in popüler Diffusers kütüphanesinde üç yüksek seviyeli güvenlik açığı tespit edildi. Bu açıklar, 'trust_remote_code' güvenlik önlemini aşarak, hazırlanmış model depolarının yüklendikleri makinelerde gizlice keyfi kod çalıştırmasına olanak tanıyor ve yapay zeka tedarik zincirini ciddi risk altına sokuyor.

56 görüntülenme
N-able: İlk Yama Yetersiz Kaldı, Saldırganlar N-central Sunucularını Ele Geçirdi
⭐ 75

N-able: İlk Yama Yetersiz Kaldı, Saldırganlar N-central Sunucularını Ele Geçirdi

N-able, N-central platformundaki bir kimlik doğrulama atlatma açığının istismar edildiğini ve saldırganların sunuculara uzaktan yönetici erişimi sağladığını duyurdu. CISA, bu açığın aktif olarak istismar edildiğini ve saldırganların kimlik doğrulama atlatma yoluyla sunuculardan yönetilen uç noktalara geçiş yapabildiğini duyurdu.

47 görüntülenme
Siber Güvenlik: Dünden Bugüne
⭐ 70

Siber Güvenlik: Dünden Bugüne

Dark Reading, 2006'dan bu yana siber güvenlik alanındaki gelişmeleri yakından takip ediyor. Değişen ne kadar çok şey olsa da, bazı şeyler aynı kalıyor.

53 görüntülenme
Otel Wi-Fi'si Üzerinden Sahte Güncellemeyle Casus Yazılım Bulaştırılıyor
⭐ 85

Otel Wi-Fi'si Üzerinden Sahte Güncellemeyle Casus Yazılım Bulaştırılıyor

Microsoft, ele geçirilen otel Wi-Fi ağları üzerinden sahte tarayıcı güncellemeleri gönderilerek CornFlake adlı uzaktan erişim truva atının (RAT) yayıldığını duyurdu. Saldırı, Rusya'nın Dış İstihbarat Servisi (SVR) ile bağlantılı Midnight Blizzard grubunun alt kolu Storm-2945'e atfediliyor.

50 görüntülenme
Adobe Campaign Classic'ta Kritik Güvenlik Açığı: CVSS 10.0 Puanlı Kusur
⭐ 85

Adobe Campaign Classic'ta Kritik Güvenlik Açığı: CVSS 10.0 Puanlı Kusur

Adobe, kurumsal pazarlama otomasyon platformu Campaign Classic'te (ACC) maksimum seviyede kritik bir güvenlik açığını kapattı. CVE-2026-48449 kodlu bu açık, kullanıcı etkileşimi olmadan keyfi kod çalıştırılmasına izin veriyor ve CVSS puanlama sisteminde 10.0 tam puan alıyor.

55 görüntülenme
DROP Platformu, Kaliforniyalıların Dijital Ayak İzini Azaltmasına Olanak Tanıyor
⭐ 75

DROP Platformu, Kaliforniyalıların Dijital Ayak İzini Azaltmasına Olanak Tanıyor

Kaliforniya'da yüz binlerce kişi, kişisel verilerinin silinmesini talep etmek için oluşturulan DROP (Delete Request and Opt-out Platform) platformuna kaydoldu. 1 Ağustos'ta kullanıma açılacak olan platformun başarılı olması halinde diğer eyaletlerin de benzer bir sisteme geçebileceği belirtiliyor.

61 görüntülenme