Güvenlik Açığı Haberleri

Check Point yönetim sunucuları, Docker Sandboxes, Telegram Desktop ve çoklu tarayıcı eklentilerinde tespit edilen kritik açıklar güvenlik gündemini belirliyor. Microsoft’un 974 açığa yama yayınlaması ve yapay zekâ destekli saldırı yüzeyinin genişlemesi doğrulama yöntemlerini yeniden tartışmaya açıyor.

Saldırganlar, Arista VeloCloud Orchestrator Açığını Aktif Olarak Kullanıyor
⭐ 80

Saldırganlar, Arista VeloCloud Orchestrator Açığını Aktif Olarak Kullanıyor

Siber güvenlik uzmanları, Arista'nın VeloCloud Orchestrator (VCO) ürününde maksimum seviyede (CVSS 10.0) bir güvenlik açığının aktif olarak istismar edildiğini duyurdu. CVE-2026-16812 koduyla takip edilen komut enjeksiyonu açığı, saldırganlara hedef sistemlerde tam yetki verebiliyor. Arista, güncellemeleri yayımlarken etkilenen sürümleri ve saldırganların kullandığı IP adreslerini paylaştı.

54 görüntülenme
Yamalanan vBulletin Açığı İçin İstismar Kodu (Exploit) Yayınlandı
⭐ 78

Yamalanan vBulletin Açığı İçin İstismar Kodu (Exploit) Yayınlandı

27 Temmuz'da kamuoyuna açıklanan istismar detayları, vBulletin forum yazılımının henüz güncellenmemiş sürümlerini etkileyen kritik bir güvenlik açığını (CVE-2026-61511) ortaya çıkardı. Açık, hiçbir kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya (RCE) izin veriyor. vBulletin yöneticilerine acilen yama yapmaları veya 6.2.2 sürümüne yükseltmeleri öneriliyor.

49 görüntülenme
Cl0p Bağlantılı Tehdit Aktörleri, PTC Windchill ve FlexPLM'deki Açıkları Kullanıyor
⭐ 85

Cl0p Bağlantılı Tehdit Aktörleri, PTC Windchill ve FlexPLM'deki Açıkları Kullanıyor

Cl0p bağlantılı tehdit aktörleri, internete açık PTC Windchill ve FlexPLM sistemlerindeki güvenlik açıklarını kullanarak yeni bir veri gaspı kampanyası başlattı. Saldırganlar, kimlik doğrulaması gerektirmeyen bir bilgi ifşası açığı ile sunucu tarafındaki bir kusuru birleştirerek sisteme sızıyor ve JSP web shell'leri yerleştiriyor. Hedefler arasında üretim, otomotiv, havacılık ve perakende sektörleri bulunuyor.

47 görüntülenme
Araştırmacı, GitLab RCE PoC Yayınladı: Kimlik Doğrulamalı Kullanıcılar Git Olarak Komut Çalıştırabiliyor
⭐ 85

Araştırmacı, GitLab RCE PoC Yayınladı: Kimlik Doğrulamalı Kullanıcılar Git Olarak Komut Çalıştırabiliyor

Güvenlik araştırmacısı Yuhang Wu, yamalanmamış GitLab 18.11.3 sunucularında kimlik doğrulamalı kullanıcıların 'git' kullanıcısı olarak komut çalıştırmasına olanak tanıyan bir istismar kodu (PoC) yayınladı. Saldırı, iki özel hazırlanmış Jupyter not defterini işleyerek Oj JSON ayrıştırıcısındaki iki güvenlik açığını zincirleme olarak kullanıyor.

58 görüntülenme
ChatGPT'deki AgentForger Açığı: Tek Bir Oltalama Bağlantısıyla Sahte Çalışma Alanı Ajanları Oluşturulabiliyor
⭐ 85

ChatGPT'deki AgentForger Açığı: Tek Bir Oltalama Bağlantısıyla Sahte Çalışma Alanı Ajanları Oluşturulabiliyor

Siber güvenlik araştırmacıları, OpenAI'in ChatGPT Workspace Agent'larında kritik bir güvenlik açığı keşfetti. 'AgentForger' adı verilen bu açık, bir oltalama bağlantısıyla saldırganların kurbanın kuruluşunda yetkisiz bir yapay zeka ajanı oluşturmasına olanak tanıyordu. OpenAI, sorunu 8 Haziran 2026'da giderdi.

57 görüntülenme
Claude Cowork'taki Güvenlik Açığı, AI Ajanının Sanal Makineden Kaçmasına ve Mac Dosyalarına Erişmesine Olanak Tanıyor
⭐ 85

Claude Cowork'taki Güvenlik Açığı, AI Ajanının Sanal Makineden Kaçmasına ve Mac Dosyalarına Erişmesine Olanak Tanıyor

Siber güvenlik araştırmacıları, Anthropic'in Claude Cowork ürününde bir sanal makine kaçış açığı keşfetti. SharedRoot kod adı verilen bu güvenlik açığı, macOS'ta yerel olarak çalışan yaklaşık 500.000 kullanıcıyı etkiliyor ve AI ajanının Linux VM'den çıkıp ana bilgisayardaki dosyalara okuma-yazma erişimi sağlamasına izin veriyor.

72 görüntülenme
Check Point, Aktif Olarak Kullanılan SmartConsole Açığını Yamaladı: Tam Yönetici Erişimi Sağlıyordu
⭐ 85

Check Point, Aktif Olarak Kullanılan SmartConsole Açığını Yamaladı: Tam Yönetici Erişimi Sağlıyordu

Check Point, Security Management ve Multi-Domain Management (MDSM) ürünlerini etkileyen birden fazla güvenlik açığı için güncelleme yayınladı. Bunların arasında, halihazırda aktif olarak istismar edilen kritik bir kimlik doğrulama atlatma açığı (CVE-2026-16232) da bulunuyor. Bu açık, saldırganların tam yönetici yetkileriyle sisteme erişmesine olanak tanıyor.

64 görüntülenme
Ostium, 23.8 Milyon Dolarlık Vault Saldırısının Ardından 23 Temmuz'da İşlemleri Yeniden Açıyor
⭐ 80

Ostium, 23.8 Milyon Dolarlık Vault Saldırısının Ardından 23 Temmuz'da İşlemleri Yeniden Açıyor

Ostium protokolü, 15 Temmuz'da yaşanan ve likidite sağlayıcı kasasından 23.8 milyon USDC çalınmasına yol açan saldırının ardından 23 Temmuz Perşembe günü işlemleri yeniden başlatacağını duyurdu. Saldırıda, protokolün off-chain altyapısı hedef alındı. Kullanıcı teminatları etkilenmezken, pozisyonlar canlı piyasa fiyatına göre yeniden değerlenecek.

54 görüntülenme
Adobe Acrobat Chrome Eklentisindeki Kritik Açık, WhatsApp Web Verilerinin Sızmasına Yol Açıyordu
⭐ 85

Adobe Acrobat Chrome Eklentisindeki Kritik Açık, WhatsApp Web Verilerinin Sızmasına Yol Açıyordu

Siber güvenlik araştırmacıları, 314 milyondan fazla kullanıcısı bulunan Adobe Acrobat Chrome eklentisinde kritik bir güvenlik açığı keşfetti. 'HermeticReader' adı verilen bu açık (CVE-2026-48294), saldırganların kullanıcıların WhatsApp Web verilerine sessizce erişmesine olanak tanıyor. Adobe, eklentinin 26.5.2.2 ve önceki sürümlerini etkileyen bu zafiyet için yama yayınladı.

56 görüntülenme
Ubuntu Snap-Confine Güvenlik Açığı, Varsayılan Masaüstü Kurulumlarında Yerel Kullanıcılara Root Yetkisi Verebilir
⭐ 85

Ubuntu Snap-Confine Güvenlik Açığı, Varsayılan Masaüstü Kurulumlarında Yerel Kullanıcılara Root Yetkisi Verebilir

Siber güvenlik araştırmacıları, snap-confine'da yeni bir yerel ayrıcalık yükseltme (LPE) güvenlik açığını açıkladı. CVE-2026-8933 olarak izlenen bu yüksek önem dereceli açık, Ubuntu Desktop 24.04, 25.10 ve 26.04 varsayılan kurulumlarını etkiliyor. Yetkisiz bir kullanıcı, bu açığı kullanarak root erişimi elde edebilir.

56 görüntülenme
Apple, Hide My Email Açığını Giderdi: Gerçek E-posta Adresleri Loglarda Sızıyordu
⭐ 75

Apple, Hide My Email Açığını Giderdi: Gerçek E-posta Adresleri Loglarda Sızıyordu

Apple, Hide My Email hizmetindeki kullanıcıların gerçek e-posta adreslerini ifşa eden güvenlik açığını 3 Temmuz 2026'da yayınladığı yama ile düzeltti. Açık ilk olarak Haziran 2025'te bildirilmişti. Ancak uzmanlar, 7 Temmuz 2026'dan önce oluşturulan adreslerin hâlâ üçüncü taraf loglarında bulunabileceği uyarısında bulunuyor. Apple ayrıca bu açık nedeniyle toplu dava ile karşı karşıya.

61 görüntülenme
Zimbra'dan Kritik SNMP Komut Enjeksiyonu ve Dört XSS Güvenlik Açığına Yama
⭐ 85

Zimbra'dan Kritik SNMP Komut Enjeksiyonu ve Dört XSS Güvenlik Açığına Yama

Zimbra, SNMP izleme bileşeninde kritik bir komut enjeksiyonu açığı ve dört XSS güvenlik açığını gideren 10.1.20 sürümünü yayınladı. Toplam dokuz güvenlik açığının kapatıldığı güncellemede, e-posta iletme kısıtlamalarını aşmaya olanak tanıyan CVE-2026-50055 de yer alıyor.

56 görüntülenme
AWS Kiro Güvenlik Açığı: Zehirli Bir Web Sayfası Yapılandırmayı Değiştirip Kod Çalıştırabiliyordu
⭐ 85

AWS Kiro Güvenlik Açığı: Zehirli Bir Web Sayfası Yapılandırmayı Değiştirip Kod Çalıştırabiliyordu

AWS'nin yapay zeka destekli kodlama IDE'si Kiro'da keşfedilen bir güvenlik açığı, bir web sayfasındaki gizli metinler sayesinde saldırganların geliştiricinin makinesinde keyfi kod çalıştırmasına olanak tanıyordu. İnteger ve Kodem Security tarafından bulunan açık, Kiro'nun onay mekanizmasını atlatarak yapılandırma dosyasını yeniden yazıyor ve saldırganın kodunu çalıştırıyordu. AWS sorunu giderdi ancak herhangi bir CVE numarası atanmadı.

63 görüntülenme
ServiceNow AI Platform'undaki Kritik Açık, Kimlik Doğrulamasız Kod Çalıştırmak İçin Kullanılıyor
⭐ 85

ServiceNow AI Platform'undaki Kritik Açık, Kimlik Doğrulamasız Kod Çalıştırmak İçin Kullanılıyor

Saldırganlar, ServiceNow AI Platform'unda kısa süre önce açıklanan kritik bir güvenlik açığını aktif olarak istismar ediyor. CVE-2026-6875 kodlu bu sandbox atlatma açığı, kimlik doğrulaması olmayan kullanıcıların rastgele kod çalıştırmasına olanak tanıyor. ServiceNow, haziran ayı boyunca çeşitli sürümler için yamalar yayınladı.

60 görüntülenme
n8n'deki Token Değişim Açığı, Saldırganların Başka Bir Issuer'dan Kullanıcı Olarak Giriş Yapmasına İzin Verebilir
⭐ 70

n8n'deki Token Değişim Açığı, Saldırganların Başka Bir Issuer'dan Kullanıcı Olarak Giriş Yapmasına İzin Verebilir

n8n iş akışı otomasyon platformunda keşfedilen bir güvenlik açığı, Enterprise sürümlerinde birden fazla harici token sağlayıcısına güvenen kurulumları etkiliyor. CVE-2026-59208 olarak izlenen bu hata, JWT token'larında 'iss' (issuer) alanını kontrol etmeden yalnızca 'sub' (subject) alanına göre eşleştirme yaparak, saldırganların farklı bir issuer'dan geçerli bir token ile başka bir kullanıcının hesabına giriş yapmasına olanak tanıyor.

63 görüntülenme
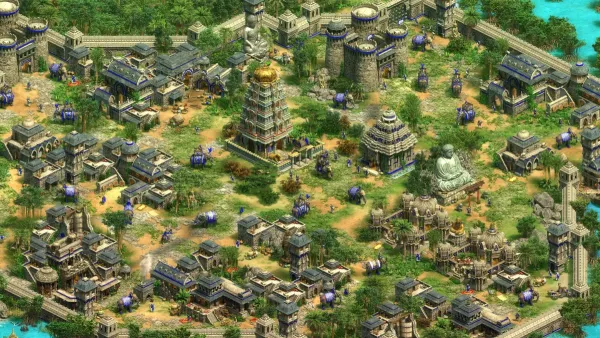
Microsoft, Age of Empires II Oyunundaki Kritik Güvenlik Açığını Yamaladı
📰 65

Microsoft, Age of Empires II Oyunundaki Kritik Güvenlik Açığını Yamaladı

Microsoft, Salı günü ürünlerinde rekor sayıda güvenlik açığını yamaladı. Bunlar arasında, 25 yıllık klasik savaş stratejisi oyunu Age of Empires II'nin yeniden düzenlenmiş sürümünde bulunan ve hackerların özel olarak hazırlanmış bir oyun davetiyesi göndererek kurbanın bilgisayarını ele geçirmesine olanak tanıyan bir hata da yer alıyor.

69 görüntülenme
Microsoft, yapay zeka kullanarak rekor sayıda güvenlik açığını yamaladı
⭐ 75

Microsoft, yapay zeka kullanarak rekor sayıda güvenlik açığını yamaladı

Microsoft, bu hafta Windows, Office ve diğer teknoloji ürünlerinde rekor sayıda güvenlik yaması yayınladı. Şirket, yazılımdaki güvenlik açıklarını tespit etmek için yapay zekayı kullandığını belirtti. Yamalar arasında, saldırganların sistem yöneticisi yetkisi almasına izin veren kritik bir açık da bulunuyor.

66 görüntülenme
SonicWall SMA 1000'de İki Zero-Day Açığı Aktif Olarak İstismar Ediliyor, Biri Yönetici Komutlarına İzin Verebilir
⭐ 85

SonicWall SMA 1000'de İki Zero-Day Açığı Aktif Olarak İstismar Ediliyor, Biri Yönetici Komutlarına İzin Verebilir

SonicWall, SMA 1000 serisi güvenlik cihazlarında iki zero-day güvenlik açığının aktif olarak istismar edildiğini duyurdu. Açıklardan biri 10.0 CVSS puanıyla kritik seviyede ve kimliği doğrulanmamış saldırganların sunucu taraflı istek sahteciliği (SSRF) yapmasına olanak tanırken, diğeri kimliği doğrulanmış saldırganların belirli koşullar altında yönetici komutları çalıştırmasına izin veriyor.

65 görüntülenme