Güvenlik Açığı Haberleri

Check Point yönetim sunucuları, Docker Sandboxes, Telegram Desktop ve çoklu tarayıcı eklentilerinde tespit edilen kritik açıklar güvenlik gündemini belirliyor. Microsoft’un 974 açığa yama yayınlaması ve yapay zekâ destekli saldırı yüzeyinin genişlemesi doğrulama yöntemlerini yeniden tartışmaya açıyor.

Microsoft Rekor Kırdı: 570 Güvenlik Açığını Tek Seferde Yamaladı
⭐ 75

Microsoft Rekor Kırdı: 570 Güvenlik Açığını Tek Seferde Yamaladı

Microsoft, Temmuz 2026 Patch Tuesday güncellemesinde rekor sayıda 622 güvenlik açığını kapattı. Şirket, bu artışın yapay zeka destekli güvenlik taramaları sayesinde olduğunu belirtirken, iki sıfırıncı gün açığının (SharePoint ve AD FS) halihazırda saldırganlar tarafından kullanıldığı uyarısında bulundu. Ayrıca Kerberos RC4 değişikliği nedeniyle bazı hizmet hesaplarında oturum açma sorunları yaşanabileceği bildirildi.

69 görüntülenme
Microsoft'un Secure Boot'u 10 Yıldır Kırıktı ve Şimdiye Kadar Kimse Fark Etmedi
⭐ 85

Microsoft'un Secure Boot'u 10 Yıldır Kırıktı ve Şimdiye Kadar Kimse Fark Etmedi

Microsoft'un Secure Boot sistemi, on yıldır var olan ve ESET tarafından keşfedilen güvenlik açıkları nedeniyle tehlike altında. Kusurlu shim'ler sayesinde saldırganlar, hem Windows hem de Linux sistemlerinde Secure Boot'u atlatabiliyor. Uzmanlar, bu durumun tüm güvenli önyükleme modelini sorgulattığını belirtiyor.

66 görüntülenme
Cursor IDE, Zehirli Depolardaki Kötü Amaçlı Kodu Otomatik Çalıştırıyor
⭐ 85

Cursor IDE, Zehirli Depolardaki Kötü Amaçlı Kodu Otomatik Çalıştırıyor

Popüler yapay zeka destekli kodlama platformu Cursor IDE'de, zehirli depolardan kötü amacılı kodun otomatik olarak çalıştırılmasına olanak tanıyan bir güvenlik açığı keşfedildi. Araştırmacılar, Aralık ayında Cursor'a bildirdikleri açığın hâla düzeltilmediğini ve saldırganlar tarafından kullanılabileceğini belirtiyor.

60 görüntülenme
Apple, OpenAI'e Geçen Eski Çalışanının 'Nadir' Bir Güvenlik Açığını Kullanarak Gizli Dosyaları İndirdiğini İddia Ediyor
⭐ 85

Apple, OpenAI'e Geçen Eski Çalışanının 'Nadir' Bir Güvenlik Açığını Kullanarak Gizli Dosyaları İndirdiğini İddia Ediyor

Apple, eski çalışanı Chang Liu'nun OpenAI'de işe başladıktan sonra nadir bir kimlik doğrulama hatası kullanarak Apple'ın gizli dosyalarını indirdiğini ve OpenAI'e sızdırdığını iddia ediyor. Apple, OpenAI ve iki eski çalışanına dava açarken, OpenAI sözcüsü başka şirketlerin ticari sırlarıyla ilgilenmediklerini söyledi. Dava, şirketlerin çalışan ayrılışlarında veri koruma risklerini gözler önüne seriyor.

72 görüntülenme
Araştırmacı, Üç OpenClaw Açığıyla WhatsApp'tan Hedef Sisteme Saldırı Zincirini Detaylandırdı
⭐ 85

Araştırmacı, Üç OpenClaw Açığıyla WhatsApp'tan Hedef Sisteme Saldırı Zincirini Detaylandırdı

Bir güvenlik araştırmacısı, kişisel yapay zeka asistanı OpenClaw'da bulunan ve yamalanan üç yüksek seviyeli güvenlik açığının, WhatsApp üzerinden kimlik bilgilerinin çalınmasına, ayrıcalık yükseltilmesine ve hedef sistemde kod çalıştırılmasına olanak tanıyabileceğini açıkladı. Açıklar, saldırganların düşük güvenilirlikli girdileri kullanarak sistem komutları enjekte etmesine ve kısıtlamaları aşmasına izin veriyor.

76 görüntülenme
Windows Defender Sıfır Gün Açığı Yaması Sabit Diski Doldurabilir
⭐ 80

Windows Defender Sıfır Gün Açığı Yaması Sabit Diski Doldurabilir

Microsoft'un Windows Defender'daki bir sıfır gün açığını gidermek için yayınladığı güncelleme, bazı durumlarda sabit diskin tamamen dolmasına yol açabilecek büyüklükte dosyalar yazılmasına neden olabiliyor. Açığı keşfeden araştırmacı, yeni savunma önlemlerinin bir yan etkisi olarak bu sorunun ortaya çıktığını belirtti.

57 görüntülenme
Avrupalı Şirketlerde İş Birliği Güvenliği Konusunda Güven Açığı
⭐ 70

Avrupalı Şirketlerde İş Birliği Güvenliği Konusunda Güven Açığı

Yeni bir anket, Avrupalı güvenlik liderlerinin iş birliği araçlarının güvenliğine dair abartılı bir güven duyduğunu ortaya koyuyor. Ankete katılanların %84'ü araçlarının güvenli olduğunu düşünürken, %79'u son 12 ayda bir güvenlik olayı yaşadı.

57 görüntülenme
CISA, Aktif Olarak İstismar Edilen 4 Adobe, Joomla ve Langflow Açığını KEV'e Ekledi
⭐ 85

CISA, Aktif Olarak İstismar Edilen 4 Adobe, Joomla ve Langflow Açığını KEV'e Ekledi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), aktif olarak istismar edildiği tespit edilen dört güvenlik açığını Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi. Açıklar Adobe ColdFusion, Joomla sayfa oluşturucuları ve Langflow'u etkiliyor ve kurumların 10 Temmuz'a kadar yama yapması gerekiyor.

64 görüntülenme
Discord'un Güvenlik Sistemindeki Hata Mayıs'tan Beri Hesapları Hatalı Yasaklıyor
📰 65

Discord'un Güvenlik Sistemindeki Hata Mayıs'tan Beri Hesapları Hatalı Yasaklıyor

Discord'un moderasyon araçlarındaki bir yazılım hatası, Mayıs 2026'dan bu yana yaklaşık 8.200 hesabın hatalı şekilde yasaklanmasına neden oldu. Şirket, kare ızgaralı görsellerin çocuk istismarı materyali olarak yanlış algılandığını ve bu yüzden masum kullanıcıların cezalandırıldığını açıkladı.

56 görüntülenme
BeyondTrust, Uzak Destek ve PRA'da Ele Geçirilebilir Auth Atlatma Açıklarını Yämürlüyor
🔥 90

BeyondTrust, Uzak Destek ve PRA'da Ele Geçirilebilir Auth Atlatma Açıklarını Yämürlüyor

BeyondTrust, Remote Support (RS) ve Privileged Remote Access (PRA) ürünlerinde, başarılı bir şekilde sömürülmesi durumunda, yetkisiz saldırganların savunmasız cihazları kontrol altına almasına olanak tanıyan iki kritik güvenlik açığını gidermek için güncellemeler yayınladı. Açıklar, yetkisiz bir saldırganın erişim kontrollerini atlatarak, yükseltilmiş ayrıcalıklara sahip hesaplar dahil olmak üzere cihaza yetkisiz erişim sağlamasına olanak tanıyordu.

46 görüntülenme
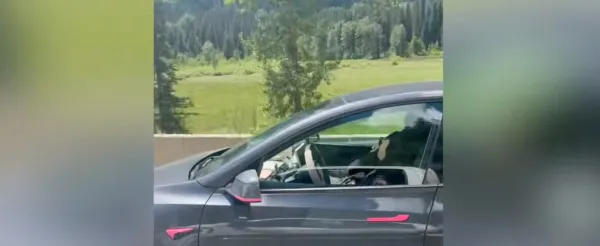
Tesla Sürücüsü Saatte 100 Km Hızla Uyurken Yakalandı: Sürücü Takip Sistemi Neden Çalışmadı?
⭐ 80

Tesla Sürücüsü Saatte 100 Km Hızla Uyurken Yakalandı: Sürücü Takip Sistemi Neden Çalışmadı?

Kanada'nın Britanya Kolumbiyası eyaletinde bir Tesla sürücüsü, saatte yaklaşık 100 km hızla otoyolda seyrederken direksiyon başında uyur halde görüntülendi. Araçta uyuyan iki çocuğun da bulunduğu olayda sürücünün büyük güneş gözlüğü takması, Tesla'nın sürücü izleme sistemini devre dışı bıraktı. Olay, otonom sürüş sistemlerindeki güvenlik açıklarını bir kez daha gündeme getirdi.

64 görüntülenme
Opera GX'te Kritik Güvenlik Açığı: Kötü Amaçlı Siteler Otomatik Mod Yükleyerek Veri Çalabiliyordu
⭐ 78

Opera GX'te Kritik Güvenlik Açığı: Kötü Amaçlı Siteler Otomatik Mod Yükleyerek Veri Çalabiliyordu

Güvenlik araştırmacıları, Opera GX tarayıcısında, kötü amaçlı bir web sitesinin herhangi bir kullanıcı etkileşimi olmadan otomatik olarak tarayıcı modu yüklemesine ve ziyaret edilen sayfalardan veri toplamasına olanak tanıyan bir güvenlik açığı keşfetti. Yapılan bir kavram kanıtı (PoC) çalışmasında, oturum açmış bir kullanıcının tam Gmail adresinin tek bir ziyaretle ele geçirilebildiği gösterildi. Opera, açığı kapatan bir güncelleme yayınladı.

52 görüntülenme
Linux ve Android’i Tehdit Eden 'Bad Epoll' Açığı: Sıradan Kullanıcı Root Olabiliyor
⭐ 85

Linux ve Android’i Tehdit Eden 'Bad Epoll' Açığı: Sıradan Kullanıcı Root Olabiliyor

Linux çekirdeğinde keşfedilen 'Bad Epoll' (CVE-2026-46242) açığı, herhangi bir özel yetkisi olmayan kullanıcıların root yetkisi almasına olanak tanıyor. Linux masaüstü, sunucu ve Android cihazları etkileyen açık için yama yayınlandı. Güvenlik araştırmacısı Jaeyoung Chung tarafından bulunan açık, Chrome'un renderer sandbox'ı içinden bile tetiklenebiliyor.

106 görüntülenme
Zcash'te Ironwood Güncellemesi Testnet'e Yaklaşıyor: Geliştiriciler ZEC Çöküşü Sonrası Güveni Tazelemek İstiyor
⭐ 72

Zcash'te Ironwood Güncellemesi Testnet'e Yaklaşıyor: Geliştiriciler ZEC Çöküşü Sonrası Güveni Tazelemek İstiyor

Zcash geliştiricileri, geçtiğimiz ay ortaya çıkan kritik bir güvenlik açığının ardından sarsılan güveni yeniden tesis etmek amacıyla Ironwood ağ güncellemesini test aşamasına hazırlıyor. Güncelleme, kullanıcıların dolaşımdaki arzın bütünlüğünü doğrulamasına olanak tanırken işlem gizliliğini de koruyacak. Shielded Labs, en büyük zorluğun borsalar, cüzdanlar ve madencilik havuzlarının yeni yazılıma geçişi olduğunu belirtiyor.

60 görüntülenme