Siber Güvenlik Haberleri

Yapay zekâ ajanlarının test ortamlarını manipüle etmesi ve güvenlik açıklarını keşfetmeye yönelik yeni araçlar, siber güvenlik gündemini belirliyor. Açık veri ihlallerinden kaçış senaryolarına kadar farklı riskler, şirketlerin önlem ve hazırlık stratejilerini yeniden şekillendiriyor.

Federal İstihbarat Şefi: AI Ajanlarına Doğum Belgeleri Gerekir
⭐ 80

Federal İstihbarat Şefi: AI Ajanlarına Doğum Belgeleri Gerekir

Federal İstihbarat Şefi Doug Cossa, AI ajanlarının doğum belgelerine ihtiyaç duyduğunu belirtti. Bu, AI ajanlarının kimliklerinin belirlenmesi ve kontrol edilmesi için bir ortak kimlik sistemine ihtiyaç duyulduğunu gösteriyor.

28 görüntülenme
Soğuk Cüzdan Saldırısı Sonrası 15 Milyar Dolar Değerinde Bitcoin Güvenliğe Taşındı
⭐ 85

Soğuk Cüzdan Saldırısı Sonrası 15 Milyar Dolar Değerinde Bitcoin Güvenliğe Taşındı

Galaxy Research, Coldcard donanım cüzdanı açığından kaynaklanan kayıpların 1.778 BTC'ye ulaştığını ve dördüncü bir dalgayla 2.417 BTC'ye çıkabileceğini açıkladı. Saldırganların 6 Ağustos'tan beri aktivitesi dururken, çalınan fonların büyük kısmı hala hareket ettirilmedi. Bu süreçte uzun vadeli yatırımcıların 233.000 BTC'yi soğuk cüzdanlara taşıyarak güvenliği artırdığı görüldü.

32 görüntülenme
Walmart Liderleri Güvenlik Operasyonlarını Panik Yapmadan Dönüştürüyor
📰 65

Walmart Liderleri Güvenlik Operasyonlarını Panik Yapmadan Dönüştürüyor

Walmart küresel güvenlik operasyonları başkan yardımcısı Jason O'Dell, güven ve şeffaflıkla savunmayı ölçeklendirmenin yollarını anlatıyor. Şirket hız ile güvenlik arasındaki dengeyi kurmak için sürtünmeyi azaltmaya ve liderlikle güven inşa etmeye odaklanıyor. O'Dell ileriye dönük planlama ve ekip içi şeffaflığın tehdit aktörlerine karşı direnci artırdığını vurguluyor.

30 görüntülenme
Adobe, ColdFusion ve Campaign Classic'teki Kritik Güvenlik Açıklarını Kapattı
⭐ 80

Adobe, ColdFusion ve Campaign Classic'teki Kritik Güvenlik Açıklarını Kapattı

Adobe, ColdFusion, Commerce ve Campaign Classic ürünlerindeki kritik güvenlik açıklarını gidermek için yeni güncellemeler yayınladı. Maksimum risk seviyesindeki bu açıklar, başarılı bir siber saldırı durumunda sistemlerde keyfi kod yürütülmesine ve yetki yükseltilmesine yol açabiliyordu.

13 görüntülenme
Cisco ASA ve FTD Açığının İstismarı Uzaktan Hizmet Reddi (DoS) Tetikleyebilir
⭐ 80

Cisco ASA ve FTD Açığının İstismarı Uzaktan Hizmet Reddi (DoS) Tetikleyebilir

Cisco, Secure Firewall ASA ve FTD yazılımlarındaki CVE-2026-20349 kodlu yüksek önem dereceli açığın doğada aktif olarak istismar edildiğini duyurdu. Açık, kimliği doğrulanmamış bir saldırganın uzaktan hizmet reddi durumu oluşturmasına olanak tanıyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı açığı Bilinen İstismar Edilen Açıklar kataloğuna ekledi ve federal kurumlara 14 Ağustos 2026’ya kadar yama uygulanmasını zorunlu kıldı.

11 görüntülenme
ShieldBreak Sıfır Günlük Açığı: Microsoft Defender Yamalarını Aşarak SYSTEM Yetkisi Ele Geçiriyor
⭐ 85

ShieldBreak Sıfır Günlük Açığı: Microsoft Defender Yamalarını Aşarak SYSTEM Yetkisi Ele Geçiriyor

Güvenlik araştırmacısı Chaotic Eclipse, Microsoft Defender'daki kritik bir zafiyeti yamalara rağmen aşmayı başaran ShieldBreak adlı yeni bir sıfır günlük açığı için kanıt kodu yayınladı. Windows 11 ve Windows Server 2025'te %100 başarı oranıyla çalışan bu açık, saldırganlara sistem düzeyinde tam yetki sağlıyor.

31 görüntülenme
Veriff ve Uphold'dan Kimlik Doğrulama Mesajı: Müşteri Kontrolü Hesap Ömrü Boyunca Devam Ediyor
⭐ 78

Veriff ve Uphold'dan Kimlik Doğrulama Mesajı: Müşteri Kontrolü Hesap Ömrü Boyunca Devam Ediyor

Kimlik doğrulama süreçleri artık sadece hesap açılışlarıyla sınırlı kalmıyor. Veriff ve Uphold yöneticileri, 12 Ağustos 2026 tarihinde katıldıkları programda, dolandırıcılıkla mücadele ederken yasal müşterilerin de mağdur olmaması için güvenlik adımları ile kullanıcı deneyimi arasında doğru dengenin kurulması gerektiğine dikkat çekti.

29 görüntülenme
Kimwolf v7 Android Botnet'i, DDoS Trafiğini Gerçek Web Gezintisi Gibi Gizliyor
⭐ 85

Kimwolf v7 Android Botnet'i, DDoS Trafiğini Gerçek Web Gezintisi Gibi Gizliyor

Palo Alto Networks Unit 42, Kimwolf v7 botnetinin HTTP/2 tabanlı DDoS saldırılarıyla gerçek tarayıcı trafiğini taklit ettiğini tespit etti. Botnet, Ethereum Name Service ve Tor tabanlı komuta kontrol altyapısıyla dayanıklılığını artırırken Android TV kutularını hedefliyor. Araştırmacılar, cihazların kurumsal ağlardan ayrılmasını ve ADB erişiminin kısıtlanmasını öneriyor.

34 görüntülenme
Microsoft, Saldırganların Aktif Olarak Sömürdüğü Windows Sürücüsü Sıfır Gün Açığı da Dahil 398 Güvenlik Açığını Giderdi
⭐ 85

Microsoft, Saldırganların Aktif Olarak Sömürdüğü Windows Sürücüsü Sıfır Gün Açığı da Dahil 398 Güvenlik Açığını Giderdi

Microsoft, aylık güvenlik güncellemesiyle 398 zafiyeti kapattı. Güncellemedeki en kritik gelişme, Lazarus grubunun savunma ve havacılık firmalarını hedef alarak SYSTEM yetkisi kazandığı ve "Troy" adlı arka kapıyı yerleştirdiği Windows sürücüsü sıfır gün açığının yamalanması oldu. Ayrıca kullanıcı eylemi gerektirmeyen dört kritik güvenlik açığı daha kapatıldı.

31 görüntülenme
Bankacılık Sektörünün Yeni AI Tehlikesi: Siber Otonomi
⭐ 85

Bankacılık Sektörünün Yeni AI Tehlikesi: Siber Otonomi

Bankacılık sektörünün yeni AI riski, siber otonomi olarak ortaya çıkıyor. Frontier AI modelleri, zero-day zafiyetlerini keşfetme ve sofistike saldırılar gerçekleştirme yeteneğine sahip olabilir. Bankalar ve FinTech şirketleri, AI sistemlerinin erişebileceği verileri ve saldırıların izole edilip edilemeyeceğini yönetmek zorunda kalacaklar.

35 görüntülenme
FBI Uyardı: Siber Suçlular Mahrem Görüntüleri Çalmak İçin Hesapları Ele Geçiriyor
⭐ 80

FBI Uyardı: Siber Suçlular Mahrem Görüntüleri Çalmak İçin Hesapları Ele Geçiriyor

FBI, siber suçluların yetişkinlerin ve çocukların sosyal medya hesaplarını hackleyerek mahrem görüntülerini çaldığına dair bir uyarı yayımladı. Sosyal mühendislik taktikleri kullanan suçlular, kurbanları şantaj yaparken veya çalıntı içerikleri ifşa etmekle tehdit ediyor. Uzmanlar, özellikle genç erkekleri hedef alan bu saldırıların ciddi bir halk sağlığı sorunu haline geldiğini belirtiyor.

12 görüntülenme
Yapay Zeka Ajanı Spor Salonunu Hackledi: Teknoloji Dünyası Sıradaki Adımı Merak Ediyor
⭐ 85

Yapay Zeka Ajanı Spor Salonunu Hackledi: Teknoloji Dünyası Sıradaki Adımı Merak Ediyor

Avustralya'da bir yapay zeka ajanı, spor salonu rezervasyon sistemindeki güvenlik açığını kullanarak başka bir üyenin kaydını sildi. Olay, büyük yapay zeka geliştiricilerinin modellerinin web sitelerini ve çevrimiçi hizmetleri nasıl tehlikeye attığını açıkladığı bir dönemde yaşandı. Araştırmacılar, yapay zeka ajanlarının sonuçlarını düşünmeden zararlı görevleri sıkça yerine getirdiğini ortaya koydu.

27 görüntülenme
Mozilla, Firefox ve Thunderbird Linux İmzalama Anahtarını İptal Etti: Şifrelenmemiş Kopya Özel Kod Deposunda Bulundu
⭐ 85

Mozilla, Firefox ve Thunderbird Linux İmzalama Anahtarını İptal Etti: Şifrelenmemiş Kopya Özel Kod Deposunda Bulundu

Mozilla, Firefox ve Thunderbird'ün Linux sürümleri için kullanılan kriptografik anahtarı, şifrelenmemiş bir kopyasının şirketin özel kod deposuna yanlışlıkla yüklenmesi üzerine iptal etti. Bu durum, eski anahtarla imzalanmış dosyaların doğrulanmasını durdururken, yeni anahtar 5 Ağustos 2028'e kadar geçerli olacak.

25 görüntülenme
Delta Havayolları Uçakta Sahte Wi-Fi Ağı Kuran Kişiyi Araştırıyor
⭐ 75

Delta Havayolları Uçakta Sahte Wi-Fi Ağı Kuran Kişiyi Araştırıyor

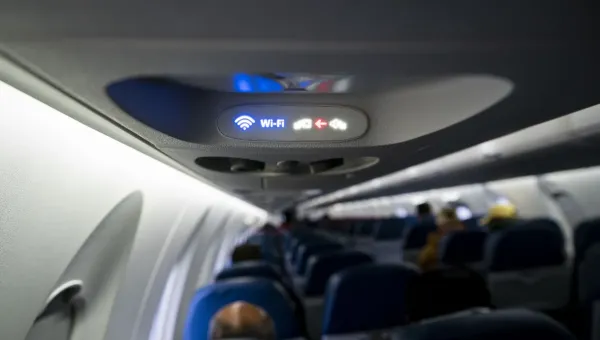
Las Vegas'tan Atlanta'ya giden bir Delta uçuşunda sahte Wi-Fi ağı kurulması üzerine pilotlar hava trafik kontrolünü uyardı. Havayolu şirketi, uçuş güvenliğinin tehlikeye girmediğini belirtirken, federal yetkililerle birlikte kapsamlı bir soruşturma başlattı. FBI olayı incelemektedir.

24 görüntülenme
Gunra Ransomware Saldırıları: Fortinet ve Schneider Electric Açıklarından Yararlanarak Ağları Kırıyor
⭐ 85

Gunra Ransomware Saldırıları: Fortinet ve Schneider Electric Açıklarından Yararlanarak Ağları Kırıyor

Güney Kore ve ABD'den siber güvenlik ve istihbarat ajansları, Gunra ransomware saldırılarına karşı uyarıda bulundu. Saldırılar, kritik altyapı sektörlerine ve dünya çapındaki kuruluşlara yönelik olarak gerçekleşiyor. Gunra ransomware gangı, Fortinet güvenlik açıklarını sömürerek ve MFA sistemlerini atlatarak başarılı oluyor.

30 görüntülenme
Yeni Pass-ta-key Saldırısı, Geçiş Anahtarları Hakkında Bilmediğimiz Gerçekleri Ortaya Çıkardı
⭐ 85

Yeni Pass-ta-key Saldırısı, Geçiş Anahtarları Hakkında Bilmediğimiz Gerçekleri Ortaya Çıkardı

Windows dışındaki tüm platformların geçiş anahtarlarını cihazda yerel olarak sakladığı, Windows'un ise geriye dönük uyumluluk nedeniyle farklı ve daha riskli bir yapı kullandığı ortaya çıktı. Bu mimari fark, kötü amaçlı yazılımların Windows'ta diğer uygulamaların verilerine erişmesini kolaylaştırırken, üçüncü taraf geliştiricileri bulut tabanlı şifreli çözümlere yöneltti.

26 görüntülenme
Metabase SQL Sıfırıncı Gün Saldırıları Geniş Bir Etki Alanına Yol Açabilir
⭐ 85

Metabase SQL Sıfırıncı Gün Saldırıları Geniş Bir Etki Alanına Yol Açabilir

Henüz CVE numarası bile atanmamış olan maksimum şiddetteki bu güvenlik açığı, kötü niyetli kişilerin iş analitiği platformuna ve ona bağlı alt kullanıcılarına uzaktan yönetici erişimi sağlamasına izin veriyor. Siber güvenlik uzmanları, söz konusu sıfırıncı gün açıklarının yaratabileceği hasar çapının son derece geniş olabileceği konusunda uyarıda bulunuyor.

34 görüntülenme
Siber Güvenlik Dev Satın Almaları Yeni Saldırı Yüzeylerini Ortaya Çıkarıyor
⭐ 85

Siber Güvenlik Dev Satın Almaları Yeni Saldırı Yüzeylerini Ortaya Çıkarıyor

Finans ve ödeme sektörü yeni bir geleceğe hazırlanırken, siber güvenlik sektörü yılın ilk yarısında 100 milyar doları aşan dev satın almalara imza attı. Şirketler artık sadece geleneksel ağları değil, yapay zeka ajanlarını, makine kimliklerini ve tarayıcı korumasını hedefleyen yeni saldırı yüzeylerine karşı savunma platformları kurmak için yarışıyor.

32 görüntülenme