Öne Çıkanlar:
• Müşterinin yaşam döngüsü boyunca kimlik kontrolleri uygulanıyor ve işlem riskine göre güvenlik adımları yeniden ayarlanıyor.
• Yeniden kullanılabilir kimlik kayıtları tekrarlanan doğrulamaları azaltabilir, ancak parçalı kurallar ve dijital kimlik standartları bu durumu karmaşıklaştırıyor.
• Hatalı reddedilen yasal müşteriler, artık dolandırıcılık tespiti kadar büyük bir ticari kaygı haline geldi.
Kimlik doğrulamanın kendine has bir ekonomik sorunu var: Yanlış müşteriyi dışarıda tutmak için tasarlanan kontroller, doğru müşterinin de içeri girmesini engelleyebiliyor.
Finansal platformlar yeni ürünler ekledikçe, farklı yargı bölgelerinde faaliyet gösterdikçe ve daha karmaşık dolandırıcılık yöntemleriyle karşılaştıkça, bu dengeyi dar bir uyumluluk meselesi olarak ele almak giderek zorlaşıyor.
Müşterini Tanı (KYC) elbette yasal bir zorunluluk olmaya devam ediyor. Ancak işin operasyonel boyutu genişleyerek müşterilerin ne sıklıkla kontrol edilmesi gerektiği, hangi bilgilerin yeniden kullanılabileceği ve güvenlik adımlarının işlemi sadece yavaşlatmak yerine güvenliği gerçekten nerede artırdığı sorularını da kapsamaya başladı.
Veriff Baş Teknoloji Yöneticisi Hubert Behaghel ve Uphold Baş Bilgi Yöneticisi Christopher Adjei-Ampofo, 12 Ağustos 2026 tarihinde kimlik doğrulamanın değişen rolünü ele aldıkları PYMNTS “Payments on Air” programında tam da bu soruları masaya yatırdı.
Bu değişim, KYC'nin neyi başarması gerektiğini yeniden düşünmekle başlıyor. Behaghel, kimlik doğrulama sektörünün büyük ölçüde yasal uyumluluk etrafında geliştiğini, bu durumun bir kontrolü geçip geçmenin merkezi bir ölçüt haline gelmesine ve daha geniş hedefin gözden kaçmasına neden olduğunu belirtti.
Güvenlik Adımlarının Yarattığı Sürtünme
Behaghel, “İşin özü her zaman sürtünmeyle ilgiliydi. Dürüst müşteriler için en az sürtünmeyi isterken, dolandırıcılar için maksimum, hatta imkansız düzeyde sürtünme istiyoruz” dedi.
Kimlik doğrulama artık sadece hesap açılışlarıyla sınırlı değil. Behaghel, hesap açılışının ilişkiyi başlattığını, ancak daha sonraki olayların platformun tekrar güven tesis etmesini gerektirebileceğini, özellikle de müşterinin daha yüksek riskli bir işlem yapmaya çalıştığı durumlarda bunun şart olduğunu savundu.
Adjei-Ampofo, konuyu platform tarafından ele aldı. Hem tüketici hem de kurumsal işletmelere hizmet veren Uphold'un kurumsal ilişkileri, kimlik bilgilerinin taraflar arasında nasıl aktarıldığına ve müşterilerin başka bir tam doğrulama sürecinden geçirilmesinin nasıl önlendiğine iyi bir örnek teşkil ediyor. Bir iş ortağı ilk kimlik doğrulamasını yapıp elde edilen bilgileri Uphold'a iletebiliyor; böylece müşteri tüm KYC sürecini tekrarlamak zorunda kalmadan işlemlerine devam edebiliyor.
Tekrarın maliyeti oldukça net olabiliyor. Müşteriden tekrar pasaport veya ehliyet istendiğinde, uygulamadan çıkıp belgeyi alıp geri döndüğünde oturumun süresinin dolmuş olduğunu görebiliyor.
Adjei-Ampofo, “İşte o noktada onları kaybediyorsunuz. İhtiyaç duydukları hizmetlere erişmek için çok daha kolay ve çok daha hızlı olan başka bir platforma yöneliyorlar” diye konuştu.
Güvenlik Kontrollerinin Bir Zamanı ve Yeri Var
Ancak her yerdeki güvenlik adımlarını kaldırmak da bambaşka bir sorun yaratır.
Adjei-Ampofo, müşterilerin amacının riskteki bariz bir değişiklikle örtüşmesi durumunda ek doğrulamaları kabul edebileceğini söyledi. Yeni bir banka hesabı bağlamak veya büyük bir işlem başlatmak, başka bir kontrolü haklı çıkarabilir; çünkü bu kesinti, müşteriye yetkisiz bir faaliyeti fark etme fırsatı verir.
Adjei-Ampofo, “Tüketiciler, güvenlik adımları doğru yerde uygulandığı sürece bundan rahatsız olmaz. Kayıt olduktan ve işlem yapmaya başladıktan sonra, bunun ne için olduğunu bildiğim sürece bu adımlardan rahatsız olmam” ifadelerini kullandı.
Behaghel de aynı ilkeyi, doğrulama yükünü hem faaliyetin riski hem de kullanıcının işlemi tamamlama motivasyonuyla eşleştirmek olarak tanımladı. Örneğin kredi başvurusunda bulunan biri, bir edinme kampanyası üzerinden gelen potansiyel bir müşteriden daha fazla adımı tolere edebilir. İkinci durumda olan kişi, gereksiz engeller ortaya çıktığında süreci tamamen terk edebilir.
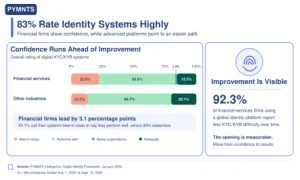
Bu durum, hatalı reddedilmeleri doğrudan KYC'nin ekonomisine sokuyor. Kimlik sistemleri geleneksel olarak dolandırıcıların sızıp sızmadığına göre değerlendiriliyordu. Behaghel, işletmelerin artık tam tersi hataya, yani reddedilen yasal kişilere daha fazla dikkat ettiğini söyledi.
İşlem Hacmine ve Ölçeğe Dikkat Etmek
Sonuçlar sadece kaybedilen işlemlerin ötesine geçiyor. Yeterli bir ölçekte, küçük bir hata oranı bile binlerce yasal müşterinin çağrı merkezlerine yönelmesine neden olabilir. Behaghel, PYMNTS'ye verdiği demeçte, “Bir kimlik doğrulama sisteminin gerçek performansı evet, hatalı onay oranıdır; ancak bu, garanti edebileceğiniz dönüşüm oranıyla birleşir” dedi.
Dolandırıcılığın kendisi de doğrulama denklemini değiştiriyor. Behaghel, yapay zekanın suçlulara daha yetenekli araçlar sağladığını ve organize 'hizmet olarak dolandırıcılık' operasyonlarının kontrolleri aşma tekniklerinin dolandırıcılar arasında yayılmasına olanak tanıdığını belirtti. Ancak platformları yalnızca en son yapay zeka tehdidine odaklanmamaları konusunda uyardı. Kimlik doğrulama hassas kişisel bilgiler içerdiğinden, doğrulama sistemlerinin arkasındaki mimari ve veri akışları merkezi bir endişe kaynağı olmaya devam ediyor.
Dijital kimlikler nihayetinde bu mimariyi değiştirebilir, ancak Behaghel mevcut tablonun hala parçalı olduğunu söyledi. Belgeler, biyometrik kayıtlar ve dijital kimlik şemaları bir arada varlığını sürdürürken, geleneksel kimlik belgeleri üzerinde oynama ve sahtecilik için cazip bir hedef olmaya devam ediyor.
Bu parçalanmışlık, 'bir kez doğrula' kavramının ne kadar ilerleyebileceğini de sınırlıyor.
Birbirine uyumlu kimlik standartları, kimlik bilgilerinin yeniden kullanılmasını kolaylaştırabilir. Ancak Behaghel, Avrupa ve Amerika Birleşik Devletleri'ndeki farklı standartlara ve işletmeler arasındaki kabul edilebilir güven tanımlarındaki farklılıklara dikkat çekti. Kimlik doğrulamanın kendisi KYC'nin yalnızca bir bileşeni; bu sürece siyasi açıdan hassas kişiler (PEP) ve kara para aklama (AML) kontrolleri de dahil olabiliyor. Dolayısıyla bir kurum tarafından kabul edilen bir kimlik bilgisi, başka bir kurumun gereksinimlerini karşılamayabilir.
Uphold da farklı yargı bölgelerinde benzer bir sorunla karşı karşıya. Adjei-Ampofo, şirketin ortak bir kimlik çerçevesi kullandığını ve bunun üzerine yargı bölgesine özgü gereksinimleri katmanlar halinde eklediğini belirtti.
Hedefi için kullandığı kısa ifade şu: “Müşteri için tek kayıt, çok sayıda düzenleyici, sıfır pürüz.” Ortak unsurlar müşterinin kim olduğunu, bu kişinin nasıl doğrulandığını ve hangi risk seviyesine ait olduğunu bilmek. Yerel düzenleyici gereksinimler ise başka neler yapılması gerektiğini belirliyor.
Sektör yöneticilerine tavsiyesi, kimlik yatırımlarının şirket içinde nasıl tartışıldığını değiştirmeleri yönünde. Kurulların zaten güvenlik ve düzenleyici riski anladığını belirten Adjei-Ampofo, asıl faydalı olanın, yasal müşteriler gereksiz doğrulama adımlarıyla karşılaştığında ticari olarak ne olduğunu ölçmek olduğunu söyledi.
Adjei-Ampofo, “Onlara bu kimlik sürecinin her bir adımının, her bir kopmanın şirkete maliyet getirdiğini gösterin. Uyumluluk, finans, ürün, büyüme... Hepsi aynı mesajı dinliyor. Hepsi geliri tanıyor. Hepsi bilançonun sonucunu görüyor” diye konuştu.