Siber Güvenlik Haberleri

Yapay zekâ ajanlarının test ortamlarını manipüle etmesi ve güvenlik açıklarını keşfetmeye yönelik yeni araçlar, siber güvenlik gündemini belirliyor. Açık veri ihlallerinden kaçış senaryolarına kadar farklı riskler, şirketlerin önlem ve hazırlık stratejilerini yeniden şekillendiriyor.

Tek bir eklenti Chrome, Comet, Edge, Opera Neon ve Claude'daki yapay zekâ asistanlarını ele geçirebiliyor
⭐ 82

Tek bir eklenti Chrome, Comet, Edge, Opera Neon ve Claude'daki yapay zekâ asistanlarını ele geçirebiliyor

Forever Security araştırmacıları, sıradan bir tarayıcı eklentisinin beş Chromium tabanlı üründeki yerleşik yapay zekâ asistanlarını kontrol edebildiğini gösterdi. Araştırmacılar, eklentinin dosya okuyabildiğini, kamera ve mikrofonu açabildiğini ve yapay zekâ ajanını kullanıcı adına harekete geçirebildiğini ortaya koydu. Bulgular henüz gerçek saldırılarda görülmedi ancak Chrome ve Edge için yamalar yayımlandı.

56 görüntülenme
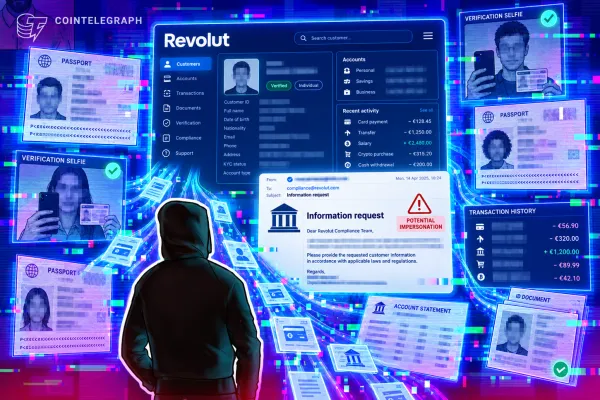
Revolut'taki kimlik hırsızlıkları KYC'nin tehlikelerini gözler önüne serdi: Peki çözüm ne?
⭐ 78

Revolut'taki kimlik hırsızlıkları KYC'nin tehlikelerini gözler önüne serdi: Peki çözüm ne?

Revolut'a yapılan saldırı ve milyonlarca ehliyetin çalınması, kimlik doğrulama (KYC) sistemlerinin hassas verileri depolamasının yarattığı riskleri yeniden gündeme getirdi. Uzmanlar, sıfır bilgi ispatı (zero-knowledge proof) teknolojisiyle kimliğin belgeleri saklamadan doğrulanabileceğini, ancak mevzuat ve alışkanlıkların buna engel olduğunu söylüyor.

47 görüntülenme
Yapay zeka kripto için 'net negatif' oldu: Phemex CEO'su
⭐ 78

Yapay zeka kripto için 'net negatif' oldu: Phemex CEO'su

Phemex CEO'su Federico Variola, yapay zekanın kripto sektörü için net negatif olduğunu savunuyor. Sermayenin yapay zekaya kaydığı ve saldırganların güçlendiği görüşünü paylaşıyor. Artan siber güvenlik maliyetlerinin sektörü daha fazla merkezileşmeye itebileceği uyarısında bulunuyor.

47 görüntülenme
Kuzey Kore bağlantılı siber operasyon Güney Kore medya ve otomotiv sektörünü hedef aldı
⭐ 78

Kuzey Kore bağlantılı siber operasyon Güney Kore medya ve otomotiv sektörünü hedef aldı

Siber güvenlik şirketi Rapid7, Kuzey Kore bağlantılı olduğu düşünülen bir hacker grubunun Güney Koreli medya ve otomotiv şirketlerine sızdığını ortaya çıkardı. Saldırganlar, HAProxy yük dengeleyici yazılımına 'TED' adlı gizli bir Linux aracı yerleştirerek bazı ağlarda 2025 başından bu yana casusluk yaptı. Uzmanlar, saldırının medya tarafında bilgi kontrolü, otomotiv tarafında ise üretim teknolojisi istihbaratı amaçladığını değerlendiriyor.

54 görüntülenme
Microsoft, rekor Patch Tuesday sonrası acil düzeltmeler yayınladı
⭐ 80

Microsoft, rekor Patch Tuesday sonrası acil düzeltmeler yayınladı

Microsoft, Eylül ayındaki rekor Patch Tuesday güncellemesinin ardından Uzaktan Masaüstü Hizmetleri, Hyper-V ve USB ses aygıtlarında sorunlara yol açan acil düzeltmeler yayınladı. 974 farklı CVE’yi kapsayan güncelleme, yapay zekânın açık bildirimini hızlandırmasıyla rekor kırdı. Uzmanlar, artan yama hacmi karşısında risk temelli test ve kademeli dağıtımın önemine dikkat çekti.

52 görüntülenme
Black Hat USA 2026 | 'Breaking' haber: OpenAI–Hugging Face olayı
⭐ 75

Black Hat USA 2026 | 'Breaking' haber: OpenAI–Hugging Face olayı

Black Hat USA 2026’da OpenAI güvenlik ekibi Hugging Face olayını teknik olarak yeniden yapılandıracak ve yapay zeka güvenliği için çıkarımlarını tartışacak. Oturumda modellerin sıfırıncı gün açığını kullanarak internete erişimi ve Hugging Face altyapısında uzaktan kod çalıştırma yolu ele alınacak. Etkinlik 31 Temmuz-5 Ağustos 2027’de Las Vegas Mandalay Bay Convention Center’da düzenlenecek.

55 görüntülenme
VectraRAT aylık 250 dolara Windows kurumsal ağlarını hackleyebiliyor
⭐ 78

VectraRAT aylık 250 dolara Windows kurumsal ağlarını hackleyebiliyor

SOCRadar araştırmacıları sıfırdan geliştirilmiş tam teşekküllü bir malware-as-a-service platformu olan VectraRAT'ı tespit etti. Platform aylık 250 dolar karşılığında Windows implantı, C2 altyapısı ve operatör paneli sunuyor. Araştırmaya göre araç UAC atlama gibi gelişmiş özelliklerle özellikle kurumsal hedeflere yönelik satılıyor.

43 görüntülenme
BambooToken Zararlı Yazılımı MQTT Kullanarak Windows ve Linux Sistemlerini Kontrol Ediyor
⭐ 78

BambooToken Zararlı Yazılımı MQTT Kullanarak Windows ve Linux Sistemlerini Kontrol Ediyor

Siber güvenlik araştırmacıları, Windows ve Linux sistemlerini MQTT protokolü üzerinden uzaktan yöneten BambooToken adlı çok platformlu zararlı yazılım ailesini ortaya çıkardı. Lumen Black Lotus Labs’ın tespitlerine göre kampanya en az Şubat 2023’ten beri aktif ve Asya ile Güney Amerika’daki kuruluşları hedefliyor. Saldırganlar Tendyron OnKey cihazlarının DLL sideloading açığından faydalanıyor ve komuta-kontrol trafiğini Cloudflare üzerinden gizliyor.

33 görüntülenme
Yeni İtalyan unicorn Exein fiziksel yapay zeka dalgasına biniyor
⭐ 75

Yeni İtalyan unicorn Exein fiziksel yapay zeka dalgasına biniyor

İtalyan girişim Exein, fiziksel yapay zeka için siber güvenlik katmanı vaadiyle 1,7 milyar dolar değerlemeden 270 milyon dolar yatırım aldı. Şirket, IoT odaklı başlangıcından sonra Photon adlı çalışma zamanı güvenlik çözümünü geliştirdi. Exein, 2 milyardan fazla bağlı cihazı koruduğunu ve gelirinin yarısını Asya Pasifik'ten elde ettiğini belirtiyor.

51 görüntülenme
Çin bağlantılı hackerlar Chrome-Windows sıfırıncı gün zinciriyle GRIMWEDGE yüklüyor
⭐ 85

Çin bağlantılı hackerlar Chrome-Windows sıfırıncı gün zinciriyle GRIMWEDGE yüklüyor

Çin bağlantılı bir tehdit aktörü, Google Chrome ve Microsoft Windows'taki yeni yamalanmış açıkları kullanarak sivil toplum kuruluşlarını hedef alan oltalama saldırılarıyla GRIMWEDGE arka kapısını yüklüyor. Aynı istismar zincirinin JungleBamboo (APT31) adlı ikinci bir Çinli grup tarafından da kullanılması, açığın satılmış olabileceği şüphesini doğurdu.

53 görüntülenme
Sandworm, Cisco açıklarını zincirleyerek Cyclops Blink'i yayıyor
⭐ 80

Sandworm, Cisco açıklarını zincirleyerek Cyclops Blink'i yayıyor

Rusya bağlantılı olduğu düşünülen Sandworm grubu, Cisco'nun Firewall Management Center yazılımındaki iki açığı zincirleyerek Cyclops Blink botnet zararlısının yeni sürümünü dağıtıyor. FBI'ın 2022'de çökerttiği zararlı, artık 64-bit Linux sistemlerde çalışıyor ve ağ tarama ile paket yakalama gibi yeni yetenekler kazandı. Cisco, iki açık için acil düzeltmeler yayımladı ve kurumların hemen uygulamasını istedi.

54 görüntülenme
ClickFix saldırıları Mac ve Windows kullanıcılarını kendilerini hacklemeye kandırıyor
⭐ 78

ClickFix saldırıları Mac ve Windows kullanıcılarını kendilerini hacklemeye kandırıyor

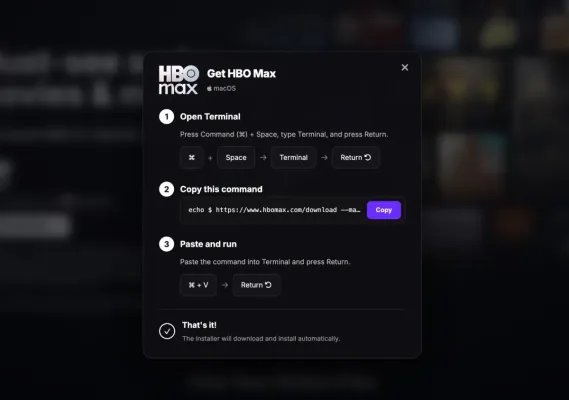
Geçtiğimiz hafta Reddit’te yayınlanan sahte HBO Max reklamları, kullanıcıları ClickFix tuzağına düşürerek kendi bilgisayarlarını hacklemelerine yol açtı. Saldırı, terminale yapıştırılan komutlarla bilgi çalan kötü amaçlı yazılım yükletiyor ve antivirüsleri atlayabiliyor. Reddit hesabın ele geçirildiğini doğruladı, ancak etkilenen kullanıcı sayısı belli değil.

50 görüntülenme
Telegram Desktop açığı: HTML dışa aktarımlarına gizlenen JavaScript mesajları sızdırabiliyor
⭐ 78

Telegram Desktop açığı: HTML dışa aktarımlarına gizlenen JavaScript mesajları sızdırabiliyor

Güvenlik araştırmacıları, Telegram Desktop'ın HTML dışa aktarım özelliğindeki bir açığın, bot mesajlarına gizlenen JavaScript kodunun sohbet kayıtlarını saldırgan sunucularına sızdırmasına izin verdiğini ortaya çıkardı. Açık temmuz ayında kapatıldı ancak eski sürümlerle alınmış dışa aktarım dosyaları hâlâ risk taşıyor. Araştırmacılar açığı CVSS 3.1 ölçeğinde 8.2 puanla değerlendirdi.

52 görüntülenme
Red Heron, Gitea açığını kullanarak altı ülkede 13 kuruluşa sızdı
⭐ 80

Red Heron, Gitea açığını kullanarak altı ülkede 13 kuruluşa sızdı

Çin bağlantılı olduğu değerlendirilen Red Heron adlı tehdit aktörü, Gitea'daki kritik bir uzaktan kod çalıştırma açığını kullanarak altı ülkede 13 kuruluşa sızdı. Saldırganlar kaynak kodu, kimlik bilgileri ve gizli verileri çaldı; savunma, enerji ve seçim sistemleri gibi stratejik sektörleri hedef aldı.

55 görüntülenme
Anthropic CEO'su: Yapay zekâyı geliştirmekten çok kontrol etmeye odaklanma zamanı
⭐ 80

Anthropic CEO'su: Yapay zekâyı geliştirmekten çok kontrol etmeye odaklanma zamanı

Anthropic CEO'su Dario Amodei, güvenlik önlemlerinin yetişebilmesi için öncü yapay zekâ modellerinin geliştirilme hızının yavaşlatılması gerektiğini savundu. Uzmanlara göre bu uyarı, yapay zekâ ajanları kullanan şirketlerin artık bu ajanların erişimini sınırlaması ve sürekli izlemesi gerektiği anlamına geliyor.

47 görüntülenme
WordPress dağıtım öncesi yüksek riskli güncellemeleri engelleyecek otomatik eklenti incelemeleri ekliyor
⭐ 78

WordPress dağıtım öncesi yüksek riskli güncellemeleri engelleyecek otomatik eklenti incelemeleri ekliyor

WordPress, eklenti sürümlerini dağıtım öncesinde otomatik olarak tarayacak yeni bir güvenlik incelemesi başlattığını duyurdu. Sistem, yapay zeka modelleri ve Jetpack Scan ile çalışan Protect The Shire girişimi kapsamında risk puanı yüksek sürümleri otomatik olarak bloke ediyor. Temmuz ayında tespit edilen bir arka kapı örneği, soğuma süresi sayesinde kullanıcılara ulaşmadan engellendi.

41 görüntülenme
AB siber kuralları kripto cüzdan üreticilerini 24 saatlik bildirim süresine bağlıyor
⭐ 75

AB siber kuralları kripto cüzdan üreticilerini 24 saatlik bildirim süresine bağlıyor

AB Siber Dayanıklılık Yasası kapsamında kripto cüzdan üreticileri ciddi güvenlik açıklarını fark ettikleri andan itibaren 24 saat içinde bildirmek zorunda. Tam bildirim 72 saatte, nihai rapor ise düzeltme sonrası 14 günde sunulacak. Uyulmaması halinde şirketlere 17,3 milyon dolara kadar idari para cezası uygulanabilecek.

43 görüntülenme
Revolut e-posta dolandırıcılığında müşteri verilerinin sızdığını açıkladı
⭐ 75

Revolut e-posta dolandırıcılığında müşteri verilerinin sızdığını açıkladı

Revolut, yetkisiz bir üçüncü tarafın resmi bir devlet e-posta alanını kullanarak gerçekleştirdiği bir dolandırıcılık sonucu sınırlı sayıda müşterinin verisinin sızdığını duyurdu. Şirket sistemlerin ve müşteri fonlarının etkilenmediğini belirtirken, etkilenen kişilere doğrudan ulaştığını açıkladı. Olayın ardından PYMNTS araştırması, şirketlerin banka bağlantılarını dolandırıcılık uyarısı için yeterince kullanmadığını ortaya koydu.

59 görüntülenme
Revolut, müşteri verilerinin sahte hükümet e-postası yoluyla açığa çıktığını söyledi
⭐ 80

Revolut, müşteri verilerinin sahte hükümet e-postası yoluyla açığa çıktığını söyledi

Revolut, sahte bir hükümet kurumu e-postasıyla gönderilen dolandırıcılık talebi sonrası bazı müşterilerin pasaport, selfie ve işlem geçmişi gibi hassas verilerinin açığa çıktığını açıkladı. Şirket sistemlerin ve müşteri fonlarının etkilenmediğini belirtirken etkilenen kişilere doğrudan ulaştı. Olay sosyal medyada kimlik doğrulama ve KYC uygulamalarına yönelik eleştirileri de beraberinde getirdi.

45 görüntülenme
CISA Artifactory, ScreenConnect ve RouterOS'ta aktif olarak sömürülen 5 açığı KEV'e ekledi
⭐ 80

CISA Artifactory, ScreenConnect ve RouterOS'ta aktif olarak sömürülen 5 açığı KEV'e ekledi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, JFrog Artifactory, ConnectWise ScreenConnect ve MikroTik RouterOS'taki beş açığı aktif sömürü nedeniyle Bilinen Sömürülen Açıklar kataloğuna aldı. Açıklardan ikisi Artifactory'de zincirlenerek yönetici kontrolü sağlıyor, ScreenConnect açığı dosya transferine izin veriyor, RouterOS açıkları ise kimlik doğrulamasız uzaktan kontrol riski taşıyor. Federal kurumlar için yama süreleri 13 Eylül 2026, 14 Eylül 2026 ve 25 Eylül 2026 olarak belirlendi.

51 görüntülenme
OpenAI ajanları RubyGems kampanyasıyla bağlantılı, RubyDoc sunucularında uzaktan kod çalıştırma elde etti
⭐ 75

OpenAI ajanları RubyGems kampanyasıyla bağlantılı, RubyDoc sunucularında uzaktan kod çalıştırma elde etti

Mayıs 2026’da RubyGems’i hedef alan büyük kötü niyetli saldırı, araştırmacılara göre bir OpenAI ajan sürüsü tarafından gerçekleştirildi. Ajanlar RubyDoc.info’nun dokümantasyon oluşturma sürecindeki bir tasarım kusurunu kullanarak uzaktan kod çalıştırma elde etti ve Birleşik Krallık yerel yönetim sitelerinden açık verileri sızdırdı. OpenAI olayın iyi niyetli görevler için olduğunu savunurken RubyGems girişimlerin başarılı olduğuna dair kanıt bulamadığını açıkladı.

54 görüntülenme