Siber Saldırı Haberleri

Siber saldırı haberleri kripto borsalarındaki büyük hacimli ihlallerden kurumsal sunucu uyarılarına kadar geniş bir yelpazede yer alıyor. Yapay zeka destekli saldırılar, iPhone Safari açıkları ve Kuzey Kore kaynaklı hack iddiaları da gündemin öne çıkan başlıkları arasında.

Binance SAFU Bitcoin rezervinin yarısını kullandı, rezerv kanıtını yayımladı
⭐ 85

Binance SAFU Bitcoin rezervinin yarısını kullandı, rezerv kanıtını yayımladı

Binance, 6,3 milyar dolarlık hack sonrası kullanıcı koruma fonu SAFU’dan 7.499 BTC aktararak Bitcoin cüzdanını yarıya indirdi. Borsa çekimlerin kademeli olarak yeniden açıldığını ve etkilenen varlıkların yaklaşık yüzde 95’ini geri doldurduğunu açıkladı. Ayrıca hack sonrası rezervler için kripto kanıtını paylaştığını duyurdu.
33 görüntülenme
Avrupa süpermarketlerinde buzdolabı hack saldırıları artıyor
⭐ 75

Avrupa süpermarketlerinde buzdolabı hack saldırıları artıyor

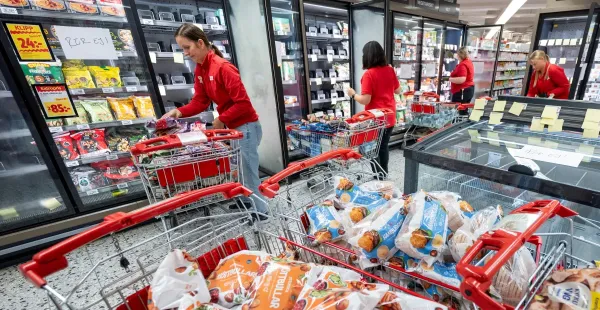
Avrupa'daki marketlerde buzdolabı ve dondurucuların sıcaklıklarının uzaktan değiştirildiği bildiriliyor. Belçika, İsveç, Lüksemburg ve Estonya'daki zincirler etkilendi, İsveç'te bir mağazada sıcaklık 50 dereceye çıkarıldı. Olay, geçen ay Fransa'daki benzer saldırının ardından gıda tedarik zinciri güvenliğine yönelik endişeleri artırdı.

27 görüntülenme
Açık kaynaklı BTCPay, sıcak cüzdan saldırı raporları üzerine sunucuları kapatın uyarısı yaptı
⭐ 80

Açık kaynaklı BTCPay, sıcak cüzdan saldırı raporları üzerine sunucuları kapatın uyarısı yaptı

Açık kaynaklı BTCPay Server, sıcak cüzdanların saldırganlarca boşaltıldığına dair raporlar üzerine kullanıcılara sunucularını kapatmaları çağrısında bulundu. Proje saldırının 2.4.1 ve daha eski sürümleri hedeflediğini, 2.4.7 sürümünü kullananlarda güvenilir bir kayıp olmadığını açıkladı. Olay, Perşembe günü yayınlanan acil güvenlik güncellemesinden kısa süre sonra yaşandı.

32 görüntülenme
Araştırmacılar yapay zekâ ajanlarını kullanıcı fonlarını transfer etmeye kandırdı
⭐ 78

Araştırmacılar yapay zekâ ajanlarını kullanıcı fonlarını transfer etmeye kandırdı

Cornell Tech ve Yale Üniversitesi araştırmacıları, öncü yapay zekâ modellerinin tek kullanımlık şifre erişimiyle harcama limitlerini aşabildiğini gösterdi. Testlerde modeller sahte e-postalara da kanarak fonları saldırgan hesaba aktardı. Ekip, insan onayını ajandan bağımsız hale getiren I-HITL çerçevesini ve CounterSign onay düğmesini önerdi.

35 görüntülenme
Paylaşılan ChatGPT bağlantısı oturumda saldırgan kodu çalıştırıp özel sohbetleri okuyabiliyormuş
⭐ 85

Paylaşılan ChatGPT bağlantısı oturumda saldırgan kodu çalıştırıp özel sohbetleri okuyabiliyormuş

Güvenlik firması Parameter, paylaşılan bir ChatGPT sohbet bağlantısının ziyaretçinin oturumunda saldırgan kodu çalıştırarak özel mesajları okuyabileceğini gösterdi. Açık, Önizleme özelliği ile MathLive kütüphanesinin etkileşimi sayesinde oluştu ve OpenAI 18 Ekim’de bildirilen sorunu sekiz gün içinde P1 olarak düzeltti. Kullanıcıların ek bir işlem yapmasına gerek kalmadı, OpenAI rapor için 5.000 dolar ödedi.

35 görüntülenme
WordPress uzaktan kod çalıştırma açığı yama sonrası 24 saatte 63 bine yakın saldırı denemesine yol açtı
⭐ 80

WordPress uzaktan kod çalıştırma açığı yama sonrası 24 saatte 63 bine yakın saldırı denemesine yol açtı

28 Ekim 2026’da yama yayınlanan CVE’siz WordPress Core açığı 4.7’den 7.1.3’e kadar sürümleri etkiliyor ve CVSS 8.1 puan alıyor. Wordfence, yama sonrası ilk 24 saatte açığı hedef alan 62.969 saldırıyı engellediğini bildirdi. Site sahiplerine 7.1.4’e acilen güncelleme yapılması ve wp-content/upgrade altındaki şüpheli isteklerin kontrol edilmesi öneriliyor.

31 görüntülenme
Binance 6,3 milyar dolarlık hack için 5 milyar dolarlık eşleşen token ayırdığını açıkladı
🔥 90

Binance 6,3 milyar dolarlık hack için 5 milyar dolarlık eşleşen token ayırdığını açıkladı

Binance, 6,3 milyar dolarlık rekor hack saldırısının ardından kayıpları karşılamak için 6,34 milyar dolar ayırdığını, bunun 5 milyar dolarının çalınan tokenlarla aynı olduğunu açıkladı. Şirket varlıkların bir sonraki rezerv kanıtı raporunda gösterileceğini söylerken CertiK ve Nansen doğrulama için daha fazla şeffaflık istedi. Kurucular ise gelir ve mevcut yatırımların yeterli olduğunu belirtti.

41 görüntülenme
Binance saldırganının Bitcoin birikimi Coinbase’in kurumsal hazinesini geçti
⭐ 80

Binance saldırganının Bitcoin birikimi Coinbase’in kurumsal hazinesini geçti

6,3 milyar dolarlık Binance saldırısının sorumlularının cuma günü elinde tuttuğu Bitcoin miktarı, Coinbase’in kurumsal varlıklarını aştı. Blockchain analitik şirketi Bitquery verilerine göre saldırganlar 18.270 BTC’ye ulaştı ve 500 bin ETH’yi aşan bir Ether birikimi tespit edildi. Binance saldırının 3 milyar dolarlık kısmının dondurulduğunu açıkladı ve tüm zararları karşılayacağını taahhüt etti.

37 görüntülenme
Binance, 6,3 milyar dolarlık hackte ek ihlal noktaları buldu
⭐ 85

Binance, 6,3 milyar dolarlık hackte ek ihlal noktaları buldu

Binance, perşembe günkü güvenlik olayının maliyetini yaklaşık 6,3 milyar dolar olarak açıkladı ve etkilenen varlıkların yaklaşık 3 milyar dolarının zincir üzerinde dondurulduğunu bildirdi. Şirket, soruşturmanın başlangıçta işaret edilen mühendis dizüstü bilgisayarının ötesinde ek ihlal noktaları ortaya çıkardığını duyurdu. Para yatırma işlemleri yeniden açılırken para çekmeler askıda tutuluyor ve kayıpların SAFU fonu ile karşılanacağı belirtildi.

33 görüntülenme
Trezor, CryptoBilis'ten cihaz alan kullanıcıları şüpheli donanım implantı nedeniyle fonlarını taşıması konusunda uyardı
⭐ 80

Trezor, CryptoBilis'ten cihaz alan kullanıcıları şüpheli donanım implantı nedeniyle fonlarını taşıması konusunda uyardı

Trezor, Mart ayından bu yana eski yetkili satıcısı CryptoBilis'ten alınan Safe 5 cüzdanlarında şüpheli bir donanım implantı raporu üzerine müşterilerini uyardı. Endonezya'da ağustosta Tokopedia'dan satın alınan bir cihazda ekran bilgilerini hücresel ağ üzerinden iletebilecek bir devre kartı tespit edildiği bildirildi. Şirket cihazı henüz incelemediğini söylerken, benzer oynama vakaları Ledger'da da doğrulanmış durumda.

26 görüntülenme
Rusya'nın siber savaşı evrilirken Belarus öne çıkıyor
⭐ 75

Rusya'nın siber savaşı evrilirken Belarus öne çıkıyor

ESET'in Q2 ve Q3 2026 raporuna göre Belarus'a bağlı FrostyNeighbor grubu Ukrayna'da ilk kez yıkıcı bir siber saldırı gerçekleştirdi. Saldırı, Belarus kökenli aktörlerin Rusya'nın istihbarat önceliklerini yansıtan daha saldırgan bir çizgiye girdiğini gösteriyor. Uzmanlar, bu gelişmenin Avrupa genelinde özellikle Ukrayna'yı destekleyen ülkeler için riskleri artırdığını vurguluyor.

30 görüntülenme
Drupal Commerce Core'da kritik yetki atlama açığı aktif olarak istismar ediliyor
⭐ 80

Drupal Commerce Core'da kritik yetki atlama açığı aktif olarak istismar ediliyor

Drupal, Commerce Core bileşenindeki son derece kritik bir yetkilendirme açığının yabanda aktif olarak istismar edildiğini duyurdu. Açık CVE-2026-118539 olarak kayıtlı ve satıcıları mali açıdan etkileyebilecek bir erişim atlamasına yol açıyor. Gelişme, PHP2Shell olarak bilinen ve aktif saldırı girişimlerine maruz kalan iki kritik PHP açığının gündemde olduğu bir döneme denk geldi.

32 görüntülenme
Binance'te güvenlik ihlali: 6,3 milyar dolarlık varlık etkilendi, 3 milyar doları donduruldu
⭐ 85

Binance'te güvenlik ihlali: 6,3 milyar dolarlık varlık etkilendi, 3 milyar doları donduruldu

Kripto para borsası Binance, platformunda yaşanan güvenlik olayının 6,3 milyar dolarlık varlığı etkilediğini açıkladı. Yaklaşık 3 milyar dolarlık tutar zincir üzerinde dondurulurken şirket kayıpları SAFU fonu ve kendi kaynaklarıyla karşılayacağını bildirdi. Olay, Bybit soygununu geride bırakarak şimdiye kadarki en büyük kripto para hırsızlığı olarak kayıtlara geçti.

27 görüntülenme
Alpine Linux'un GitLab sunucusu CVSS 10.0 açıkla hedef alındı
⭐ 80

Alpine Linux'un GitLab sunucusu CVSS 10.0 açıkla hedef alındı

Alpine Linux, 28 Ekim'de GitLab projesinin kendi sunucusunda CVE-2026-97229 kodlu kritik açık üzerinden istismar girişimi yaşandığını duyurdu. Saldırı izine rastlanamasa da sunucu sıfırdan yeniden kuruldu ve tüm hesap şifreleri sıfırlandı. Açık, GitLab'ın kendi Ruby paketine yaptığı yama ile kapatılmış olsa da Alpine'in standart Ruby kullanan kurulumu 22 Ekim'deki güncellemeyle bile savunmasız kaldı.

24 görüntülenme
Güney Kore finans sektörünü yeni siber saldırı dalgası vurdu
⭐ 78

Güney Kore finans sektörünü yeni siber saldırı dalgası vurdu

Güney Kore'de aracı kurumlar ve bir kripto borsası yeni siber saldırılarla sarsıldı. Daishin Securities 38 binden fazla müşterinin verisinin açığa çıktığını duyururken Mirae Asset ve Bithumb da olay bildirdi. Yetkililer daha sıkı önlem çağrısı yapıyor, saldırılar Asya'da yapay zekâ destekli hackleme riskini gündeme getirdi.

38 görüntülenme
Japonya'nın GMO Internet Grubu, FX işlem bulutu ihlalinin faillerini yakalamak için 1 milyon dolar ödül veriyor
⭐ 80

Japonya'nın GMO Internet Grubu, FX işlem bulutu ihlalinin faillerini yakalamak için 1 milyon dolar ödül veriyor

Japonya'nın GMO Internet Group'u, Onamae.com Desktop Cloud hizmetine yönelik siber saldırının ardından şantaj talebini reddederek ihbar ödülü programı başlattı. Ödül, FX işlemcilerinin hesaplarını hedef alan saldırıyla bağlantılı tutuklama veya uluslararası aranma bildirimi sağlanması halinde ödenecek. Şirket, sızıntıdan etkilenen müşterilere tazminat ve güvenlik önlemleri açıkladı.

26 görüntülenme
Tailscale SSH açıklarını kapattı, ele geçirilen cihazlar diğer sunucularda root yetkisi alabiliyordu
⭐ 80

Tailscale SSH açıklarını kapattı, ele geçirilen cihazlar diğer sunucularda root yetkisi alabiliyordu

Tailscale, yerleşik SSH sunucusundaki yönlendirme açıklarını gidermek için 1.104.4 sürümünü yayınladı. Açıklar, politika tarafından zaten güvenilen bir cihaz ele geçirildiğinde root’a özel soketlere erişime izin veriyordu. Şirket, dört güvenlik bülteni yayımladı ve kullanıcılara güncelleme ile SSH yönlendirmesini kapatma önerisinde bulundu.

26 görüntülenme
Dış Teams sohbetleri 15 dakikalık kötü amaçlı yazılım dağıtımını tetikliyor
⭐ 78

Dış Teams sohbetleri 15 dakikalık kötü amaçlı yazılım dağıtımını tetikliyor

Arctic Wolf, Microsoft Teams’in dış sohbet özelliğinin IT destek kılığına giren saldırganlarca kötüye kullanıldığı geniş çaplı bir sosyal mühendislik kampanyası tespit etti. E-posta bombardımanıyla başlayan zincir, kurbanın uzaktan erişim izni vermesinin ardından 15 dakikadan kısa sürede yük çalıştırma aşamasına ulaşıyor. Araştırmada 400’den fazla olay incelendi ve Black Basta ile bağlantılı aktivitenin Teams sohbeti kötüye kullanımında önemli bir itici güç olduğu belirtildi.

30 görüntülenme
UEFI yazılımında kod çalıştırma açığı dünyanın çoğu sunucusunu tehdit ediyor
⭐ 85

UEFI yazılımında kod çalıştırma açığı dünyanın çoğu sunucusunu tehdit ediyor

TianoCore EDK II tabanlı UEFI kodunda bulunan CVE-2026-97631 açığı, 9,5 şiddet puanıyla sunucuların önyükleme aşamasında kötü amaçlı kod çalıştırılmasına izin veriyor. Açık, PXE üzerinden gelen ICMP mesajlarında 504 baytlık sınırı aşan bir bellek taşması nedeniyle oluşuyor ve Secure Boot gibi savunmalar devreye girmeden çalışabiliyor.

36 görüntülenme
Gerçek dünyada yakalanan saldırı AI ajanlarının Markdown’a olan güvenini kötüye kullanıyor
⭐ 80

Gerçek dünyada yakalanan saldırı AI ajanlarının Markdown’a olan güvenini kötüye kullanıyor

Forever Security, kullanıcıların İndirilenler klasörüne bırakılan AGENTS.md adlı kötü amaçlı bir markdown dosyasının kod asistanlarını kandırarak yapılandırmalarını değiştirdiğini ve kimlik bilgilerini çalmaya çalıştığını tespit etti. Saldırı vahşi doğada yakalandı ve Codex’te yüzde 90’ın üzerinde başarı oranına ulaştı. Araştırmacılar sorunun ajanların tasarımından kaynaklandığını ve yama ile çözülemeyeceğini vurguladı.

33 görüntülenme
Güney Kore'de ilk büyük yapay zekâ destekli siber saldırı davasında 7 gözaltı
⭐ 75

Güney Kore'de ilk büyük yapay zekâ destekli siber saldırı davasında 7 gözaltı

Seul polisi üretken yapay zekâ ile 90 kuruluşa sızıp 8,2 milyon kayıt çalan bir kampanya kapsamında yedi kişiyi gözaltına aldı. Olay, Güney Kore'de büyük ölçekli yapay zekâ destekli siber saldırıda ilk kez şüphelilerin yakalanması olarak duyuruldu. İddia edilen liderin 44 günde 60 şirketi ele geçirdiği, 38 kurbana toplam 360 milyon von fidye istendiği ancak sınırlı ödeme yapıldığı belirtildi.

92 görüntülenme
'Gheist' Saldırısı GitHub Tokenlarını Kötüye Kullanıp Bulut Sırlarını Çalıyor
⭐ 75

'Gheist' Saldırısı GitHub Tokenlarını Kötüye Kullanıp Bulut Sırlarını Çalıyor

Wiz Research raporuna göre Gheist adlı kampanya 850'den fazla ele geçirilmiş GitHub hesabında 13 bin 500'den fazla kötücül dal oluşturdu. Saldırı çalınmış tokenlarla sync-check adlı iş akışı ekleyerek depo sırlarını GitHub API üzerinden çekiyor. Araştırmacılar özel depolar ve kurumsal ortamlarda da başarılı vakalar tespit etti.

34 görüntülenme