Siber Güvenlik

Siber güvenlik, veri ihlalleri ve gizlilik haberleri

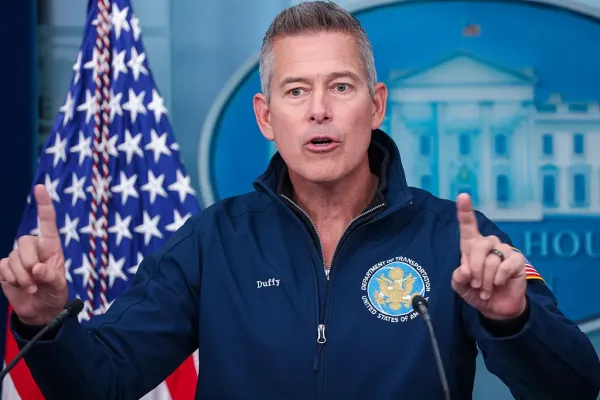
Ulaştırma Bakanı Sean Duffy, ülke çapındaki uçuş durdurmasını rutin bakıma bağladı

Ulaştırma Bakanı Sean Duffy, ABD genelinde uçuşları durduran yer durdurmasının rutin bir bakım çalışmasından kaynaklandığını açıkladı. Federal Havacılık İdaresi'nin yüklenicisi L3Harris tarafından yapılan fiber yükseltmesi sırasında bir yönlendiricinin kritik iletişim sistemini aşırı yüklediği belirtildi. Olay 21. yüzyılda yaşanan üçüncü ülke çapı yer durdurması olurken binlerce uçuş iptal edildi.

Saldırganlar sunucu seviyesinde komut enjeksiyonuna yol açan UnrealIRCd açığını sömürüyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, açık kaynaklı IRC sunucusu UnrealIRCd'deki yüksek önem dereceli açığı aktif sömürü nedeniyle Bilinen Sömürülen Açıklıklar kataloğuna aldı. CVE-2026-114713 kodlu ve CVSS 8.6 puanlı zafiyet, sunucu otoritesiyle keyfi komut çalıştırılmasına imkan veriyor. Geliştirici Bram Matthys, sorunun internette sömürüldüğünü belirterek acil güncelleme çağrısı yaptı.

ABD'de olağanüstü koşullar nedeniyle tüm uçuşlar durduruldu

Federal Havacılık İdaresi Cuma öğleden sonra ülke genelinde uçuşları durdurduğunu açıkladı. Kararın nedeni olarak ekipman arızası gösterilirken, FAA sitesi de kısa süreliğine erişilemez oldu. Ulaştırma Bakanı Sean Duffy teknisyenlerin sorunu araştırdığını duyurdu.

Android zararlısı ArcticRAT, finansal verileri analiz etmek için yapay zekâ kullanıyor

Kripto para hırsızlığıyla başlayan ArcticRAT zararlısı, gelişerek cihazların tam kontrolünü ele geçiren bir truva atına dönüştü. Saldırganlar, çalınan mesajlar ve veriler arasından değerli finansal bilgileri ayıklamak için yapay zekâ modellerinden yararlanıyor.

PostgreSQL 52 Açığı Yama Aldı, 22 Yıllık Hata Yetkili Kullanıcıya Uzak Kod Çalıştırma İmkanı Veriyor

PostgreSQL'de nesne oluşturabilen bir kullanıcının sunucuda kod çalıştırmasına yol açan tür karışıklığı açığı kapatıldı. CVE-2026-6460 olarak izlenen ve CVSS 8.8 puan alan zafiyet 22 yıllık bir hataya dayanıyor ve dün yayımlanan güncellemeyle birlikte toplam 52 güvenlik açığı giderildi. Yöneticilerin sunucuyu güncellemesinin yanı sıra C dili uzantılarını yeniden derlemesi gerekiyor.

Araştırmacı Nightmare Eclipse'ten Windows sıfırıncı gün açığı: Sistem yetkisi ele geçirme

Microsoft'la açık bir anlaşmazlığı olan araştırmacı Nightmare Eclipse, yerel kullanıcıların Sistem yetkisi kazanmasını sağlayan SignDrop adlı Windows sıfırıncı gün açığını paylaştı. Açık, CLFS hizmeti ile Windows Defender etkileşiminden kaynaklanıyor ve ekim 2025'te eklenen bir güvenlik önleminin tersine kullanılmasıyla çalışıyor. Araştırmacı Will Dormann açığın belirli Windows 11 26H2 kurulumlarında yeniden üretilebildiğini doğruladı.

AMD işlemcilerde güvenlik açığı: Kötü niyetli sunucular gizli sanal makinelerden veri çalabiliyor

AMD'nin SEV-SNP korumalı sanal makinelerini hedef alan Mior ve Skyfall adlı iki yeni saldırı yöntemi ortaya çıktı. Bu açıklar, sunucu operatörlerinin gizli tutulması gereken verilere erişmesine ve bellek üzerinde değişiklik yapmasına olanak tanıyor.

Uber, binlerce sürücünün ehliyet bilgisinin Fireworks AI sızıntısında çalındığını doğruladı

Uber, Ekim ayında teknoloji sağlayıcısı Fireworks AI’daki ihlal sonucu binlerce sürücünün kişisel ve ehliyet verisinin çalındığını bildirdi. Massachusetts, Güney Karolina ve Rhode Island’da binlerce sürücüye bildirim gönderildi. Olay, Uber’in bu yıl yaşadığı ikinci bilinen veri ihlali oldu.

Siradaki: Saldırganlar sunucu seviyesinde komut enjeksiyonuna yol açan UnrealIRCd açığını sömürüyor
Ulaştırma Bakanı Sean Duffy, ülke çapındaki uçuş durdurmasını rutin bakıma bağladı
⭐ 80

Ulaştırma Bakanı Sean Duffy, ülke çapındaki uçuş durdurmasını rutin bakıma bağladı

Ulaştırma Bakanı Sean Duffy, ABD genelinde uçuşları durduran yer durdurmasının rutin bir bakım çalışmasından kaynaklandığını açıkladı. Federal Havacılık İdaresi'nin yüklenicisi L3Harris tarafından yapılan fiber yükseltmesi sırasında bir yönlendiricinin kritik iletişim sistemini aşırı yüklediği belirtildi. Olay 21. yüzyılda yaşanan üçüncü ülke çapı yer durdurması olurken binlerce uçuş iptal edildi.

12 görüntülenme
Saldırganlar sunucu seviyesinde komut enjeksiyonuna yol açan UnrealIRCd açığını sömürüyor
⭐ 80

Saldırganlar sunucu seviyesinde komut enjeksiyonuna yol açan UnrealIRCd açığını sömürüyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, açık kaynaklı IRC sunucusu UnrealIRCd'deki yüksek önem dereceli açığı aktif sömürü nedeniyle Bilinen Sömürülen Açıklıklar kataloğuna aldı. CVE-2026-114713 kodlu ve CVSS 8.6 puanlı zafiyet, sunucu otoritesiyle keyfi komut çalıştırılmasına imkan veriyor. Geliştirici Bram Matthys, sorunun internette sömürüldüğünü belirterek acil güncelleme çağrısı yaptı.

9 görüntülenme
ABD'de olağanüstü koşullar nedeniyle tüm uçuşlar durduruldu
🔥 90

ABD'de olağanüstü koşullar nedeniyle tüm uçuşlar durduruldu

Federal Havacılık İdaresi Cuma öğleden sonra ülke genelinde uçuşları durdurduğunu açıkladı. Kararın nedeni olarak ekipman arızası gösterilirken, FAA sitesi de kısa süreliğine erişilemez oldu. Ulaştırma Bakanı Sean Duffy teknisyenlerin sorunu araştırdığını duyurdu.

15 görüntülenme
PostgreSQL 52 Açığı Yama Aldı, 22 Yıllık Hata Yetkili Kullanıcıya Uzak Kod Çalıştırma İmkanı Veriyor
⭐ 85

PostgreSQL 52 Açığı Yama Aldı, 22 Yıllık Hata Yetkili Kullanıcıya Uzak Kod Çalıştırma İmkanı Veriyor

PostgreSQL'de nesne oluşturabilen bir kullanıcının sunucuda kod çalıştırmasına yol açan tür karışıklığı açığı kapatıldı. CVE-2026-6460 olarak izlenen ve CVSS 8.8 puan alan zafiyet 22 yıllık bir hataya dayanıyor ve dün yayımlanan güncellemeyle birlikte toplam 52 güvenlik açığı giderildi. Yöneticilerin sunucuyu güncellemesinin yanı sıra C dili uzantılarını yeniden derlemesi gerekiyor.

10 görüntülenme
Araştırmacı Nightmare Eclipse'ten Windows sıfırıncı gün açığı: Sistem yetkisi ele geçirme
⭐ 80

Araştırmacı Nightmare Eclipse'ten Windows sıfırıncı gün açığı: Sistem yetkisi ele geçirme

Microsoft'la açık bir anlaşmazlığı olan araştırmacı Nightmare Eclipse, yerel kullanıcıların Sistem yetkisi kazanmasını sağlayan SignDrop adlı Windows sıfırıncı gün açığını paylaştı. Açık, CLFS hizmeti ile Windows Defender etkileşiminden kaynaklanıyor ve ekim 2025'te eklenen bir güvenlik önleminin tersine kullanılmasıyla çalışıyor. Araştırmacı Will Dormann açığın belirli Windows 11 26H2 kurulumlarında yeniden üretilebildiğini doğruladı.

11 görüntülenme
Microsoft 1.259 açığı yamaladı, NTLMv2 hash'lerini sızdırabilecek istismar edilen Outlook açığı da dahil
⭐ 80

Microsoft 1.259 açığı yamaladı, NTLMv2 hash'lerini sızdırabilecek istismar edilen Outlook açığı da dahil

Microsoft Salı günü 1.259 güvenlik açığı için yama yayınlayarak üst üste ikinci ayda bin barajını aştı. Yamalar arasında aktif olarak istismar edilen ve NTLMv2 kimlik bilgilerini açığa çıkarabilen bir Outlook açığı bulunuyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı açığı Bilinen İstismar Edilen Açıklar kataloğuna ekledi.

23 görüntülenme
Railway, çalınan müşteri AI anahtarlarının 740 bin dolarlık yetkisiz kullanım ücreti doğurduğunu açıkladı
⭐ 75

Railway, çalınan müşteri AI anahtarlarının 740 bin dolarlık yetkisiz kullanım ücreti doğurduğunu açıkladı

Platform hizmeti sağlayıcısı Railway, ekim ayında yaşanan ihlal sonucu müşterilerin sakladığı AI sağlayıcı anahtarlarının çalındığını ve bunun tahmini 740 bin dolarlık yetkisiz harcama yarattığını duyurdu. Şirket, iade yapılmayan ücretleri kendisinin karşılayacağını belirtirken ihlalin derleme sisteminden başladığını ve yaklaşık 100 bin çalışma alanını etkileyebileceğini açıkladı.

25 görüntülenme
Cisco BroadWorks ve Openwave açıkları yamalarına rağmen aktif olarak istismar ediliyor
⭐ 75

Cisco BroadWorks ve Openwave açıkları yamalarına rağmen aktif olarak istismar ediliyor

ABD Siber Güvenlik Ajansı CISA, Cisco BroadWorks ve Openwave Messaging Webtop Media Transcoder'daki iki güvenlik açığını aktif istismar kanıtıyla Bilinen İstismar Edilen Kırılganlıklar kataloğuna ekledi. CVE-2026-20320 ve CVE-2026-111793 kodlu zafiyetler için yamalar sırasıyla Ağustos ve Ekim 2026'da yayınlanmıştı. Federal sivil kurumlara yamaların 24 Kasım 2026'ya kadar uygulanması önerildi.

24 görüntülenme
Kasım Patch Salısı: CVE'lerin Taştığı Bir Bolluk
⭐ 80

Kasım Patch Salısı: CVE'lerin Taştığı Bir Bolluk

Microsoft Kasım ayı Patch Salısı'nda 1.093 güvenlik açığını kapattı, bunların 63'ü kritik seviyede ve aktif olarak istismar edilen bir Outlook sıfırıncı gün açığı bulunuyor. Exchange, SharePoint, Windows Search ve LDAP'ta kritik uzaktan kod çalıştırma açıkları öncelik listesinin başında yer alıyor. Uzmanlar internete açık sistemlerin hızla güncellenmesi gerektiğini vurguluyor.

24 görüntülenme
Microsoft yaklaşık 1.100 güvenlik açığını kapattı
⭐ 78

Microsoft yaklaşık 1.100 güvenlik açığını kapattı

Microsoft Kasım ayı Yama Salısı'nda Windows ve desteklenen yazılımlardaki yaklaşık 1.100 güvenlik açığını kapattı. Güncellemeler arasında Outlook'ta aktif olarak istismar edilen bir sıfırıncı gün açığı da bulunuyor. Apple, Google, Mozilla ve Adobe da bu hafta kritik açıklar için yama yayınladı.

26 görüntülenme
Yapay zekâlı sızma testi aracı Artex, hackerların yeni silahına dönüştü
⭐ 85

Yapay zekâlı sızma testi aracı Artex, hackerların yeni silahına dönüştü

Güvenlik uzmanları tarafından geliştirilen açık kaynaklı Artex çerçevesi, kötü niyetli aktörler tarafından saldırı hızını artırmak için kullanılmaya başlandı. Yapay zekâ desteği sayesinde karmaşık saldırıların çok daha kısa sürede ve düşük uzmanlıkla gerçekleştirildiği ortaya çıktı.

24 görüntülenme
F-Secure, yapay zekânın tüketicilere zarar verebileceği 26 yolu haritaladı
⭐ 75

F-Secure, yapay zekânın tüketicilere zarar verebileceği 26 yolu haritaladı

F-Secure, yapay zekâ sistemlerinde tüketicilere yönelik zararların nasıl yayıldığını gösteren bir taksonomi yayınladı. Araştırma, zararların 26 farklı biçimini, beş ilişki türünü ve 19 ara katmanı tanımlayıp 24 savunma noktası öneriyor. Çalışma, sorumluluğun sadece kullanıcıda değil üreticiler ve altyapı sağlayıcılarında da olduğunu vurguluyor.

23 görüntülenme
Git, özyinelemeli klonlarda zararlı depolara kod çalıştırma açığı için yama yayınladı
⭐ 80

Git, özyinelemeli klonlarda zararlı depolara kod çalıştırma açığı için yama yayınladı

Git projesinde özyinelemeli klonlama sırasında zararlı bir depodan kod çalıştırılmasına yol açan bir güvenlik açığı bulundu. Sorun CVE-2026-111760 olarak izleniyor ve Git 2.56.1 ile birlikte bir dizi eski sürüm için de düzeltmeler yayınlandı. GitHub, düzeltmeleri kendi hizmetlerine uyguladı ve kullanıcılara geçici önlemler önerdi.

23 görüntülenme
SGLang uzaktan kod çalıştırma açığı NEAR AI'yi ele geçirdi, 18 ajandan ve yaklaşık 100 kullanıcının verisi çalındı
⭐ 80

SGLang uzaktan kod çalıştırma açığı NEAR AI'yi ele geçirdi, 18 ajandan ve yaklaşık 100 kullanıcının verisi çalındı

Açık kaynaklı çıkarım motoru SGLang'deki uzaktan kod çalıştırma açığı geçen pazar NEAR AI'nın bir çıkarım sunucusuna sızdı. Saldırgan gizli modda işlenen istekleri görebildi ve şirket sistemlerinin daha derinlerine inerek veri aldı. Olayın ardından erişimler kapatıldı, oturumlar iptal edildi ve etkilenen kullanıcılarla iletişime geçildi.

24 görüntülenme
Xen Orchestra'da kritik kimlik doğrulama atlama açığı aktif olarak istismar ediliyor
⭐ 80

Xen Orchestra'da kritik kimlik doğrulama atlama açığı aktif olarak istismar ediliyor

Fransız yazılım şirketi Vates VMS, Xen Orchestra'da CVE tanımlayıcısı bulunmayan VSA-2026-062 kodlu kritik kimlik doğrulama atlama açığının aktif olarak istismar edildiğini açıkladı. Açık, özel hazırlanmış bir çerezle kimlik doğrulamanın bypass edilmesine ve yönetici ayrıcalıklarıyla kod çalıştırılmasına olanak tanıyor. Sorun Xen Orchestra 6.9.1 ve 6.10.0 ile xo-server 5.211.2 ve 5.213.1 sürümlerinde giderildi.

23 görüntülenme
Blind Eagle, Latin Amerika'da sahte mahkeme bildirimleriyle uzaktan erişim truva atı dağıtıyor
⭐ 75

Blind Eagle, Latin Amerika'da sahte mahkeme bildirimleriyle uzaktan erişim truva atı dağıtıyor

Blind Eagle kod adlı tehdit aktörü, Latin Amerika'daki kurumları hedef alan sahte yargı ve idari belge temalı kimlik avı kampanyasıyla yeniden aktif oldu. Kampanya HTML smuggling ve JavaScript yükleyici kullanarak AsyncRAT kökenli bir uzaktan erişim truva atı dağıtıyor. Zenox, 2026'nın son Ekim ile baş Kasım arasında yaklaşık 3.300 kötü amaçlı e-posta gözlemlediğini açıkladı.

16 görüntülenme
Uzaktan erişim şirketi N-able, sıfırıncı gün açıkları sonrası bulut hizmetini kapattı
⭐ 75

Uzaktan erişim şirketi N-able, sıfırıncı gün açıkları sonrası bulut hizmetini kapattı

Uzaktan erişim sağlayıcısı N-able, araştırmacı Ben Bales tarafından açıklanan onlarca sıfırıncı gün açığını gidermek için bulut tabanlı N-Central hizmetini kapattı. Şirket müşterilerden kendi kendine barındırılan kurulumlarını da devre dışı bırakmalarını istedi. Bales, açıkları Able2Shell adıyla duyurdu ve N-able’ın farklı bir üründe bildirdiği kusurları yamamadığını öne sürdü.

16 görüntülenme