

Forescout, ABD'deki su tesislerine yönelik son siber saldırılarda hedef alınan şehirlerde, internete açık 22 Rockwell Automation programlanabilir mantık denetleyicisi (PLC) tespit etti. Bunlardan 19'u aynı mobil operatör ağını kullanıyordu.
3 Ağustos'ta yapılan taramada, dünya genelinde 4.407 açıkta kalan Rockwell kontrol cihazı tespit edildi. Bunların 2.844'ü Amerika Birleşik Devletleri'nde bulunuyor. Forescout, bu cihazlardan herhangi birinin ele geçirildiğini doğrulayamadı. Bu rakam, açıkta kalan kontrol cihazlarını ifade ediyor, su tesislerini veya doğrulanmış kurbanları değil.
Forescout, kamuoyuna açıklanan etkilerin herhangi bir güvenlik açığı istismar edilmeden de gerçekleştirilebileceğini belirtti. Saldırganlar, halihazırda erişilebilir durumdaki kontrol cihazlarının IP adreslerini değiştirip şifre belirleyerek operatörlerin bağlı ekipmanlar üzerindeki görünürlüğünü ve bazı durumlarda kontrolünü kaybetmesine neden oldu.
Ne hükümet uyarıları ne de Forescout'un analizi, saldırganların hedeflerini nasıl bulduğunu, seçtiğini veya ilk erişimi nasıl sağladığını açıklamıyor.
FBI ve EPA'ya göre, en az yedi eyaletteki su ve atık su tesisleri 27 Temmuz'dan bu yana olay bildirdi. The Hacker News'in 6 Ağustos'ta tespit ettiğine göre, Forescout'un yazısı bu duyurunun en az 12 eyaleti doğruladığını belirtirken, FBI sayfası yedi eyaletten bahsediyor. Hiçbir kurum saldırı kampanyasının sorumluluğunu üstlenmedi.
Nihai sayı ne olursa olsun, savunmacılar kontrol cihazlarını genel internetten çıkararak hemen harekete geçebilir.
Forescout'a göre, 44818 numaralı bağlantı noktasında EtherNet/IP'nin açık olması, cihaz yapılandırmasına bağlı olarak bir saldırganın kontrol cihazını tanımlamasına veya ayarlarını değiştirmesine olanak tanıyan, kimlik doğrulaması gerektirmeyen bir yol oluşturuyor.
Forescout, ABD merkezli açıkta kalan kontrol cihazlarının %70'inden fazlasını büyük mobil operatör ağlarında buldu. FBI ve EPA, hücresel modemler için güçlü kimlik doğrulama, güncellemeler ve günlük kaydı ile özel APN, VPN veya benzer bir mimari aracılığıyla uzaktan erişimin izole edilmesini öneriyor.
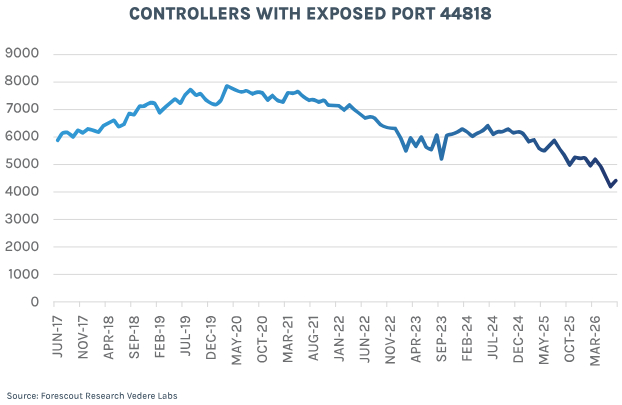
30 Temmuz tarihli bir Censys anlık görüntüsü, 4.148 açıkta kalan Rockwell/Allen-Bradley EtherNet/IP ana bilgisayarı buldu ve bunların %59'unu Verizon Business, AT&T Mobility ve T-Mobile USA oluşturuyordu. Censys ve Forescout anlık görüntülerinin her ikisi de 4.100 ana bilgisayarı aşıyor, ancak farklı platformlar, sorgular ve tarihler rakamları doğrudan karşılaştırılamaz hale getiriyor. Forescout'un tarihsel serisi, Haziran 2026'da 4.169 ile en düşük seviyeye ulaştı (Mart 2020'deki 7.814'ten %47 düşüş); 3 Ağustos anlık görüntüsü ise 4.407 idi.
Forescout'un sonuçlarının %50'sini MicroLogix 1400 cihazları, %8'ini ise MicroLogix 1100 cihazları oluşturdu. FBI ve EPA her iki aileyi de adlandırdı. Forescout, etkilenen şehirlerdeki 22 kontrol cihazından 19'unun CVE-2017-16740'a (Rockwell CVSS puanı: 8.6) karşı savunmasız bir ürün yazılımı çalıştırdığını söyledi.
Bu güvenlik açığı, MicroLogix 1400 Seri B ve C'nin 21.002 ve öncesi ürün yazılımı sürümlerini etkileyen bir Modbus TCP arabellek taşmasıdır; Rockwell bu sorunu 21.003 revizyonunda giderdi. İstismar için Modbus TCP'nin etkinleştirilmiş olması gerekiyor, ancak Forescout bunu bu ana bilgisayarlarda doğrulayamadı. Araştırmacılar, ürün yazılımı güncellemelerinin belirli hataları giderdiğini ancak "PLC'lerin doğrudan kamuya açık olmasını kabul edilebilir kılmadığını" yazdı.
Rockwell, MicroLogix 1100'ün üretimini 30 Nisan 2022'de durdurdu. SD1790 danışma belgesi, bir saldırgan tarafından belirlenen şifre nedeniyle kilitlenen operatörlere, bir MicroLogix 1400 veya 1100'ü fabrika ayarlarına sıfırlama ve bilinen iyi bir proje dosyasını yeniden indirme talimatı veriyor. Bu bildirim, bir kurtarma kılavuzu olduğu ve bir güvenlik açığı ifşası olmadığı için herhangi bir CVE taşımıyor.
Bu kurtarma yolu, kontrolör mantığının güncel bir çevrimdışı kopyasını gerektiriyor. FBI, en az bir kurbanın, birkaç tesiste merdiven mantığı farklılıkları tespit ettikten sonra değiştirilmiş PLC proje dosyaları bulduğunu söyledi. Ayrıca, benzer üçüncü taraf ağ kurulumlarının, saldırganların savunmasız yapılandırmaları paylaşan müşteriler arasında başarılı saldırıları tekrarlamasına izin verebileceği konusunda uyardı.



