Yüzlerce mağaza, soğutma sistemlerini çalıştıran güncel olmayan OT firmware'ini yönetmek için üçüncü tarafları işe aldığı için milyonlarca dolar kaybetti.
Bu hafta Fransa'daki yüzlerce market, soğutma sistemlerini manipüle eden siber saldırılar nedeniyle muhtemelen milyonlarca dolar kaybetti.
Pazartesi gecesi saldırganlar büyük Fransız market zincirlerindeki ticari soğutma sistemi kontrol cihazlarına sızdı. Buzdolaplarını, derin dondurucu ve soğuk hava depolarını ısıtıcıya çevirdiler, sıcaklıkları 50 derece Celsius'a yani 120 Fahrenheit'in üzerine çıkardılar, içerideki tüm gıdalar tamamen bozuldu ve bildirildiğine göre bazı küçük yangınlar bile çıktı. Tehdit aktörünün kimliği ve motivasyonları belirsiz.
Soğutma kontrol cihazları marketlerin buzdolabı sıcaklıklarını uzaktan 7/24 ayarlamasına ve izlemesine olanak tanır. Dolayısıyla mağaza sahiplerinin bir şeylerin yanlış gittiğini fark etmesi ya da manuel olarak keşfetmesi gerekirdi. Bunun olmasını engellemek için Fransız kaynakları saldırganların hedeflenen sistemlerin buz çözme döngülerini uzattığını bildiriyor; dondurucular biriken kırağı ve buzları kasıtlı olarak eritir ve ısınma rutin bakım gibi görünüyordu.
Şirketlerin kendi raporlarına göre saldırılar aynı gecede 400'den fazla gıda ve perakende mağazasını etkiledi. Fransız siber güvenlik şirketi Sekoia'nın bir analisti Reuters'a İspanya, Portekiz, Polonya, Almanya ve Belçika'nın da etkilendiğini söyledi.
Alsace bölgesindeki sadece iki süpermarket BBC'ye göre toplam 270.000 euro yani yaklaşık 300.000 ABD doları zarar bildirdi. Bu iki vaka bir göstergeyse, 400 mağaza için kayıplar çok çok milyonlarca euroya ulaşabilir.
En kötüsü uzmanlar saldırının standart siber hijyenle neredeyse kesinlikle önlenebileceğini vurguluyor.
Buzdolaplarının Yanmasına Ne Yol Açtı?
İlk raporlar pazartesi saldırısının Danimarkalı üretici Danfoss'un soğutma kontrol cihazlarına dayandığını öne sürdü. Danfoss'un web sitesine göre şirketin süpermarket ve gıda perakende kontrol çözümlerinde dünya çapında 50.000'den fazla kurulumu bulunuyor.
9 Ağustos'ta Claroty'nin Team82'sinden siber güvenlik araştırmacıları Danfoss'un AK-SM 800A platformunda üç güvenlik açığı açıkladı. CVE-2025-41450, CVE-2025-41451 ve CVE-2025-41452 olarak tanımlanan sorunlar saldırganların kurumsal soğutma filolarına karşı uzaktan kod çalıştırmasına RCE veya hizmet reddine DoS yapmasına izin veriyordu. Danfoss açıkları yamaladı ancak sistemlerini kendilerinin güncellemesi için müşterilere güvendi.
Reuters'a yaptığı açıklamada Danfoss suçu güncel olmayan firmware çalıştıran müşterilere yükledi ve "desteklenen sistemleri en son firmware ile güncel tutmaları ve eski sistemleri güncel nesil çözümlere geçirmeleri konusunda müşterilere uzun süredir tavsiyede bulunduğunu" yazdı.
Orijinal ekipman üreticisi OEM soğutma haber yayını Cooling Post'a daha fazla bilgi verdi. Etkilenen ünitelerin "çoğunluğunun" AK-SM 800 veya daha eski AK-SC355'i çalıştırdığını söyledi. Her iki sistem de çoktan yaşam sonu oldu: ilki 2021'de, ikincisi 2016'da.
Salı gününe kadar Fransa'nın ulusal CERT'i CERT-FR saldırılarda Dixell ve ana şirketi Copeland'dan gelen "XWEB" adlı başka bir soğutma kontrol cihazı platformunun da yer aldığını tespit etti. Hangi güvenlik açıklarının veya firmware sürümlerinin suçlu olabileceğini belirtmedi, ancak dolaylı kanıtlar artık tehdit aktörlerinin Team82'nin araştırmasından yararlandığını gösteriyor. Danfoss'u etkileyen güvenlik açıklarını açıkladıkları aynı günde aynı araştırmacılar XWEB Pro'yu etkileyen 23 açık açıkladı, bunların 21'i yüksek şiddetliydi.
Marketlere Buzdolabı Saldırıları Hakkında Uyarı Yapılmıştı
26 Ağustos'ta ABD askeri tesislerinden benzer tuhaf raporların bir koleksiyonu sızmaya başladı.
Soğutma üniteleri ölüyordu. Bu durumun yaşandığı her üste insanlar muhtemelen garip bir elektrik sorunu ile uğraştıklarını düşündüler. Ama sonra daha fazla istasyon aynı şeyi bildirdi.
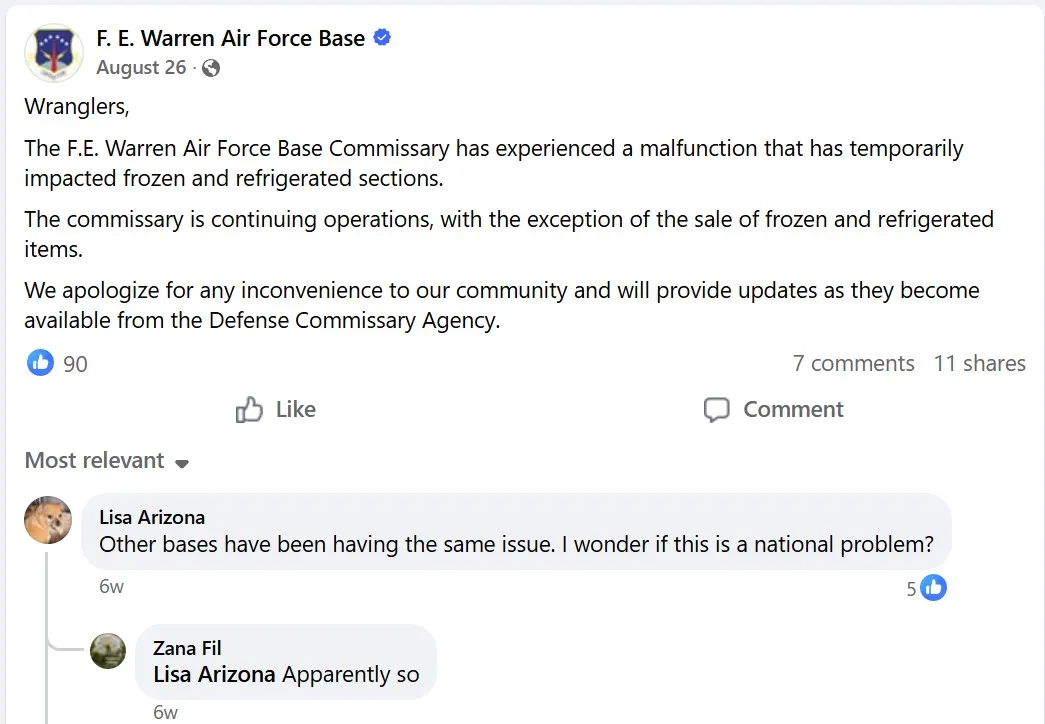
Sosyal medyada bu tuhaf raporlara rastlayan bağımsız bir gazeteci çılgın bir tahminde bulundu. M. Elizabeth Substack'te yazdı: "Bu çılgınca geliyor bile bile bununla devam etmeni istiyorum, bence komiserlik dondurucularının hacklenmiş olma ihtimali sıfır değil."
Bugüne kadar ABD ordusu en az 14 ayrı Hava Kuvvetleri üssü, Donanma tesisi ve Ordu karakolunda komiserliklerde yaşanan kesintilere kimin ya da neyin neden olduğunu doğrulamadı. Saldırıların Danfoss'un güvenlik açığı açıklamalarından sadece iki hafta sonra gerçekleşmesi bir tesadüf olabilirdi.
Bu ekstra tesadüfi olurdu çünkü Savunma Komiserlik Ajansı DeCA yani Savunma Bakanlığı'nın askeri komiserliklerden sorumlu merkezi ajansı geçmişte Danfoss teknolojileriyle çalıştığını açıkça belirtmişti. Örneğin haziran 2022'den komiserlik yüklenicileri için bir şablon teknik spesifikasyonda DeCA, Danfoss AK-SM 800A'yı bireysel kontrol üniteleri için "tasarım temeli" olarak referans gösterdi.
Her Yerdeki Marketlere Dikkat
Kendi deneyiminde Xona Systems CEO'su Bill Moore şöyle hatırlıyor: "Birçok perakende mağazası, ancak üretim tesisleri, enerji santralleri, petrol ve gaz sahaları da dahil olmak üzere her yerde, en büyük sorun organizasyonların kendi ağlarını oldukça iyi segmente etmesi. Ancak OT söz konusu olduğunda tüm bu OEM'ler ve üçüncü tarafların erişime ihtiyacı var. Ve organizasyonlar buna gerçekten dikkat etmemiş."
Birçok satıcıya ve OEM'e sistemlerine erişim vererek organizasyonlar kendilerini uzaktan saldırılara açık hale getiriyor. "Ve bu bağlantıların çoğunda gerçekten görünürlük ya da yönetişim yok. Bunun büyük bir yüzdede doğru olduğunu söyleyebilirim, yarıdan fazla belki daha fazla her yerde. Tüm OEM'lerin kendi haline bırakmasına izin veriyorlar ama üçüncü taraf bağlantılarını birçok hackerin ele geçirdiğini gördük," diye yakınıyor.
CNBC'ye gönderdiği e-postada Intermarché ve Netto'nun ana şirketi Les Mousquetaires saldırının bazı mağazalarındaki soğutma sistemlerinden sorumlu bir hizmet sağlayıcısı üzerinden gerçekleştiğini açıkladı.
Waterfall Security Solutions'ın endüstriyel güvenlik başkan yardımcısı Andrew Ginter diyor ki: "Özetle: ekipmanınızı İnternet'ten çıkarın." Bu hafta Shodan aramaları binlerce İnternet'e açık Danfoss sistemi ortaya çıkardı, örneğin Fransa'da tek başına yaklaşık 1.500 adet.
Mükemmel bir dünyada Ginter'e göre organizasyonlar kontrol sistemlerini donanımsal olarak zorunlu uzaktan erişimin arkasına korur, "ama bu cihazlar ile İnternet arasında mütevazı bir güvenlik duvarı bile yardımcı olur."
Temel güvenlik duvarları için organizasyonlara şunları tavsiye ediyor:
"Tümünü reddet" kuralı koyun
Sadece belirli IP adreslerinden bağlantıya izin verin
Bu bağlantılara parola ve iki faktörlü kimlik doğrulama uygulayın
Güvenlik duvarını otomatik güncelleyin, unutmayın diye
Tüketici sınıfı değil ticari sınıf veya endüstriyel sınıf cihaz kullanın; birçok tüketici sınıfı cihaz güncelleme sağlamaz ya da hiç güncellemiyor
Son olarak ekliyor: "Güvenlik duvarını kesinlikle her dört yılda bir değiştirin. Neden mi? İnternet'e açık cihazlarımız varsa, on kez dokuzunda güvenlik ekibimiz yok ve güvenlik duvarlarımızın desteğinin bittiğini ve otomatik güncellemelerin durduğunu fark etmeyeceğiz."
"Büyük demir kritik altyapı veya ağır sanayi için en temel önlemler yeterli değil ama hacktivistlerin dondurucularınıza girmesini engellemek için çok yol kateder," diye sonuçlandırıyor Ginter. "Eşyalarınızı İnternet'ten çıkarın. Acil bir şekilde yapın."