Yetkililer Binance hackinden elde edilen gelirlerden 2,7 milyar dolardan fazlasını dondurdu; ayrı FaceStealer dolandırıcılığı ise son 18 ayda 400 milyon dolardan fazla çaldı.
ABD Adalet Bakanlığı Perşembe günü yaptığı açıklamada, Binance'ten çalınan 6,3 milyar dolarlık kripto paranın 1,2 milyar dolarından fazlasını ele geçirmek veya kısıtlamak için mahkemeden yetki aldığını duyurdu.
Yetki, 29 Ekim'deki saldırının ardından ABD makamları ve özel sektör ortaklarının dondurduğu 2,7 milyar doların üzerindeki çalıntı varlığın bir kısmını kapsıyor. Bakanlık, ek fonların kurtarılması için çalışmaların sürdüğünü belirtti.
FBI, siber uyarısında Binance hackini Kuzey Kore'nin TraderTraitor grubuna bağladı. Kuzey Kore lideri Kim Jong Un'un kız kardeşi Kim Yo Jong ise ülkesinin karıştığını yalanladı.
Binance, etkilenen varlıkları kendi kaynaklarıyla karşıladığını ve Perşembe günü X'te paylaştığı yeni kanıt-rezerv görüntüsünde müşteri varlıkları için en az bire bir teminat bulunduğunu açıkladı.
DOJ, Kasım 2025'te APT38 olarak bilinen Kuzey Koreli hackerlarla bağlantılı yaklaşık 15 milyon dolarlık kripto parayı hedef alan ayrı bir yaptırım eylemi duyurmuştu.
FBI, FaceStealer'ın derin sahte video aramaları konusunda uyarıyor
Ayrı bir olayda ABD makamları, son 18 ayda 400 milyon dolardan fazla kripto para çalan Kuzey Koreli sosyal mühendislik kampanyası FaceStealer'da kullanılan bulut altyapısını ele geçirdi. Açıklamayı DOJ yaptı.
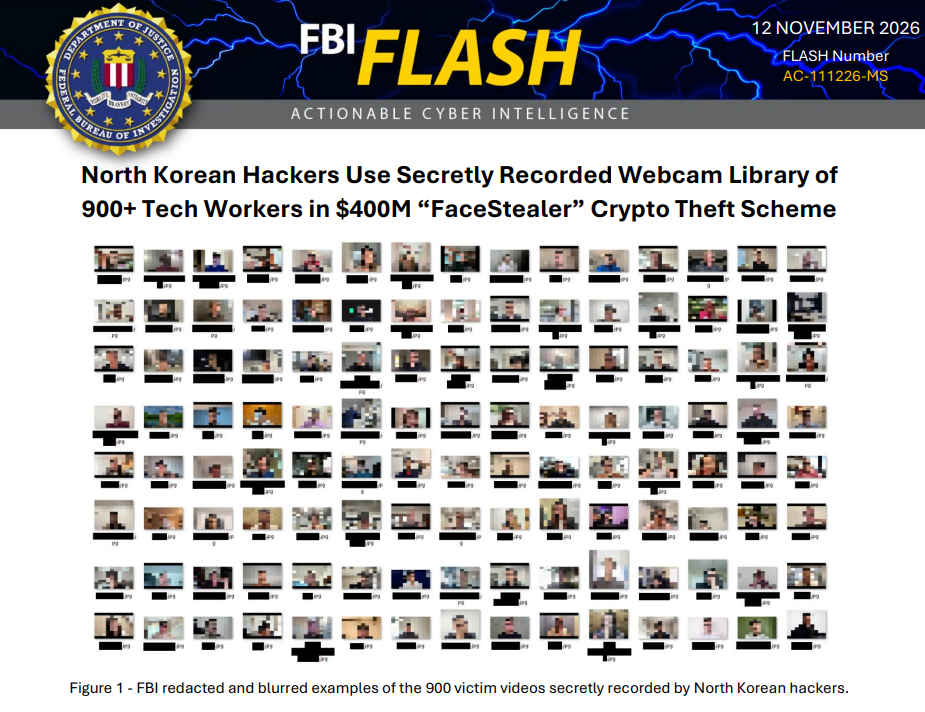
Hackerlar, hedeflerin güvenini kazanmak için önceki mağdurların gizlice kaydedilmiş görüntülerini ve tanınmış kripto figürlerinin yapay zekâ ile üretilmiş derin sahte videolarını video aramalarında kullandı. DOJ'a göre sahte teknik düzeltmelerle mağdurları kötü amaçlı yazılım yüklemeye kandırdılar.
Kampanya özellikle kripto ve Web3'te çalışan kişileri hedef aldı. Hackerlar ayrıca cihazlarına ve yazılım deposu hesaplarına erişmek için açık kaynaklı yazılım geliştiricilerini ve bakımcılarını giderek daha fazla hedef aldı.
FBI, federal bir arama emriyle FaceStealer mağdurlarına ait 900'den fazla webcam videosuna el koydu. Büro, şemaya karşı korunma yolları ve bir ihlal sonrası yapılması gerekenler hakkında kamuoyuna bir uyarı ve rehber yayımladı.
DOJ, FaceStealer'ın arkasındaki hackerların kamuoyunda Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff ve Stardust Chollima gibi çeşitli isimlerle bilindiğini söyledi.