
Siber güvenlik araştırmacıları, INC ve The Gentlemen fidye yazılımı gruplarının ortaklarına ait yapay zekâ destekli bir sızma ekosistemi keşfetti.
Operasyonun merkezinde Phantom olarak adlandırılan "Autonomous Red Team Kill Chain Framework" yer alıyor. Tehdit aktörünün Rusça konuşan olduğu değerlendiriliyor ve aktör hem sızma ve veri şantajı operatörü hem de fidye yazılımı ekosistemindeki farklı ortakları destekleyen bir altyapı sağlayıcısı olarak faaliyet gösteriyor.
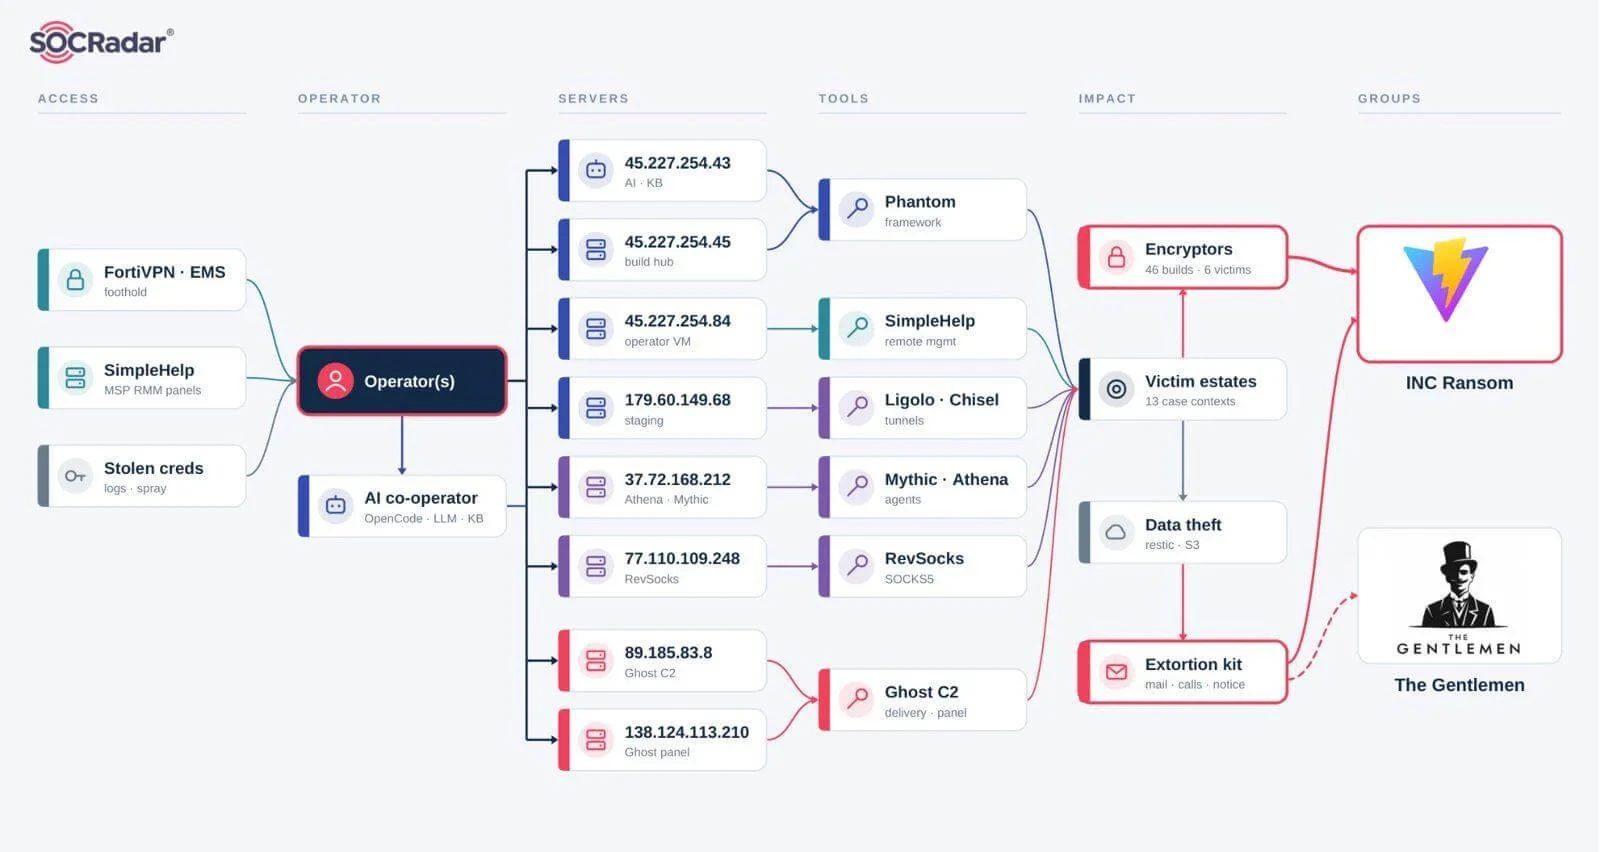
SOCRadar'a göre operatörler FortiClient EMS, SimpleHelp, cPanel ve VPN geçitleri dahil kenar ve uzaktan erişim sistemlerini büyük ölçekte istismar etti. Kurbanları, çalınan kimlik bilgilerini ve kampanya ilerlemesini takip etmek için yapay zekâ yönetimli bilgi tabanlarını kullandılar.
Kampanyayı tanımlayan dikkat çekici özellik "AI-executed, human-approved" olarak tanımlanan çalışma yapısı. İnsan operatörü kurban özelinde bir istem sağlıyor ve her adımı inceliyor, sızmalar ise OpenCode üzerinden OpenRouter barındırılan ticari modellerle yürütülüyor.
45.227.254[.]43 adresindeki açığa çıkan dizinin incelenmesi, 8.257 mesajın 133 oturumda kaydedildiğini gösterdi. Modeller istemleri yerine getirmeyi reddederse, operatörün talepleri basitçe model değiştirmek yerine yetkili bir kırmızı takım değerlendirmesi olarak yeniden yazdığı tespit edildi.
İlk erişim, büyük ölçekte genel ağa açık kenar cihazlarının istismar edilmesiyle sağlanıyor. Ardından saldırganlar yatay hareket ediyor, kalıcılık sağlıyor, veri sızdırıyor ve fidye yazılımı dağıtımına doğru ilerliyor. Operatör kayıtları saldırılarda aşağıdaki açıkların istismar edildiğini gösteriyor.
CVE-2024-57727 (SimpleHelp path traversal) (Aktif olarak istismar ediliyor)
CVE-2026-35616 (Fortinet FortiClient kimlik doğrulama atlama) (Aktif olarak istismar ediliyor)
CVE-2026-41940 (cPanel/WHM kimlik doğrulama atlama) (Aktif olarak istismar ediliyor)
CVE-2026-15409 (SonicWall SMA 1000 SSRF) (Hedefleme için hazırlanmış, doğrulanmış sızma yok)
CVE-2026-63030 (WordPress wp2shell) (Geliştirildi)
CVE-2026-42208 (LiteLLM SQL enjeksiyonu) (Geliştirildi veya referans verildi)
CVE-2026-9082 (Drupal SQL enjeksiyonu) (Geliştirildi veya referans verildi)
SOCRadar'a göre içeriye girdikten sonra operatörler tekrar eden bir yaşam döngüsü izledi: etki alanını numaralandırdı, mümkün olduğunda etki alanı yöneticisine yükseldi, stealer araçlarıyla kimlik bilgilerini topladı, finans, insan kaynakları, hukuk ve yönetici dosyalarını önceliklendirdi ve bunları ters SOCKS tünelleri üzerinden topladı.
"Kimlik bilgisi yeniden kullanımı ana kuvvet çarpanıydı; bir durumda tek bir yeniden kullanılan parola VPN, sunucular, RMM, yedekleme ve güvenlik yönetim platformlarının tamamını bir anda açtı. Güvenlik ürünleri BYOVD katili ve yükleyici düzeyinde kaçınma ile etkisiz hale getirildi, ancak operatörlerin kendi günlükleri kurumsal EDR'lere karşı karışık sonuçlar kaydetti."
Tehdit aktörünü hedeflerine ulaştırmada çeşitli bir araç seti destekliyor. Bu set özel çerçeveler, değiştirilmiş açık kaynak araçları ve derlenmiş ikili dosyaları içeriyor.
Phantom, OpenCode üzerinden canlı operasyonlarda dağıtılan ve dış bir sunucuyla iletişim kurarak görevleri alan, komutları çalıştıran ve çıktıları döndüren bir ajan kullanan yapay zekâ destekli saldırgan güvenlik ve penetrasyon testi çerçevesidir. Tanımlama, ikili tersine mühendislik, açık araştırma, steganografi, telemetri değerlendirmesi ve EDR parmak izi tespiti dahil olmak üzere 18 beceri modülünü destekler.
WormGPT-MCP, yapay zekâ sistemini keşiften şantaja kadar uzanan işlevleri kapsayan 32 farklı modüle bağlayan 32 Model Context Protocol (MCP) sunucusundan oluşan bir settir.
Ghost C2, Cloudflare, Telegram veya DNS üzerinden uzaktan bir sunucuyla iletişim kuran ve görevleri yürüten, tehlikeye atılmış uç noktalarda kalıcı beaconları sürdüren üç nesil polimorfik implant koleksiyonudur.
RevSocks, kurban ağlarının içinde pivot yapmak ve veriyi sızdırma için hazırlamak amacıyla kullanılan bir ters SOCKS5 çerçevesidir.
Diğer araçlar arasında QuickLine adında Cloudflare ön uçlu bir Mythic ajanı, Zemana sürücüsü "zam64.sys"ü kötüye kullanan ve BYOVD saldırısının bir parçası olan Quick Heal/Seqrite EDR katili ve rks3 ve BackupAgent gibi sızdırma programları bulunuyor.
Dozlarca yapay zekâ tarafından yazılmış şantaj kaydının analizi, tehdit aktörlerinin veri merkezli bir yaklaşım benimsediğini gösteriyor. Bu yaklaşımda çalınan finansal veriler incelenerek kurbanın banka veya sigortacıya başvurmadan ödeyebileceği tutar belirleniyor, ardından maskelenmiş kanıt örnekleri gönderiliyor ve komut dosyası tabanlı vishing aramaları ile müşterilere, ortaklara ve düzenleyicilere bildirim tehdidiyle baskı artırılıyor.
Çalınan veriler nihayetinde kurban 24-72 saatlik süre içinde ödeme yapmazsa veri sızdırma sitesinde yayınlanıyor. Bu arada bu fidye taleplerinin nihai sonuçları bilinmiyor çünkü hiçbir kripto para cüzdanı veya ödeme kaydı ele geçirilemedi.
Operasyon tarafından hedef alındığı tahmin edilen toplam 62 kuruluş bulunuyor ve bunların dördü INC ve The Gentlemen fidye yazılımı için veri sızdırma sitelerinde listelenmiş durumda. Hedeflerin yüzde 50'den fazlasını ABD oluşturuyor. Saldırılar öncelikle endüstriyel, imalat ve enerji sektörlerini hedef aldı, ardından sağlık ve ilaç kuruluşları geldi.
SOCRadar'a göre açığa çıkan altyapı boyunca aktörler FortiClient EMS geçitleri, Ivanti/Citrix/SonicWall/OpenVPN geçitleri, SimpleHelp uzaktan yönetim sunucuları ve cPanel barındırma kontrolleri başta olmak üzere açık internet hizmetlerinin yaygın istismarına girişti.
"Eş zamanlı olarak Phantom çerçevesi üzerinden operasyonları koordine ettiler, ağ pivotu için RevSocks ters SOCKS proxy'leri kurdular, Ghost C2 varyantlarını dağıttılar ve kurban telemetrisi, tehlikeye atılmış kimlik bilgileri ve aktif kampanya durumlarını titizlikle kaydetmek için yapay zekâ yönetimli bilgi tabanlarını kullandılar."


