
Microsoft’u taklit eden büyük ölçekli bir dolandırıcılık operasyonu, Rus bir kuruluşun işlettiği kötü amaçlı bir trafik dağıtım sistemi kullanıyor ve binlerce Cloudflare bağlantısını kötüye kullanıyor.
Teknik destek dolandırıcılıkları günümüzde adeta sıradanlaştı, ancak araştırmacılar uzun süredir faaliyet gösteren bir operasyona içeriden bakma fırsatı buldu ve siber suçluların Microsoft BT personeli gibi görünmek için meşru araç ve altyapıyı nasıl kullandığını gördü.
Infoblox’un yakın tarihli raporunda, 2017’den beri siber suçlular tarafından kullanılan ve web trafiğini istenen hedeflere yönlendiren kötü amaçlı bir araç olan Help TDS trafik dağıtım sistemi detaylandırıldı. TDS’ler, dijital reklam ortakları olan bağlı kuruluşlar için trafik yönetimi aracı olarak tasarlandı; bölge, işletim sistemi, cihaz gibi kriterlere göre web trafiğini filtreleyip reklamlara yönlendirmek için kullanılıyordu.
Geçtiğimiz on yıldan uzun sürede pek çok tehdit aktörü ticari TDS platformlarını kötüye kullandı ve karanlık ağda pazarlanan kendi yeraltı sürümlerini geliştirdi. Bu araçlar, malvertising kampanyaları, fidye yazılımı saldırıları ve diğer tehditlerde kötü niyetli hedeflere yönlendirmek için kullanılıyor; aynı zamanda antimalware koruması ve kum havuzları olan sistemler de filtreleniyor.
Help TDS durumunda kurbanlar, birçok benzeri gibi sahte güvenlik uyarılarıyla kullanıcıları bir destek numarasını aramaya korkutan bir teknik destek dolandırıcılığı operasyonuna yönlendiriliyor. Çağrı merkezini Microsoft çalışanları değil tehdit aktörleri işletiyor ve amaçları kurbanları sistemlerine uzaktan masaüstü araçları kurmaya ikna etmek.
Infoblox araştırmacıları yazdı: "Bu basit bir kredi kartı dolandırıcılığı değil; uzaktan erişim, yaşam-üzerinde-karar malware operasyonları. İçeri girdikten sonra tehdit aktörü kurbanı tekrar tekrar sömürebilir."
Help TDS’yi incelerken Infoblox araştırmacıları platformun bağlı kuruluş paneline doğrudan erişim sağladı. Bu erişim hem kökenine dair ipuçları verdi hem de Microsoft odaklı teknik destek dolandırıcılıklarının nasıl işlediğini gösterdi.
Help TDS teknik destek dolandırıcılığının içi
Infoblox’a göre Help TDS, bir düzineden fazla bağlı kuruluş için yönlendirme karar altyapısı olarak çalışıyor; burada bağlı kuruluşlar meşru reklam ortakları değil, dolandırıcılık operasyonları ve siber suç grupları. Help TDS’de bu bağlı kuruluşlardan bazıları Balada Injector ve DollyWay malware operasyonları gibi bilinen tehditler.
Infoblox araştırmacıları geçen yıl boyunca Help TDS’yi inceledi ve platformun Rusça reklam ağı Hotejka tarafından işletildiğini belirledi. Infoblox, Help TDS’nin bu erişimi kaldırmasını engellemek için bağlı kuruluş paneline nasıl ulaştığını açıklamayı reddetti, ancak Dark Reading’e şirketin yayımladığı raporda yer almayan ek ekran görüntüleri ve kanıtlar sağladı. Hotejka bağlı kuruluş panelinin ekran görüntüleri, akıllı bağlantılar ve yönlendirme teklifleri, kampanya gösterimleri ve izleme panoları gibi diğer reklam ağlarının panolarında görülen tanıdık özellikleri gösteriyor.
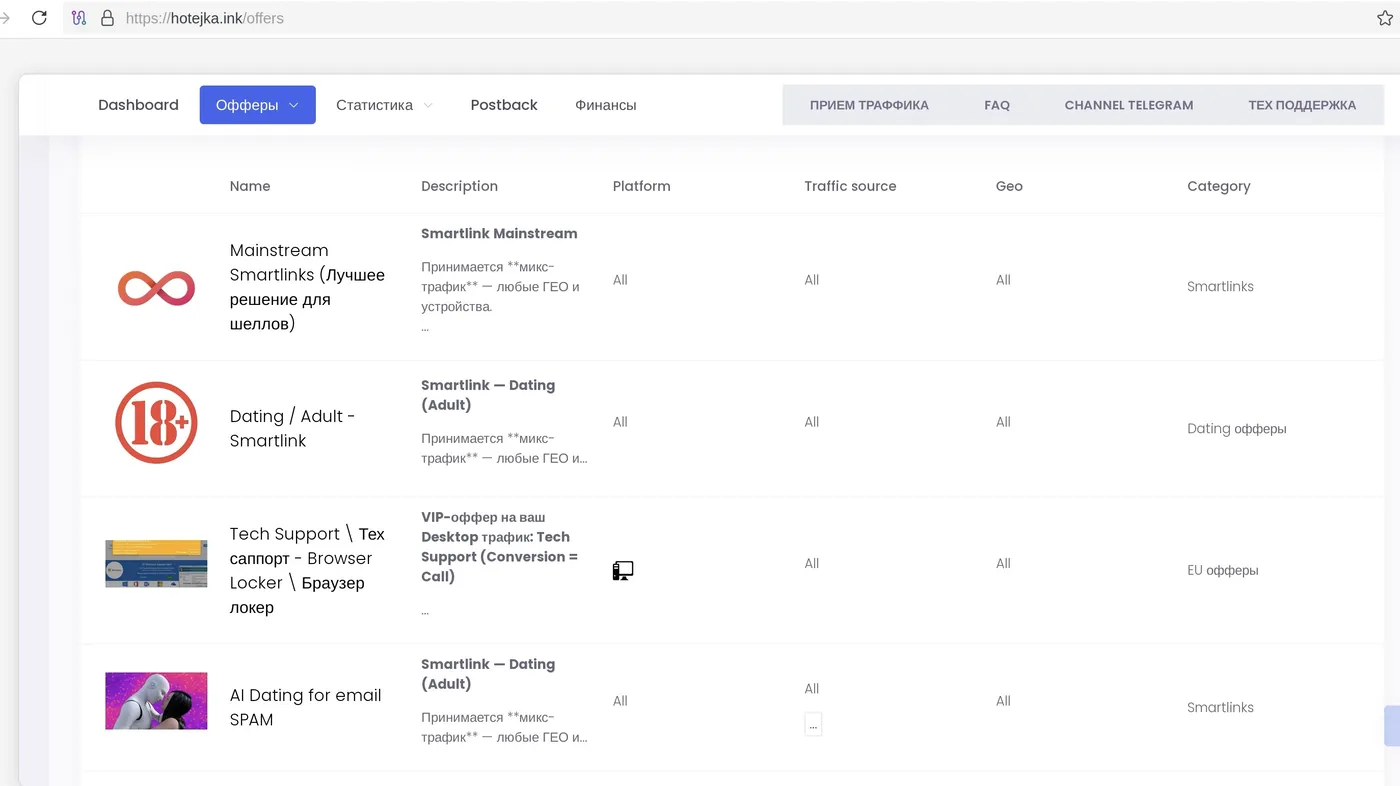
Hotejka’nın bağlı kuruluş paneli teknik destek dolandırıcılığı kampanyalarına doğrudan bağlantılar içeriyor. Kaynak: Infoblox
Araştırmacılar ayrıca panelin GoDaddy araştırmacıları tarafından daha önce belgelenen Microsoft temalı teknik destek dolandırıcılığına ve kötü amaçlı bir WordPress eklentisine doğrudan bağlantılar içerdiğini buldu. Kısacası Hotejka’nın herhangi bir "bağlı kuruluşu" tipik bir reklam ortağı seçebileceği gibi ana akım akıllı bağlantıları seçebileceği gibi teknik destek dolandırıcılığını da bir kampanya olarak seçebiliyordu.
DollyWay operatörü gibi bir tehdit aktörü, ele geçirilmiş WordPress trafiği için varış noktası olarak teknik destek dolandırıcılığını seçtiğinde, habersiz kullanıcılar Help TDS üzerinden filtreleniyor. Her olası kurban parmak izi alınıyor ve teknik destek dolandırıcılığına ya da daha fazla para kazanma için başka bir bağlı kuruluş platformuna yönlendiriliyor.
Teknik destek dolandırıcılığı başlatıldığında kullanıcının PC’sine sistemini yeniden başlatacak gerekli bir güncelleme için bir Windows bildirimi geliyor. Kullanıcı hemen ya da daha sonra yeniden başlatmayı seçse de ekran yanıp sönüyor ve başka bir Windows hata mesajı görünüyor, ardından Microsoft Windows Güvenlik Merkezi’nden sahte bir uyarı geliyor. Uyarı cihaz erişiminin engellendiğini belirtiyor ve sesli anlatım kullanıcıları sistemlerini yeniden başlatmamaları ve listelenen telefon numarasını arayarak Microsoft teknik destek personeline ulaşmaları konusunda uyarıyor.
Çağrı merkezi oyunları
Infoblox’un araştırması Help TDS operasyonunun teknik yönlerini belirlemenin ötesine geçti. Infoblox’ta tehdit istihbaratından sorumlu başkan yardımcısı Renée Burton, dolandırıcılık Windows güvenlik uyarısında listelenen telefon numaralarından birini aradı ve kendisini Microsoft teknik destek çalışanı olduğunu iddia eden bir kişiye yönlendirildi. Kişi yoğun bir çağrı merkezinde çalışıyormuş gibi seslendi.
Infoblox görüşmeyi kaydetti ve yayımladı. Görüşme sırasında tehdit aktörü Burton’a destek için ücretlendirilmeyeceğini defalarca temin etti. Birkaç soru sorduktan sonra sahte destek çalışanı ona Windows sisteminden çıkış yapmak için ctrl-alt-delete kullanmasını, ardından tekrar giriş yapmasını söyledi. Ardından Başlat penceresini açıp ultraviewer[.]net adresine gitmesini önerdi; bu adres PC’ler için ücretsiz bir uzaktan masaüstü uygulamasının ana sayfası.
13 dakikalık görüşme sırasında Burton birkaç kez beklemeye alındı. Araştırmacılar bunun tehdit aktörlerinin ek tarama ve profil oluşturma yapması için yapıldığını düşünüyor. Görüşme, uzaktan erişim aracını indirme gerekliliğini sorguladıktan sonra aniden sona erdi; Burton’ın kazara bağlantı kesilmesi ya da sahte destek çalışanının şüphelenip görüşmeyi sonlandırmasının net olmadığını söyledi.
"Çağrı merkezlerini oldukça iyi kontrol ediyorlar," diyor Burton ve Infoblox’un dolandırıcılık operasyonuyla yeniden temas kuramadığını ekliyor. "Belirli saatlerde aramanız gerekiyor ve IP’leri ve cihazları kontrol ediyorlar."
Burton, Help TDS operasyonunun diğer teknik destek dolandırıcılıklarından ayıran üç özelliği olduğunu söylüyor. İlki, tarayıcı kilitleme bileşeni çok etkili ve klavye erişimini tamamen devre dışı bırakıyor; sesli anlatım talimatları ise "buna büyük bir sosyal mühendislik bileşeni katıyor."
İkincisi, Help TDS Telegram kanalı komut ve kontrol geçişlerinde kullanılıyor ve raporda belirtildiği üzere son altı ayda C2 etki alanı setleri her beş dakikada bir hızla değişiyor. Burton, bunun sistemlerini ayakta tutmada çok etkili olduğunu düşünüyor; çünkü kötü amaçlı etkinliği izlemeyi ve engellemeyi çok zorlaştırıyor.
Son olarak Burton, Help TDS bağlı kuruluş modelinin benzersiz olduğunu ve teknik destek dolandırıcılığına önemli ölçek sağladığını söylüyor. "Bu kişiler web sitesi kötü amaçlı yazılım sektöründeki büyük isimlerin bağlı kuruluşlarına sahip," diyor.
Help TDS Cloudflare ve Keitaro üzerinde çalışıyor
Help TDS dolandırıcılık operasyonunun kilit bileşenlerinden biri Nisan ayından bu yana altyapı için "ücretsiz, tek kullanımlık" Cloudflare Pages sitelerini kötüye kullanması. Hacim önemli ölçüde yüksek.
Rapor şöyle diyor: "Tehdit aktörü günde yüzlerce yeni sayfa oluşturuyor. Altı aylık bir dönemde 20.000’den fazla böyle alan tespit ettik." "Ek olarak 10.000 sayfa, görünüşe göre ek kimlik avı veya yem operasyonlarında oluşturuldu."
Infoblox araştırmacıları Hotejka’nın yaklaşık günde 300 yeni Cloudflare Pages sitesi oluşturmak için birkaç farklı alan oluşturma algoritması kullandığını kaydetti. Infoblox, Help TDS’nin bu yıl başında Cloudflare Pages’e taşındığında şirketin tek bir günde bulut müşterilerinin yüzde 4’ünün Help TDS’ye maruz kaldığını gördüğünü belirtti. "Bu sayılar büyük görünmeyebilir, ancak Help TDS’nin genellikle bağlı kuruluşlar aracılığıyla web sitelerini tehlikeye atarak, ayrıca malvertising, sosyal medya ve spam dağıtımı yoluyla geniş bir kuruluş yelpazesine ulaşabildiğini gösteriyor," rapor belirtiyor.
Infoblox araştırmacıları algoritmaları tersine mühendislik yaptı ve artık Hotejka’nın yeni Cloudflare Pages sitelerini Help TDS tarafından kullanılmadan yaklaşık yedi gün önce tespit edebiliyor. Ancak izleme ve belgeleme için hâlâ önemli zorluklar var. "C2 çok hızlı değişiyor ve her beş dakikada bir yeni bir C2 var. Ve çok sayıda Cloudflare hesabı kullanıyor gibi görünüyor," diyor Burton, benzer kampanyalarda tipik olarak bir ya da iki hesap kullanılırken, kötüye kullanılan Cloudflare hesaplarının "çılgın çeşitliliğinin" tipik olmadığını ekliyor.
Bir diğer zorlayıcı yön ise Help TDS’nin neredeyse on yıl önce ilk kez dağıtıldığı aynı Keitaro sunucusunda hâlâ çalışıyor olması. Keitaro, platformu tehdit aktörleri tarafından sıkça kötüye kullanıldığı için güvenlik ve kötüye kullanım önleme çabaları hakkında soru işaretleri yaratan ticari bir TDS firması.
Keitaro ve ana şirketi Apliteni bu yıl başında Infoblox’taki araştırmacılarla iş birliği yaparak platformun kötüye kullanımını engellemeye çalıştı, ancak Keitaro sunucusunun desteklenen bir TDS yazılımı sürümü mü yoksa lisans kontrolü olmayan kırılmış ya da eski bir sürüm mü olduğu net değil. Burton bunun ikincisi olduğunu düşünüyor, ancak sunucu Cloudflare hizmetlerinin arkasında olduğu için araştırmacılar bunu doğrulayamıyor ve altyapının tam doğasını belirleyemiyor.
Burton, Infoblox’un son alanlardan bazılarını Cloudflare’e bildirdiğini ve operasyonun teknik örneklerini sağladığını, şirketin bunları incelediğini söyledi.
