İngiliz perakendecisine yönelik saldırı, tek bir kimliğin ele geçirilmesinin kurumsal ağda çok daha derin bir sızmaya yol açabileceğini gösteriyor.
Bu hafta ASOS'a sızan saldırganlar, müşteriyle yüz yüze çalışan pazarlama ve bildirim platformlarında ciddi bir güvenlik açığını ortaya çıkardı.
6 Ekim'de "Xuanye Group" adını kullanan bir tehdit aktörü, milyarlarca dolarlık İngiliz perakendecisi ASOS'u ele geçirdiğini duyurdu. Grup, şirketin yaklaşık 17 milyon müşterisine ait geniş bir kişisel tanımlayıcı bilgi yığını çaldığını iddia etti. ASOS'un 2 bin 800 çalışanı bulunurken, tehdit aktörünün saldırıyı büyütüp sonunda birden fazla derin kurumsal sistemi ele geçirmesi için tek bir çalışanın giriş bilgilerine erişmesi yeterli oldu. Bu sistemlerden biri, saldırganların ASOS mobil uygulama kullanıcılarının tamamına mesaj göndermesine olanak tanıdı.
"Akıllı ve dikkatli insanlarda bile güvenilen bir kontağı taklit ederek çalışanın giriş bilgisini elde etmek her zaman işe yarar" diyor Check Point Software'ın baş teknoloji sorumlusu ofisindeki güvenlik mimarı Aaron Rose. Siber Güvenlik Farkındalık Ayı 2026 ruhuna uygun olarak, "Bu yılki tema önerim, tek bir çalınan giriş bilgisinin bir kişiye ne kadar yol açabileceğine bakmak."
ASOS Sızması
Dark Reading ile paylaşılan Check Point tehdit istihbaratı brifingine göre, ASOS'un bu haftaki sızması, saldırganların muhtemelen kimlik bilgisi doldurma yöntemiyle yaklaşık 140 bin kişinin kişisel tanımlayıcı bilgisi, sosyal medya ve kısmi ödeme verilerini ele geçirdiği temmuz ayındaki ASOS US'teki ayrı siber olayla ilgisiz görünüyor.
Şirketin yayınlandığı sırada müşterilere yaptığı son güncellemeye göre, yetkisiz bir taraf yakın zamanda bir çalışanın güvenilen kontağını taklit etti ve bu yolla hedeflenen çalışanın giriş bilgilerini bir şekilde elde etti. Xuanye Group daha sonra bu hesaptan sağlanan erişimi kullanarak şirketin üçüncü taraf platformları hakkında bilgi edindi.
Bu platformlardan biri şirketin mobil uygulama bildirim sistemiydi. Xuanye, Salı günü yıkımının ardından sahneye çıkarak tuhaf mesajını doğrudan kurbanının müşterilerine ulaştırdığında sızmayı büyük bir şıklıkla duyurdu:
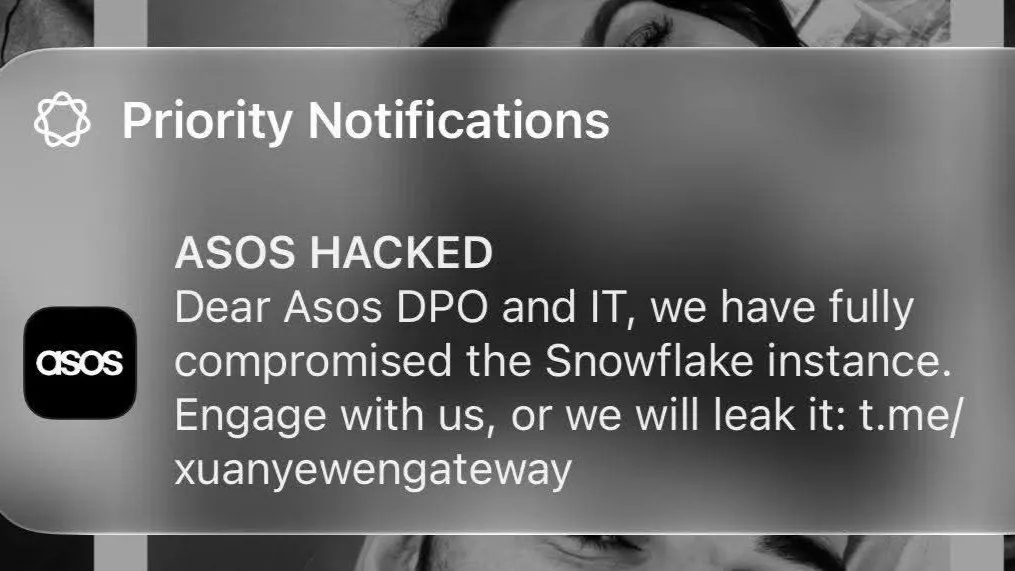
Saldırganların tek bir çalışanın hesabı ile şirket uygulamasının üzerinde kral gibi güce ulaşması arasındaki kesin yolu henüz doğrulanmadı. Ele geçirilen bir push bildiriminden birinde Xuanye, "[ASOS] Snowflake örneğini tamamen ele geçirdiğini" iddia etti.
BBC muhabirleriyle yaptığı görüşmede saldırganlar, müşteri verilerine erişmek için "Simon AI" adını kullandıklarını belirtti; Simon AI, Snowflake AI Data Cloud gibi bulut veri platformlarının içinde çalışmak üzere tasarlanmış bir ajan pazarlama platformu. Ne ASOS ne de bağımsız araştırmacılar bu detayı doğrulayabildi. ASOS, saldırganların isimlere, "iletişim bilgilerine" ve "kişisel olmayan hesapla ilgili bilgilere" ulaştığını kabul etti. BBC, ele geçirilen veriler arasında adresler, telefon numaraları, e-postalar, doğum tarihleri, müşteri kimlik numaraları ve müşterilerin ASOS arama geçmişlerinin bulunduğunu tespit etti.
Telegram'da tehdit aktörü, müşteri ödeme bilgilerinin risk altında olmadığını ve "etkilenen kuruluşların uygulamasının kullanılmasının güvenli olduğunu, olayın müşteri bilgilerini içerdiğini, bilgilerin kendi sunucusunda güvende olduğunu ve belirlenmiş bir süre boyunca dokunulmayacağını" belirtti. The Telegraph'a verdiği bilgide bu sürenin iki hafta olacağını söyledi.
Grup, Telegram kanalındaki takip gönderisinde dilini şaka yollu kullanarak, "Siber güvenlik ortamında olay açıklama konusundaki mevcut duruma bakıldığında, bu olayla ilgili cömert açıklığımız için bize teşekkür edebilirsiniz" diye ekledi.
Pazarlama SaaS'ı: Güvenlik Açığı
Bildirim ve pazarlama sistemleri gösterdikleri ilgiden daha hassastır. Elbette büyük miktarda hassas müşteri verisi barındırabilirler. Ve Xuanye'nin dramatik şekilde gösterdiği gibi, saldırganların şirket markası altında müşterilerle doğrudan iletişim kurmasına izin verebilirler.
Yine de şirketler, güvenlik tartışmalarında daha sık gündeme gelen ağırbaşlı dahili sistemlere kıyasla bu müşteri odaklı platformları korumada oldukça rahat davranabiliyor.
"Bunu oldukça sık görüyorum" diyor Rose. "Pazarlama ve bildirim platformları genellikle iş tarafı tarafından satın alınıp işletildiği için güvenlik, kurulurken odada her zaman bulunmuyor ve yakından izlenen sistemler listesine nadiren giriyorlar. Girişler de geniş oluyor, tek bir hesap tüm müşteri tabanına mesaj gönderebiliyor ve birisi herkese bir anda gönderdiğinde genellikle ikinci bir onay ya da uyarı olmuyor."
Saldırgan ödeme sistemlerine yaklaşamasalar bile bu araçlarla ciddi aksaklıklara neden olabilirler.
"Müşterileri bir kimlik avı sayfasına yönlendirebilirler ya da burada gördüğümüz gibi şirketi kendi müşterilerinin önünde baskı altına alabilirler ve her şey insanlar güvendiği bir göndericiden gelir" diyor Rose. "Bunun ASOS'a özgü olduğunu düşünmüyorum ve çoğu şirket bakmaya kalkışsa aynı şeyi bulacağını tahmin ederim."
Takip saldırıları riski nedeniyle Check Point, müşterilerin en azından kısa bir süre ASOS'tan gelen her mesajı ciddi şekilde şüpheyle karşılaması konusunda uyarıyor.
Arctic Wolf'ta karşı taraf operasyonları direktörü Justin Moore, asıl noktanın "Kuruluşların müşteri iletişim platformlarını kritik güvenlik altyapılarının bir parçası olarak ele almaya başlaması gerektiği" olduğunu söylüyor.
"Çoğu kuruluş ödeme sistemlerini, üretim ortamlarını ve hassas veriler içeren veritabanlarını korumaya önemli ölçüde dikkat ayırma eğiliminde. Saldırganlar giderek müşteri odaklı platformların güven açısından daha niteliksel bir değere sahip olduğunu fark ediyor" diye savunuyor.
Siber Güvenlik Farkındalık Ayı İçin Bir Mesel
Hızlı moda maliyet kısmanın temelidir: ucuz ve sentetik malzemeler kullanmadan ve işgücünü düşük ücretli ülkelere dış kaynak vermeden 40 dolara resmi elbise satamazsınız. Aynı anlayış siber güvenlik söz konusu olduğunda pek yardımcı olmuyor; bu yılki Siber Güvenlik Farkındalık Ayı önerilerindeki şifre hijyeni, çok faktörlü kimlik doğrulama ve kimlik avı korumaları gibi teknolojilere, personele ve temel süreçlere yapılan önemli ve proaktif yatırımlar uzun vadede büyük ölçüde karşılığını verse de kısa vadede yalnızca maliyet getiriyor.
Sızmasının kamuoyuna açıklanmasının gerçekleştiği gün ASOS hisseleri yüzde 13'e kadar geriledi, ardından birkaç gün içinde yaklaşık yarı yarıya toparlandı. "ASOS hisselerinin raporların ortaya çıkmasının ardından dakikalar içinde neredeyse yüzde 5 düşmesi, siber güvenliğin artık ticari performans ve kurumsal itibar ile ayrılmaz şekilde bağlantılı olduğunun bir hatırlatıcısı" diyor Check Point'in İngiltere ve İrlanda için kurumsal ve stratejik satış başkanı Charlotte Wilson. "Şirket ne olduğunu kamuya açık şekilde netleştirmeden önce bile yatırımcılar potansiyel sonuçları fiyatlamaya başlamıştı."
"Bu gelişmeyi izleyen her diğer işletme için keskin bir ders var" diye ekliyor. "Kuruluşlar saldırganların iletişim girişimini ele geçirmeye hazır olmalı, çünkü suçlular kendi sistemleriniz aracılığıyla müşterilerinize seslenebildiğinde ticari etki hemen hemen derhal başlayabilir."