Birleşik Arap Emirlikleri ve Suudi Arabistan Krallığı, 2026 yılının ilk yarısında Körfez bölgesinde kaydedilen siber saldırıların yüzde 50'sini tek başına karşıladı.
Orta Doğu'da siber saldırılarda artış sürüyor. Bölgedeki askeri çatışmanın genişlemesine odaklanılmasına rağmen finansal motivasyonlu tehditlerde de belirgin bir yükseliş görülüyor.
Tehdit istihbarat şirketi Positive Technologies'e göre açık kaynak yöntemleriyle tespit edilen saldırıların yaklaşık üçte ikisini yüzde 67'sini Birleşik Arap Emirlikleri, İran ve Suudi Arabistan oluşturdu. Açık kaynak taraması, Dark Web forumları ve tehdit aktörlerinin Telegram kanallarındaki saldırı bilgilerini inceliyor. BAE ve Suudi Arabistan kamu ve özel sektörde dijital dönüşümü agresif şekilde sürdürdüğü için saldırı yüzeyi genişledi ve siber suçlular için daha fazla hedef oluştu. Öte yandan İran'ın medya kuruluşları ve telekom altyapısı saldırılarda sıkça tercih edilen hedefler. Bu değerlendirmeyi Positive Technologies'te kıdemli analist Darya Lavrova yaptı.
Lavrova, "Yoğunlaşan çatışma dönemleri genellikle hacktivistlerin ve politik olarak bağlantılı grupların etkisiyle siber olayların en çok arttığı dönemler oluyor" dedi. "Buna karşın finansal motivasyonlu siber suçlular da çeşitli altyapıları aktif şekilde hedefliyor" diye ekledi.
Positive Technologies, saldırganların sık kullandığı Dark Web forumları, Telegram kanalları ve web sitelerinin deface edilmesi, kötü amaçlı yazılım faaliyetleri ile dağıtık hizmet reddi (DDoS) saldırılarını takip eden çeşitli toplayıcılar üzerinden elde edilen açık kaynak istihbaratını (OSINT) kullandı. Lavrova'ya göre itibar kaybı endişesi nedeniyle siber saldırıların büyük çoğunluğu bildirilmeden kalıyor.
Positive Technologies'in açık kaynak istihbaratına dayalı analizi, diğer şirketlerin sunduğu bilgilerle uyumlu. Siber güvenlik firması Check Point Software Technologies'in verilerine göre BAE ve Suudi Arabistan'daki kuruluşlar son altı ayda haftada yaklaşık 2 bin 700 saldırıya maruz kaldı. Küresel ölçekte tipik bir kuruluş haftada yaklaşık 2 bin 300 saldırı görüyor.
Check Point'te veri araştırma grubu yöneticisi Omer Dembinsky'ye göre en popüler saldırı türü bilgi ifşası açıklarını kullanan istismarlar oldu ve etkilenen kuruluşların yüzde 62'sini etkiledi. Dembinsky, "Dikkat çeken nokta faaliyetlerin çeşitliliği" dedi. "Bilgi ifşası öne çıkan açık istismar türü olurken uzaktan kod çalıştırma ve kimlik doğrulama atlama da yoğun şekilde görüldü."
Bölgedeki kuruluşlar küresel ortalamalara kıyasla fidye yazılımı, botnet ve bilgi çalan kötü amaçlı yazılım oranlarının daha yüksek olduğunu şirket verileri gösteriyor.
Farklı Ülkeler, Farklı Saldırgan Karışımı
ABD, İsrail ve İran arasındaki çatışma birçok siber saldırıyı tetiklemeye devam ederken Positive Technologies raporuna göre dağıtık hizmet reddi (DDoS) saldırılarının oranı "belirgin şekilde azaldı". Bölgenin iki en güçlü ekonomisi olan BAE ve Suudi Arabistan yaklaşık yarısı kadar saldırıyı üzerine çekti; BAE yüzde 35, Suudi Arabistan yüzde 15 pay aldı.
Rapora göre hükümet hedefleri tüm saldırıların yüzde 27'sinden fazlasını gördü, sektörler arası saldırılar ise neredeyse aynı oranda yüzde 23 gerçekleşti. Açıkların istismarı en popüler ilk erişim vektörü haline geldi ve tüm siber saldırıların yüzde 38'ini oluşturdu. Saldırıların yüzde 58'inden fazlası iş kesintisine yol açtı.
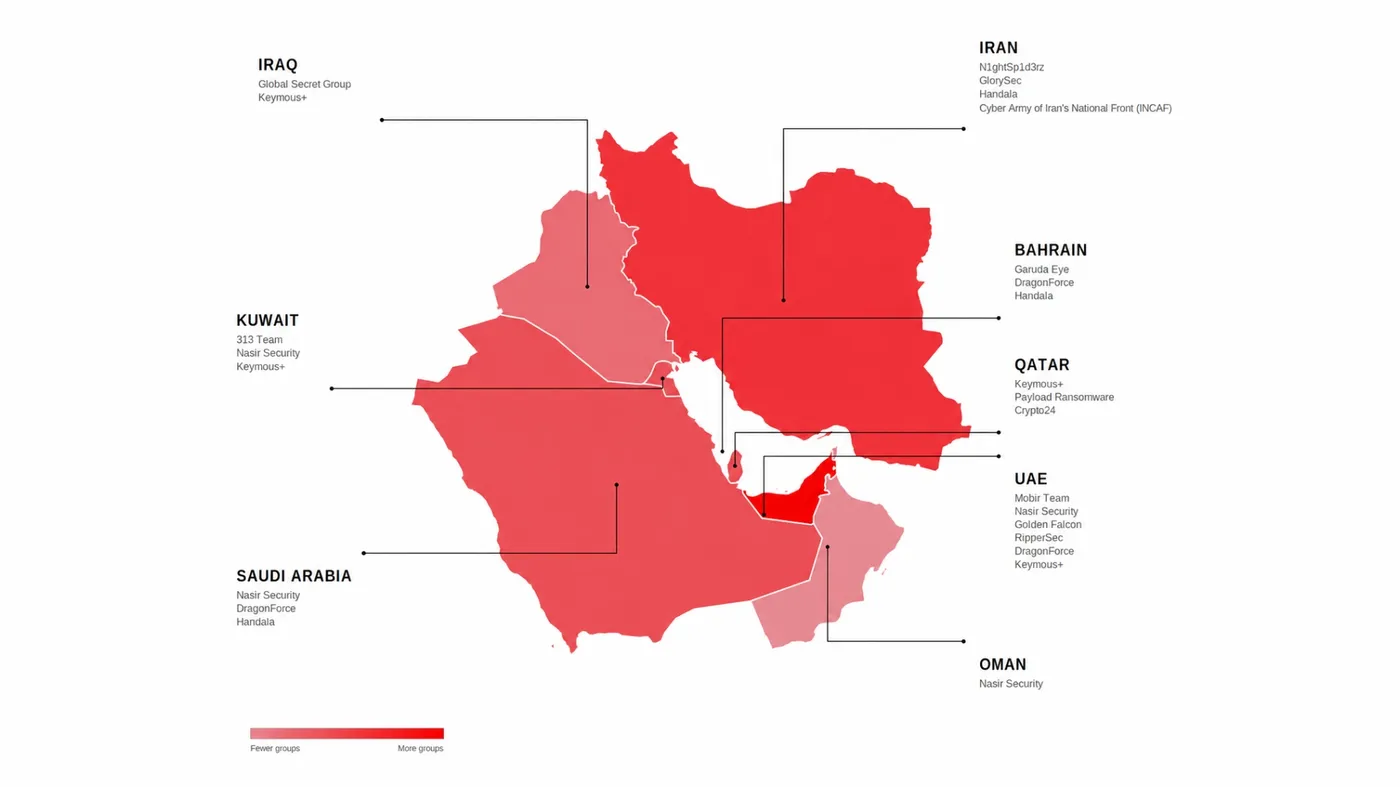
Körfez bölgesindeki çeşitli ülkeleri hedef alan bazı tehdit gruplarını gösteren bir ısı haritası. KAYNAK: Positive Technologies
Buna bağlı olarak Positive Technologies'e göre yüksek görünürlüklü siber saldırılar daha zor tespit edilen sızmalara yerini bıraktı.
"DDoS ve web sitesi deface gibi yüksek görünürlüklü ve teknik olarak basit siber saldırılar, karmaşık ve hedefli siber saldırıların yerini aldı" denildi raporda. "Bu gelişmiş tehditler kritik altyapının gizlice sızdırılmasına, kalıcılığın sağlanmasına ve veri toplamaya odaklanıyor."
Tel Aviv merkezli egemen yapay zeka firması Dream Group'un kurucusu ve CEO'su Shalev Hulio'ya göre belirli ülkelerin hedeflenmesini yalnızca gayri safi yurt içi hasıla açıklayamıyor.
Hulio, "Bir suçlu ödeme kapasitesine göre hedef seçebilir; bir istihbarat servisi orada alınan kararlarla ilgilenebilir" dedi. "Bazı aktörler için diğer kuruluşların ona ne kadar bağımlı olduğu önem taşır."
Ayrıca BAE ve Suudi Arabistan yapay zeka altyapılarını kurarken Hulio'ya göre güvenilir bir siber güvenlik stratejisi için yapay zekayı mümkün olan en hızlı şekilde devreye almaları gerekiyor.
Yapay Zeka Orta Doğu'daki Tehdit Manzarasını Değiştiriyor
Taiwan'a yönelik neredeyse otonom saldırının işaretlerini tespit eden Dream, şirketlerin otonom saldırıların gerçek olmasının 2028'e kadar zamanları olduğunu düşünmüştü. Hulio'ya göre söz konusu saldırı ve otonom kum havuzu ihlallerinin artması bu yeteneğin şimdiden mevcut olduğunu gösteriyor. Orta Doğu'nun altyapı ve devlet kurumlarını hedef alan aynı otonom yeteneğe hazırlanması gerektiğini uyarıyor.
Hulio, "Bir saldırı her adımda daha sofistike olmak zorunda değil, daha tehlikeli hale gelebilir" dedi. "Savunucunun araştırması ve müdahalesinden daha hızlı ilerleyebiliyorsa bu tek başına dengeyi değiştirir."
Kamu ve özel sektörlerin saldırı yüzeylerini azaltmaya ve eski sistemlerden ve Nesnelerin İnterneti (IoT) cihazlarından uzaklaşmaya odaklanması gerekiyor. Lavrova'ya göre yapay zeka destekli saldırganlar neredeyse tüm saldırı yüzeyini test edecek ve endüstriyel otomasyonda yaygın IoT kullanımı nedeniyle tüm sektörde ek risk oluşturan eski altyapıdaki açıkları bulacak.
Lavrova, "Yapay zekanın açık tabanlı saldırılarda gerçek bir etkisi var" dedi. "Yapay zeka araçları kaynak kodunu hızla tarayarak zayıflıkları tespit edebilir, ağları haritalayabilir ve hatta çalışan kötü amaçlı kod üretebilir. Bu araçları asistan olarak kullanan siber suçlular yeni açıklar için istismarları daha önce olduğundan çok daha hızlı geliştirebiliyor."