
BambooToken Zararlı Yazılımı MQTT Kullanarak Windows ve Linux Sistemlerini Kontrol Ediyor
Ravie Lakshmanan, 15 Eyl 2026
Siber güvenlik araştırmacıları, Windows ve Linux sistemlerini kontrol etmek için iletişim kanalı olarak Message Queueing Telemetry Transport (MQTT) protokolünü kullanan çok platformlu bir kampanyanın ayrıntılarını açıkladı.
Yeni ortaya çıkan ve BambooToken kod adını taşıyan zararlı yazılım ailesinin en az Şubat 2023’ten beri aktif olduğu değerlendiriliyor ve Asya ile Güney Amerika’daki kuruluşları hedefleyen saldırılarda kullanıldığı görülüyor. Zararlı yazılım ile bağlantılı aktivite Temmuz 2026’ya kadar tespit edildi.
Lumen Black Lotus Labs, daha önce belgelenmemiş olan zararlı yazılımı 2026 yılının başlarında VirusTotal’da keşfettiğini söyledi. Eldeki kanıtlar, şimdiye kadar fark edilmeden kalmayı başarmış yetenekli bir tehdit aktörüne işaret ediyor. BambooToken’ın dağıtımında kullanılan ilk erişim vektörü hâlâ belirlenemedi.
“Aktör, hedef makineler içerisine ajan yüklemek için Tendyron’un ‘OnKey’ yazılımını kullandı” dedi Black Lotus Labs, The Hacker News ile paylaştığı raporda. “Tendyron, kullanıcı kimliklerini doğrulamak için yüksek güvenlikli ortamlarda kullanılan donanım tabanlı tokenlar üretiyor. Web sitesinde Çin’in finans ve hükümet sektörleri başta olmak üzere müşteriler listeleniyor.”
Tendyron OnKey, çevrimiçi bankacılık ve finansal işlemleri korumak için tasarlanmış ikinci nesil Kamu Anahtarı Altyapısı (PKI) USB güvenlik tokenı ve kimlik doğrulama cihazıdır. Tendyron web sitesinde dolaşımda 190 milyon token bulunduğunu iddia ediyor.
Etkinlikle bağlantılı olarak ne Tendyron’un kod imzalama sertifikası ne de derleme ortamı tehlikeye girmiş olsa da, operatörlerin saldırıyı muhtemelen programın yüklü olduğu hedef ağlarda tetiklemek için DLL sideloading’e açık bir ikili dosyaya güvendiği düşünülüyor.
Buna ek olarak, BambooToken örneklerinin çoğu VirusTotal platformuna Çin IP adres alanından yüklenmiş. Bu durum, Çin içinde ve komşu ülkelerdeki kullanıcıları hedefleyen bir veri toplama kampanyasına işaret ediyor.
Uzak komuta ve kontrol (C2) için hafif, yayın-abone ağı protokolü olan MQTT’nin kullanılması yeni bir olgu değil. Ocak 2023’e kadar uzanan geçmişte, Mustang Panda olarak bilinen Çin kökenli ulus-devlet siber saldırı grubu, IoT mesajlaşma protokolünü tehlikeye atılmış ana bilgisayarlarda komut almak ve çalıştırmak için kullanan MQsTTang adlı arka kapıyı kullanıyordu.
MQsTTang’ın dışında bugüne kadar MQTT kullanan yalnızca bir avuç kampanya görüldü.
Çeşitli mesajlaşma ve sosyal medya uygulamalarından hassas veri toplayabilen ve hedeflerine ulaşmak için HTTPS veya MQTT üzerinden C2 kullanabilen Tizi adlı bir Android zararlı yazılımı.
Teslimat ve kargo temalı e-posta mesajlarıyla dağıtılan ve Bamboo Spider adlı siber suç grubuna atfedilen WailingCrab (aka WikiLoader) adlı bir zararlı yazılım yükleyici.
İsrail ve ABD’deki IoT ve SCADA sistemlerini hedefleyen IOCONTROL (aka OrpaCrab) adlı bir operasyonel teknoloji (OT) zararlı yazılımı.
BambooToken ajanının erken sürümleri, .DAT dosyasından C2 sunucusunu çıkararak çalışıyor ya da dosya bulunamazsa sabit kodlu sunucuya dönüyor. Bu adım tamamlandığında zararlı yazılım sistem ayrıntılarını topluyor ve C2 sunucusu “chat5188[.]tk” adresine iletiyor. Yanıt olarak sunucu eklenti yükleme, tüm eklentileri durdurma, zararlı yazılımın çalışmasını sonlandırma ve C2 sunucusundan bağlantıyı kesme komutları veriyor.
Sonraki sürümlerde zararlı yazılım, Tendyron OnKeySrv programı tarafından kullanılan kötü niyetli bir DLL sürümünü (“OnKeyToken_KEB.dll”) sideload ediyor, ana bilgisayarı numaralandırıyor ve MQTT üzerinden C2 kullanan bir komut döngüsüne giriyor. Aralık 2025 itibarıyla BambooToken kapsamını MQTT’ye güvenmeye devam ederken Linux ana bilgisayarlarını da hedef alacak şekilde genişletti.
“BambooToken’ın ilk sürümü bir PowerShell betiğiyle başlatıldı” dedi Lumen Technologies Black Lotus Labs’tan bilgi güvenliği mühendisi Ryan English, The Hacker News’e. “PowerShell betiği ‘stager’ olarak çalışıp bellek ayırıyor ve ardından kötü amaçlı dosyayı çalıştırıyordu. Sideloading’in daha az EDR alarmı tetikleyeceğini değerlendiriyoruz, bu yüzden kampanya geliştikçe tehdit aktörünün TTP’leri de gelişti.”
BambooToken, ana bilgisayar hakkında kapsamlı bilgi toplamak ve Windows için Windows Management Instrumentation (WMI) çerçevesini kullanarak makinede yüklü antivirüs ürünlerinin ayrıntılarını toplayıp C2 sunucusu “api80.c2iznja[.]com” adresine dışa aktaran bir antivirüs eklentisi sunmak üzere donatıldı.
“Kullanılan alan adları altyapıları için Cloudflare’i vekil olarak kullanıyor” dedi Black Lotus Labs. “2025 kampanyasıyla ilişkili bir alan adı yakın zamanda Cloudflare Radar’da ilk 500.000 alan adına girdi. Daha eski alan adı, 2024’teki operasyonların zirvesinde ilk 1 milyon içinde yer aldı; bu da bu aktivite kümesi için kampanyalar boyunca yaygın enfeksiyon olduğunu gösteriyor.”
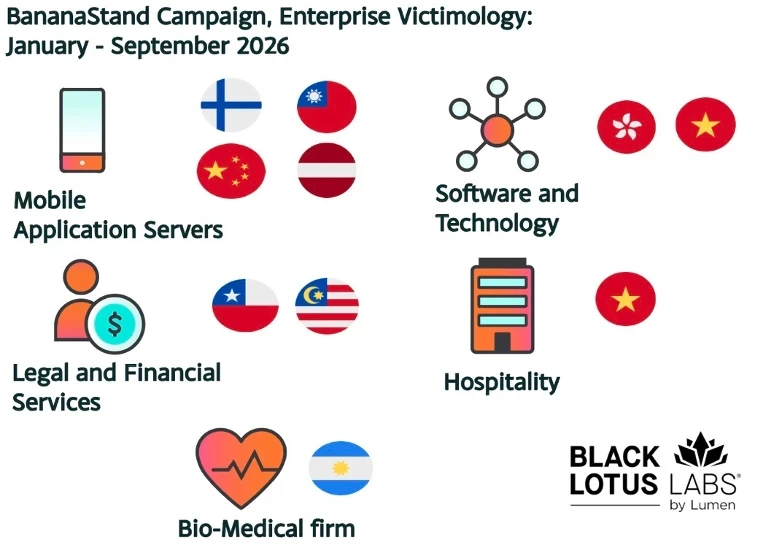
Lumen’in tehdit araştırması birimi ayrıca Singapur, Kamboçya ve Vietnam’a coğrafi olarak konumlandırılmış IP adreslerinin aktif C2 düğümlerinden biriyle iletişim kurduğunu tespit etti. Bu IP adresleri MikroTik ve DrayTek yönlendiricilere karşılık geliyor. Buna ek olarak Asya ve Güney Amerika’da bir düzine tehlikeye atılmış kuruluş tespit edildi.
Tehlikeye atılmış sunucuların büyük çoğunluğu mobil uygulamalara ait; ayrıca Hong Kong’daki bir GitLab sunucusu ve taşınabilir bir yaşam tarzı yönetim cihazı geliştiren Vietnamlı bir şirket de bulunuyor. Diğer hedefler arasında Vietnam’daki bir otel, Arjantin’de bir biyomedikal şirketi, Şili’de bir hukuk firması, Litvanya’da bir kripto para web sitesi ve Malezya’da bir finans kuruluşu yer alıyor.
Etkinliğin arkasında kimlerin olduğu bu aşamada bilinmiyor. Ancak DLL sideloading kullanımı ve bir Sanal Özel Sunucu (VPS)’den C2 düğümlerinden birine SoftEther VPN bağlantısı kurulması, Çin bağlantısını düşündürüyor.
Belirtilmeye değer bir diğer ilginç nokta, MQsTTang ve BambooToken’ın her ikisinin de 2023’ün başlarında aynı dönemde ortaya çıkması. İki tehdit aktivite kümesi arasında herhangi bir örtüşmeye dair kanıt olmasa da Lumen, tehdit aktörünün Mustang Panda’nın oyun kitabından bir sayfa alıp zararlı yazılımını gelecek sürümlerde MQTT desteğiyle güncelleme ihtimalinin bulunduğunu söyledi.
“MQTT’yi merkezi bir noktadan çok sayıda istemciyi kontrol etmek için kullanmak, Cloudflare üzerinden yönlendirme ile birleştiğinde, geleneksel olmayan bir iletişim yöntemiyle büyük ölçekli operasyonları mümkün kılıyor” diye sonuçlandırdı Lumen.
“Bu kampanyanın hedeflemesinin kapsamlı veri toplamayı desteklediğine inanıyoruz. Hücre ağlarına bağlı mobil uygulamalar ve akıllı saatler yaşam tarzı analizi sağlayabilir; finans kuruluşlarını hedeflemek işlem verilerini açığa çıkarabilir ve konaklama sistemlerine saldırmak seyahat geçmişi ve planlarını ortaya çıkarabilir.”



