Çin bağlantılı siber casusluk grubu Volt Typhoon, sıfırıncı gün istismarı ve stratejik erişim için kullanılan, şimdi bozulan gizli erişim ağı Silent Train'e bağlandı.
Lumen Technologies Black Lotus Labs'ın The Hacker News ile paylaştığı raporda belirtildiği üzere, 'Silent Train ilk olarak 2023 sonlarında tespit edildi. Döndürmeli olarak kullanılan, tehlikeye atılmış SOHO, IoT ve kurumsal altyapı zincirlerini kullanıyor.' 'Tespitten kaçınmak ve atıf yapmayı zorlaştırmak için anti-forenzik teknikler, bölümlendirilmiş operasyonlar ve operasyon sonrası temizlik uyguluyor.'
Ana amacı, güvenlik açığı istismarı, kimlik bilgisi erişimi, veri sızdırma ve mağdur ortamlarına sürekli erişimin sürdürülmesi gibi kritik saldırı aşamalarını kolaylaştırmak.
Aşağı akış müşterilerine ölçeklenebilir erişim sağlayabilecek, hassas ağlara veya stratejik programlara ulaşabilecek kuruluşları hedefledi.
Uç nokta yönetim platformları, ağ yönetim sistemleri, SD-WAN orkestratörleri ve kurumsal ortamlarda kritik rol oynayan kontrol düzlemi teknolojilerini hedef aldı.
Telekom sağlayıcıları, hükümet, savunma yüklenicileri, uydu ve hayati iletişim hizmetleri, üniversiteler, BT firmaları ve su, enerji, ulaşım, denizcilik, demiryolu, havacılık ve acil servisler gibi kritik altyapı dahil olmak üzere yüzlerce mağdur tespit edildi.
Volt Typhoon (Bronze Silhouette, Insidious Taurus, UNC3236, Vanguard Panda ve Voltzite olarak da bilinir), özellikle iletişim, enerji, ulaşım ve su ile atık su sistemleri sektörlerindeki kritik altyapı ağlarını hedeflemesiyle bilinen Çin bağlantılı devlet destekli bir gruba verilen ad.
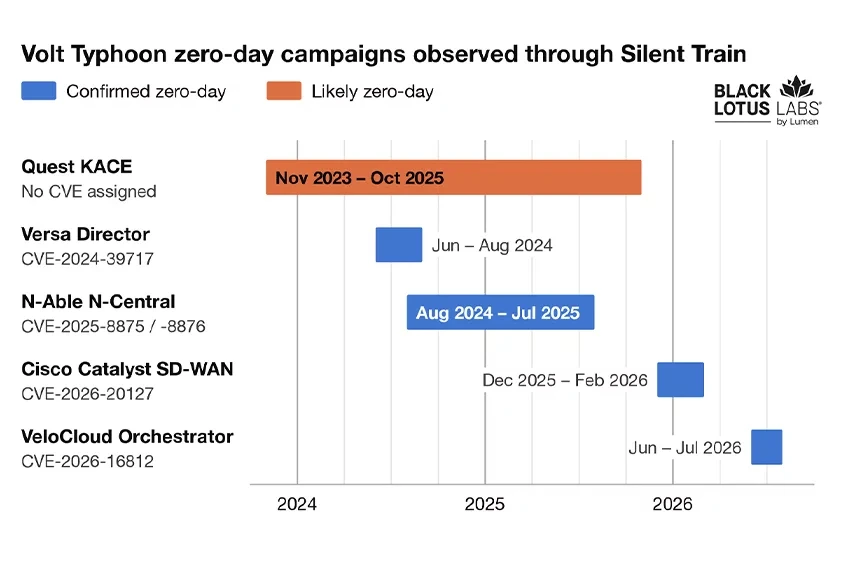
En az 2021'den beri aktif olduğu biliniyor. Daha önce Versa Director'daki dosya yükleme güvenlik açığını sıfırıncı gün olarak (CVE-2024-39717) istismar ederek kimlik bilgilerini toplamak ve aşağı akış müşterilerine erişim sağlamak için tasarlanmış özel bir web kabuğu olan VersaMem'i dağıtmak üzere gözlemlendi.
Black Lotus Labs'ın son bulguları, bu güvenlik açığının tehdit aktörünün Silent Train üzerinden yürüttüğü dört sıfırıncı gün kampanyasından biri olduğunu gösteriyor. Kalan üç güvenlik açığı aşağıda listeleniyor:
CVE-2025-8875 ve CVE-2025-8876 - N-able N-central'deki güvensiz deserialization ve komut enjeksiyonu güvenlik açıkları.
CVE-2026-20127 - Cisco Catalyst SD-WAN Controller'da kimlik doğrulama atlama güvenlik açığı.
CVE-2026-16812 - Arista VeloCloud Orchestrator'da işletim sistemi komut enjeksiyonu güvenlik açığı.
Ayrıca Volt Typhoon'un, Ekim 2025'te yama yapılmadan önce Quest KACE'de muhtemel bir sıfırıncı gün güvenlik açığından yararlandığı da şüpheleniliyor. Kampanyanın 30'dan fazla mağduru etkilediği tahmin ediliyor.
Black Lotus Labs'a göre, 'Silent Train, hızla dönen, tehlikeye atılmış SOHO, IoT ve kurumsal cihaz zincirleri etrafında kuruldu. Bu cihazlar talep üzerine istismar ediliyor, özenle seçilmiş hedeflere karşı kullanılıyor, her operasyonun ardından temizleniyor ve sürekli yenileniyor.'
'Bu model, Volt Typhoon'un olağanüstü operasyonel güvenlikle istismar ve istismar sonrası operasyonlar yürütmesini sağlarken, tespit, atıf ve müdahale fırsatlarını en aza indirdi.'
Bu saldırıların belirleyici özelliği, ABD için stratejik değeri olan büyük kurumsal ortamlarda geniş görünürlük, kontrol ve erişim sağlayacak sistemlerin tekrar tekrar hedeflenmesi.
Gizli erişim yeteneğinin şekillenmeye başlaması, Kasım 2023 civarında gerçekleşti; bu tarih, Volt Typhoon da dahil olmak üzere birden fazla Çin bağlantılı devlet destekli tehdit aktörüne bağlanan IoT botnet'i KV-botnet'i hedef alan ilk müdahale turundan sadece haftalar önce.
Silent Train'in operasyonel faaliyeti, botnet'in Ocak 2024 sonundaki ikinci müdahalesinin ardından artış gösterdi; aynı zamanda altyapı farklı cihaz tipleri ve coğrafyalar arasında geçici bir yapıya kaydı.
Black Lotus Labs'a göre, 'Volt Typhoon, kalıcı altyapı kullanmaya devam etmek yerine, gerektiğinde yeniden inşa edebileceği tek kullanımlık tehlikeye atılmış cihaz zincirlerini kullanan bir modele geçti.' 'Volt Typhoon, geçici altyapıyı hızla kurup sökerek, değerli erişimi koruyan dayanıklı, güvenli ve bölümlendirilmiş bir çerçeve yarattı.'
Katmanlı, çok atlamalı bir çerçeve olarak tanımlanan Silent Train, Volt Typhoon operatörlerinin kötü amaçlı trafiği hedefe ulaşmadan önce birkaç cihaz üzerinden yönlendirmesine olanak tanıyacak şekilde tasarlandı; böylece hem mağdurların hem de savunma ekiplerinin kökenini gizliyor. Zincirdeki her bağlantı belirli bir amaca hizmet ediyor:
Her oturumun ardından sağlanan ve atılan geçici bir hazırlık alanı görevi gören ve tehdit aktörlerinin oturum başına temin edip imha etmesine olanak tanıyan sanal özel sunucular (VPS). Oturumlar ABD dışındaki VPS altyapısından başlıyor.
Farklı ülkeler, sağlayıcılar ve donanımlarda bulunan, saldırının başlangıç noktasını gizleyen tehlikeye atılmış ABD dışı SOHO ve IoT cihazları.
Yerel mağdura ulaşmadan önce çıkış düğmesi olarak işlev gören ve coğrafi engelleme ile IP itibar engelleme listelerini atlatmaya yardımcı olan ABD merkezli tehlikeye atılmış cihazlar.
TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel ve Cambium gibi SOHO ve IoT cihazlarından Fortinet, Cisco, PRTG, Mirth Connect ve CyberPanel gibi kurumsal platformlara kadar en az 27 cihaz sınıfı istismar edilerek gizli ağa dahil edildi.
Black Lotus Labs'a göre, 'Silent Train, kalıcı röleler veya C2 altyapısı yerine kısa ömürlü, kendi kendini yöneten oturumlara odaklanan operasyonel disipliniyle öne çıkıyor.' 'Bu oturumları oluşturmak için operatörleri, SOHO, IoT ve diğer röle cihazlarındaki açık web arayüzlerini istismar ediyor, ardından tehlikeye atılmış düğüm üzerinden zincirlenmiş SSH erişimini mümkün kılmak için gereken araçları dağıtıyor.'
'Buna geçici SSH hizmetleri, anahtarlar, yapılandırma dosyaları ve 'live off the land' yardımcı programları dahildi. Operasyonel oturumların sonunda her türlü iz kaldırıldı ve operasyonel zincir geride söküldü. Silent Train oturumları ortalama dört saat sürdü, bazıları sadece dakikalar sürdü.'
Dikkat çekici bir diğer yön, Silent Train içinde belirli cihaz tiplerinin belirli konumlara atanması. Örneğin Intelbras modemleri yalnızca röle düğümleri olarak bulundu, Netgear Orbi ve Fortinet FortiGate cihazları ise mağdurla etkileşime giren ABD merkezli ara ve çıkış noktaları olarak hizmet verdi.
Başka bir deyişle, altyapı katmanlar arasında bilinçli bölümlendirmeye işaret ediyor; bazı cihaz tipleri zaman içinde altyapının kendisi değişse de sabit kalan belirli rollerle sınırlı kalıyor; bu da atıf çabalarını zorlaştırıyor.
2025'in başlarına gelindiğinde Silent Train'in tamamen geçici bir röle ağından, her etkileşimden sonra değiştirilmek yerine ortalama bir ila üç ay boyunca tutulan kurumsal sınıf cihazları koruyan hibrit bir mimariye evrildiği düşünülüyor.
Platformun sonraki olgunlaşması, enfekte cihazlardan yukarı akış altyapısına trafik göndermek için Chisel ve FRP gibi açık kaynaklı vekiller kullanan ters tünel varyantlarını tanıttı.
ABD içinde Hawaii, California ve Texas, Silent Train operasyonlarının odak noktası haline geldi; bu durum, bu eyaletlerin büyük askeri tesislere, telekom altyapısına, savunma yüklenicilerine, uydu iletişim sağlayıcılarına ve kritik lojistik ağlarına ev sahipliği yapmasından kaynaklanıyor.
Black Lotus Labs'a göre, 'Mağdur profili, özellikle Hint-Pasifik bölgesinde tansiyonun yükseldiği veya krizlerin yaşandığı dönemlerde savunma, lojistik, iletişim, askeri ve sivil operasyonları destekleyen kritik ekosistemlere erişimin sürdürülmesine yönelik bilinçli çabaları gösteriyor.'
'Ortaya çıkan tablo, ölçekte stratejik erişim elde etmek, korumak ve sürdürmek için inşa edilmiş son derece yapılandırılmış bir çerçeve. Merkezi yönetim platformları ve kontrol düzlemi teknolojilerinin tekrar tekrar hedeflenmesiyle Silent Train, Volt Typhoon'un Amerika Birleşik Devletleri'ndeki en önemli ağlardan bazılarına sistematik olarak erişim sağlama ve koruma yaklaşımını gösteriyor.'