
CISO'nun Web Siteleri için Ajan Tabanlı Penetrasyon Testi Uzman Rehberi
The Hacker News 17 Eyl 2026 Uygulama Güvenliği / AI Ajanı
Saldırganlar yeni açıkları yaklaşık beş günde silahlandırıyor (Google Cloud bünyesindeki Mandiant). Medyan bir kuruluşun bir tanesini yamalaması 43 gün sürüyor (Verizon DBIR 2026). Yeni ve ücretsiz bir rehber, otonom yapay zeka ajanlarının bu açığı nasıl kapattığını ve güvenlik liderlerinin bir ajanı üretim ortamına yönlendirmeden önce neler talep etmesi gerektiğini açıklıyor.
TL;DR
Sömürü artık ön kapı. Saldırıların %31'ini başlatıyor (Verizon DBIR 2026), ilk erişim vektörü olarak 1 numara, yıllık penetrasyon testleri ise tahminen mülkün %90'ını test etmeden bırakıyor.
Yetenek kanıtlanmış, öngörü değil. Otonom bir sistem 2025'te HackerOne'ın ABD liderlik tablosunda zirveye çıktı (XBOW) ve hakemli ajanlar Fang ve diğerleri, 2024'te tek başına bir günlük açıkların %87'sini sömürdü.
Sürekli, periyodikten ölçülebilir şekilde daha iyi. Programatik test, ekiplerin kritik bulguları üç gün içinde düzeltme olasılığını 4,5 kat artırıyor (Cobalt, 2026).
Bu üretim ortamınızdaki bir yapay zeka ajanı. Standartlara bağlayın. Kanıtlanabilir kapsama, bağımsız bir doğrulayıcı, patlama yarıçapı koruma önlemleri ve denetim izi, ya da anlaşma yok.
Ekonomi benimsemeyi destekliyor. Sektör tahminine göre tek bir ~18 bin dolarlık manuel görev, IBM 2025'e göre ortalama 4,44 milyon dolarlık bir ihlal maliyeti karşısında.
Penetrasyon testi on yılda neredeyse hiç değişmedi — ama değişmek zorunda, çünkü saldırganlar artık yıllık bir takvimle çalışmıyor. Günler içinde hareket eden bir muhatap karşısında yıllık görev, uzun PDF ve geldiğinde zaten eskimiş düzeltme listesi çok yavaş:
Periyodik modeli sürdürülemez kılan güçler, 2026 sektör verilerinde hepsi görülüyor.
Sömürü öne geçti. 22.000'den fazla doğrulanmış ihlal üzerine kurulan Verizon'un 2026 DBIR'i dönüm noktasını işaret ediyor: açık sömürüsü, en yaygın giriş yolu olarak çalınan kimlik bilgilerini geride bıraktı.
İyileştirme ters yönde ilerledi. Bilinen sömürülen bir açığın yamanması için medyan süre 32 günden 43 güne yükseldi ve CISA KEV kataloğundaki açıkların gerçekten yamanan payı %38'den %26'ya düştü.
Saldırganlar günlerde hareket ediyor, savunucular haftalarda. Google Mandiant telemetrisi ortalama kullanıma sunma süresini yaklaşık beş gün olarak gösteriyor. Cobalt'ın 2026 Penetrasyon Testi Durumu, yüksek riskli bir bulguyu çözme için medyan sürenin 39 gün olduğunu ve en iyi ile en kötü performans gösterenler arasında 25 kat fark bulunduğunu ortaya koyuyor. Beş günde hareket eden bir muhatap karşısında 43 günlük bir saatle savunan kişi, o riski yönetmiyor, olayı sonradan belgelemiş oluyor.
Yapay zeka, noktada zaman modelini her iki tarafta da bozdu. Saldırganlar açıkları bulmak ve silahlandırmak için yapay zekayı kullanıyor. Kendi geliştiricileriniz de yapay zekayı, herhangi bir insan ekibinin test edebileceğinden daha hızlı kod göndermek için kullanıyor ve Cobalt, yapay zeka/LLM uygulamalarının geleneksel uygulamalara kıyasla 2,7 kat daha yüksek riskli bulgu taşıdığını tespit ediyor.
Yılda bir kez alınan, mülkün onda birini kapsayan, haftalar gecikmeli teslim edilen bir anlık görüntü, beş günde hareket eden bir muhatap karşısında. Ajan tabanlı penetrasyon testinin varoluş amacı işte bu boşluğu kapatmak.
One Bug, Four Outcomes
Tek bir yaygın saldırı zinciri karşısında farkın neye benzediği şöyle: doğrulanmış bir hesap alanında bir IDOR.
Bir saldırgan sıradan bir hesaba giriş yapar, profil güncelleme isteğinde account_id'yi değiştirir ve uygulamanın sahiplik kontrolü yapmadığını keşfeder. Kimlikleri ölçekli olarak numaralandırır, diğer kullanıcıların e-posta adreslerini yeniden yazar, şifre sıfırlamalarını tetikler ve tam hesap ele geçirmesiyle ayrılır. Hiç CVE yok. Biçim bozuk girdisi yok. Sadece uygulama yanlış yaptığı iş mantığı.
Bu tam olarak aynı hata sınıfı, 2019'da First American Financial'da 885 milyon ipotek ve tapu kaydını açığa çıkardı: belge bağlantısında bir rakamı değiştir, başkasının dosyasını gör.
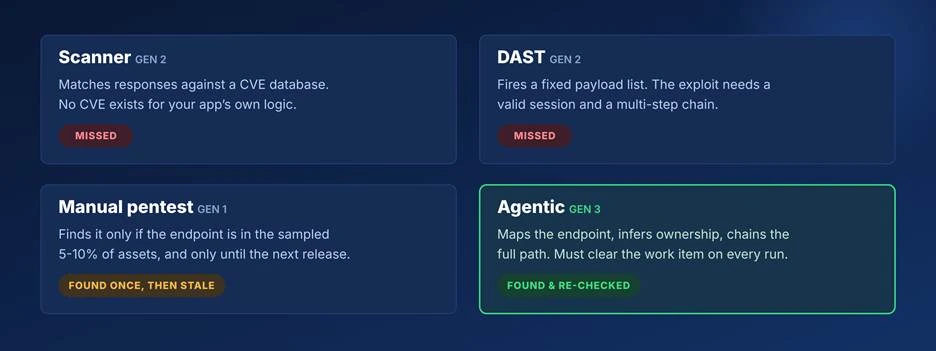
Bir tarayıcı, yanıtları bir CVE veritabanına karşı eşleştirir. Uygulamanızın kendi mantığı için CVE yok. Kaçırıldı.
DAST sabit bir yük listesi ateşler. Sömürü geçerli bir oturum ve hiçbir yük listesinde bulunmayan çok adımlı bir dizi gerektirir. Kaçırıldı.
Manuel bir penetrasyon testçisi bunu bulur, eğer bu uç nokta örneklenen %5-10'luk dilime denk gelirse ve yalnızca bir sonraki sürüme kadar. Bir kez bulundu, sonra eskimiş.
Ajan tabanlı bir sistem uç noktayı haritalar, sahiplik ilişkisini çıkarır ve numaralandırmayı e-posta yeniden yazmaya, şifre sıfırlamaya zincirler. Bu iş kalemi her çalışmada temizlenmelidir. Bulundu, doğrulandı ve sürekli yeniden kontrol edildi.
CISO Rehberi'nde üç kuşak karşılaştırmasının tamamını ve satıcı değerlendirme kriterlerini keşfedin, sarmalanmış bir LLM'yi ortaya çıkaran on soru da dahil.
Kategorinin başarısızlık modu, üzerine LLM eklenmiş DAST'tır: altında aynı sabit yük listesi, üstünde belirsiz kapsama eklenmiştir. Bir platformu ayıran şey mimaridir, model seçimi değil ve bu üç yerde görülür.
İş kalemiyle zorunlu kapsama. Yapay zeka neyi test edeceğine karar verirse kapsama kanıtlanamaz hale gelir: model ilginç bulgulara doğru kayar ve sessizce geri kalanını atlar. Her uç noktanın her uygulanabilir saldırı kategorisine karşı, atlanamaz iş kalemleri olarak önceden oluşturulmuş tam bir test matrisi talep edin. Yapay zeka her kalemi nasıl saldırdığında uyarlanabilir olmalı, yapıp yapmamasında değil.
Bağımsız bir doğrulayıcı ajan. Bir bulgu, ayrı bir ajan tarafından yeniden üretilmedikçe rapora girmemelidir. Bu, yanlış pozitiflerin ortadan kaldırılmasını mimariye taşır, aksi halde ekibinizin triyaj kuyruğuna yüklenen gizli vergi, birçok tarama aracını analist zamanı açısından net negatif yapar.
Tarayıcı tabanlı ajan. Çoğu ajan tabanlı araç temelde modele eklenmiş curl'dür. Gerçek web siteleri onları bozar: dinamik oluşturma, tek kullanımlık doğrulama kodları, MFA, anti-bot savunmaları. Ajan gerçek bir tarayıcıyı sürmeli, oturum durumunu korumalı ve kullanıcı niyetini yeniden oluşturmalı, aksi halde yüzeyin altındaki iş mantığı test edilmeden kalır.
“%80 kapsama artık yeterli değil, çünkü saldırganların kaçırdığınız tek boşluk yeterli.” — Ysrael Gurt, CTO & Co-founder, Reflectiz
Ajan tabanlı bir penetrasyon testi aracı aynı anda iki şeydir: riski azaltan bir kontrol ve kendi ortamınıza karşı çalışan otonom bir yapay zeka sistemi. Rehberin yönetişim kontrol listesi, ilk yetkili çalışmadan önce neler talep edilmesi gerektiğini kapsar: açık ve iptal edilebilir kapsam, derhal güvenli durdurma ile patlama yarıçapı koruma önlemleri, müşteri veri altyapısına sıfır erişimle veri izolasyonu, eksiksiz dışa aktarılabilir denetim izi, tanımlı insan denetimi ve satıcı güvencesi.
Test basittir. “Bu ajan üretime en kötü ne yapabilir ve bunu ne durdurur?” sorusuna yanıt veremiyorsanız, bir çalışmayı yetkilendirmeye hazır değilsiniz.
Manuel bir görev ortalama ~18,3 bin dolar, yaygın %30-50 aşırı harcama öncesi ve olgun bir program hâlâ varlıklarının tahmini %5-10'unu test etmek için yılda 150 bin doların üzerinde harcıyor (Reflectiz, yayımlanmış satıcı fiyatlandırması analizi). Yönetim kurulu için soru en ucuz teklif hangisi değil. Önemli olan dolar başına kapsama ayarlı risk azaltma: ajan tabanlı platformlar bir manuel görev maliyetine 10 kata kadar test kapasitesi bildirdiğini söylüyor ve sürekli kapsanan her uç nokta, yedi haneli bir ihlale giden bir yol daha az demek.
Uyum açısından da bir temettü var. Sürekli, belgelenmiş test, yıllık testin yapısal olarak karşılayamadığı PCI DSS 4.0.1'deki “önemli değişiklikten sonra” maddeleri için kanıt üretir ve DORA, NIS2, SOC 2, ISO 27001, GDPR Madde 32 ve HIPAA altındaki kontrol ve güvence faaliyetlerine eşlenir. Her çalışma kendi kanıt paketini üretir: bir kapsama matrisi, yeniden üretim adımlarıyla doğrulanmış bulgular ve denetçilerin sorgulayabileceği eğilim raporlaması. Rehber, her çerçeveyi sürekli testin ürettiği kanıtlara eşler.
What's Inside the Full Guide
2026 maruz kalma verileri, görselleştirilmiş
Kırmızı bayraklarla birlikte on satıcı sorusu, sarmalanmış LLM'leri ortaya çıkaran
Sözleşmeye konulacak yönetişim kontrolleri
Ajan tabanlı penetrasyon testi satıcı ortamı, haritalanmış
Dört fiyatlandırma modeli ve her birinin neyi cezalandırdığı
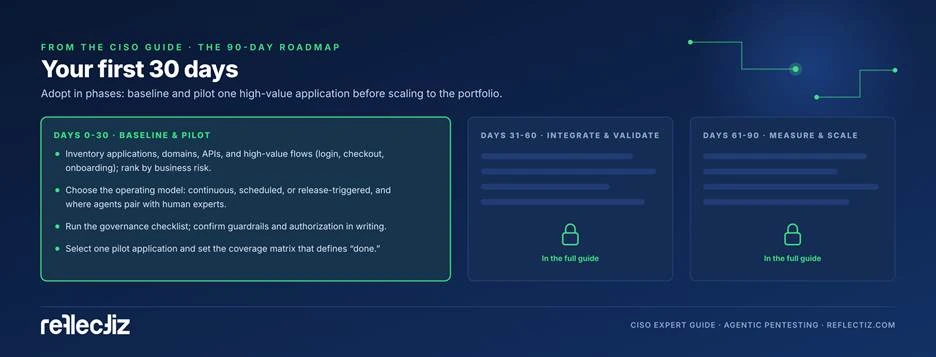
Sorumlu tutmak için KPI'larla 90 günlük benimseme yol haritası
11 maddelik CISO kontrol listesi
Stratejik soru artık manuel mi otomatik mi olmaktan geçti. Şimdi önemli olan, web portföyünüzün tamamında sürekli, kanıtlanabilir, doğrulanmış kapsama nasıl güvenli ve savunabileceğiniz bir maliyetle elde ettiğiniz.
CISO'nun Ajan Tabanlı Penetrasyon Testi Uzman Rehberi'ni buradan indirin.


