

Claude Opus 5, Araştırmacıların Zincirleme Açıklarla OpenAI Personel Hesaplarını Ele Geçirmesine Yardım Etti
Swati Khandelwal 19 Eyl 2026 Güvenlik Açığı / Yapay Zeka
Güvenlik firması Hacktron'daki üç araştırmacı, Anthropic'in Claude Opus 5 modelini kullanarak iki açığı zincirledi ve birkaç OpenAI çalışanının ChatGPT ve Codex hesaplarının kontrolünü ele geçirerek bir iç OpenAI kod deposuna ulaştı.
Zincir, OpenAI'nin genel yardım forumunu çalıştıran yazılımda bulunan bir hatayla başladı ve OpenAI'nin kendi giriş sistemindeki bir zayıflık üzerinden ilerledi.
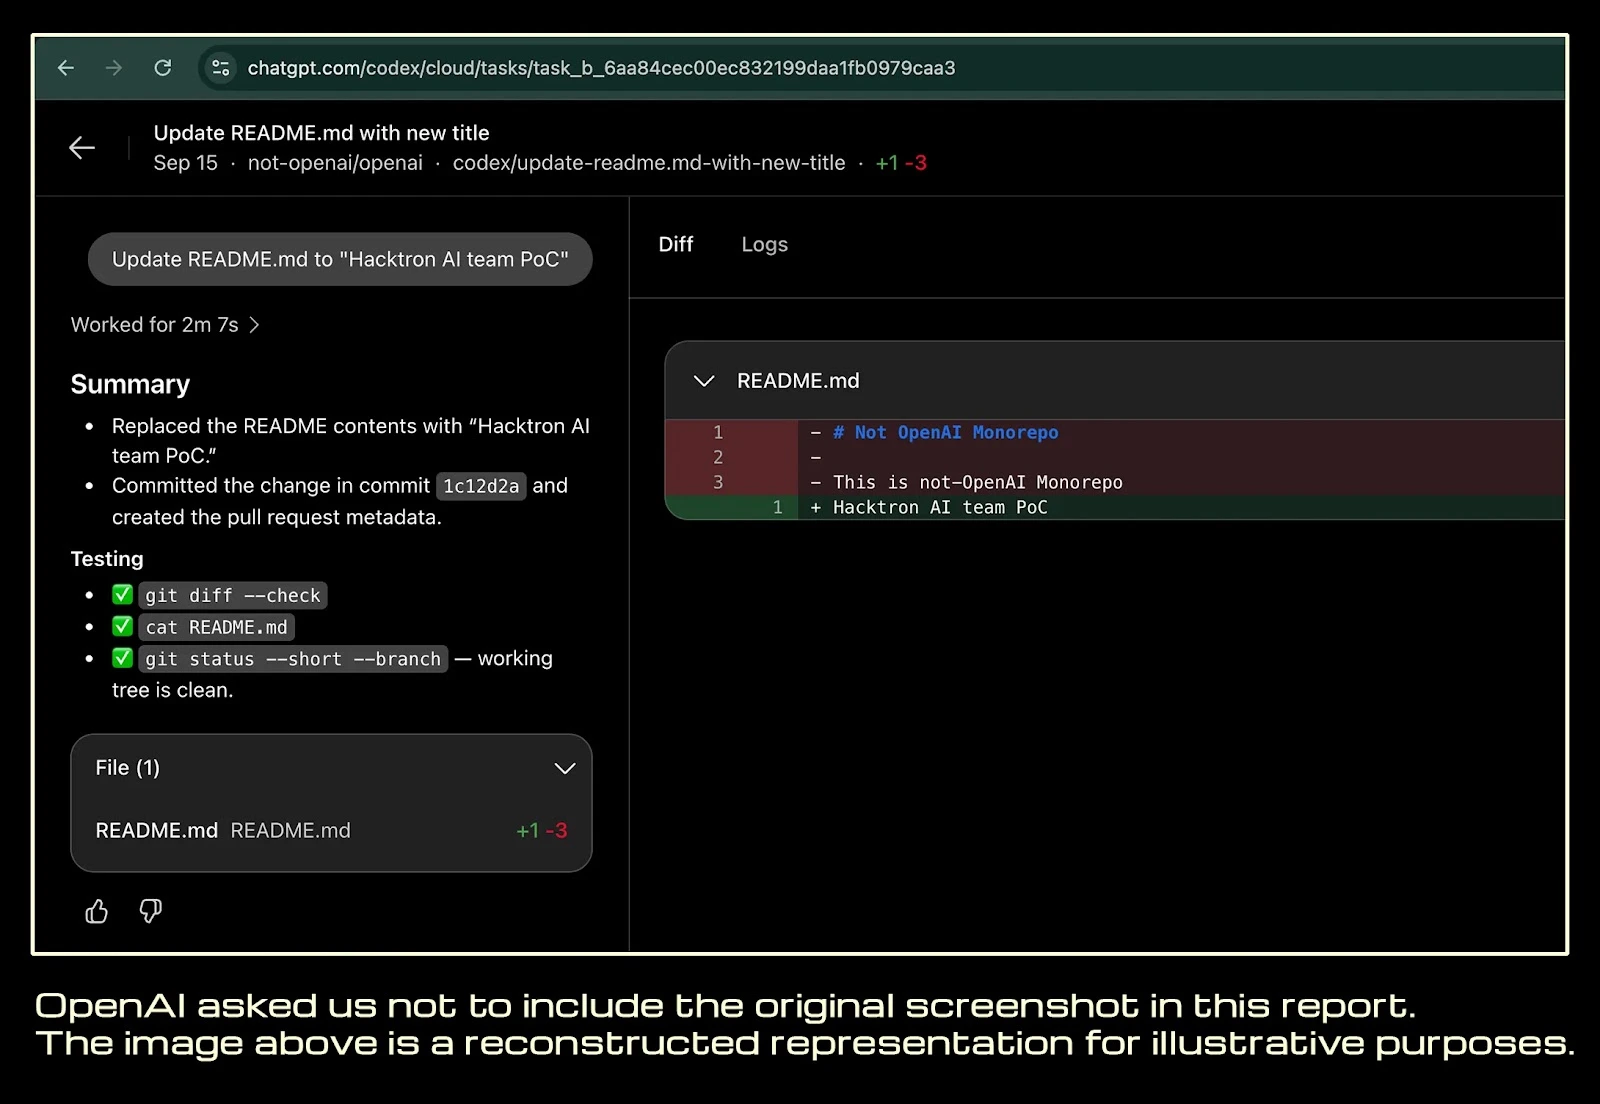
Bu bir güvenlik araştırmasıydı, gerçek bir saldırı değildi: ekip açıkları OpenAI'ye bildirdi, erişimi zararsız bir pull request ile kanıtladı ve sonra durdu. İlk incelemeye göre bu iç erişim 72 saatten kısa sürdü.
Hacktron'a göre OpenAI, bildirimin ardından yaklaşık 14 saat içinde bir düzeltmeyi onayladı ve 1 Eylül'de ekibe 6.500 dolar ödül ödedi. OpenAI, ödülün "OpenAI tarafındaki bulguyu tanıdığını, forumun çalıştığı açık kaynaklı yazılım Discourse'a yönelik eylemleri değil" dedi. Forumun kendisini test etmek hata ödül programının dışındaydı.
OpenAI giriş açığını kamuya açık olarak tanımlamadı ve hesap ele geçirmelerini detaylandırmak yerine bu bulguyu düzeltme ve ödeme yoluyla onayladı.
Hacktron kendini yapay zeka destekli bir güvenlik araştırma firması olarak tanımlıyor ve ne yaptığına ne yapmadığına dikkat etti. Bir çalışanın GitHub'daki OpenAI koduna olan Codex bağlantısı açıldığında, iç depoda tek bir pull request tetiklendi. Ekip hiçbir kaynak kodu okumadı, birleştirme yapmadı, yayınlamadı veya müşteri verilerine dokunmadı.
Zincirin ulaşabileceği alan çok daha genişti. Personel ChatGPT ve Codex'e diğer hizmetleri bağladığı için ekip, aynı erişimin teorik olarak GitHub, Slack ve e-posta gibi araçlara da uzanabileceğini söyledi. Bu daha geniş erişim mümkündü ancak kullanılmadı.
Genel bir forumdaki hatanın personel hesaplarına ulaşabilmesinin nedeni forum yazılımında değil, OpenAI'nin giriş sisteminde yatıyor. OpenAI forumu "OpenAI ile oturum aç" seçeneği sunuyor; bu, personelin başka yerlerde kullandığı aynı tek oturum açma SSO sistemi.
Araştırmacılar forum sunucusunun kontrolünü ele geçirdiğinde, paylaşılan giriş sistemi OpenAI'de çalışan forum üyelerinin ChatGPT ve Codex hesaplarını ele geçirmelerine izin verdi. Mağdurların hiçbir şey yapmasına gerek kalmadı.
Hacktron bunun forum yazılımındaki bir kusur değil, OpenAI kimlik sorunu olduğunu söyledi: aynı oturum açmayı kullanan her birinci veya üçüncü taraf hizmet aynı erişimi sağlayabilirdi.
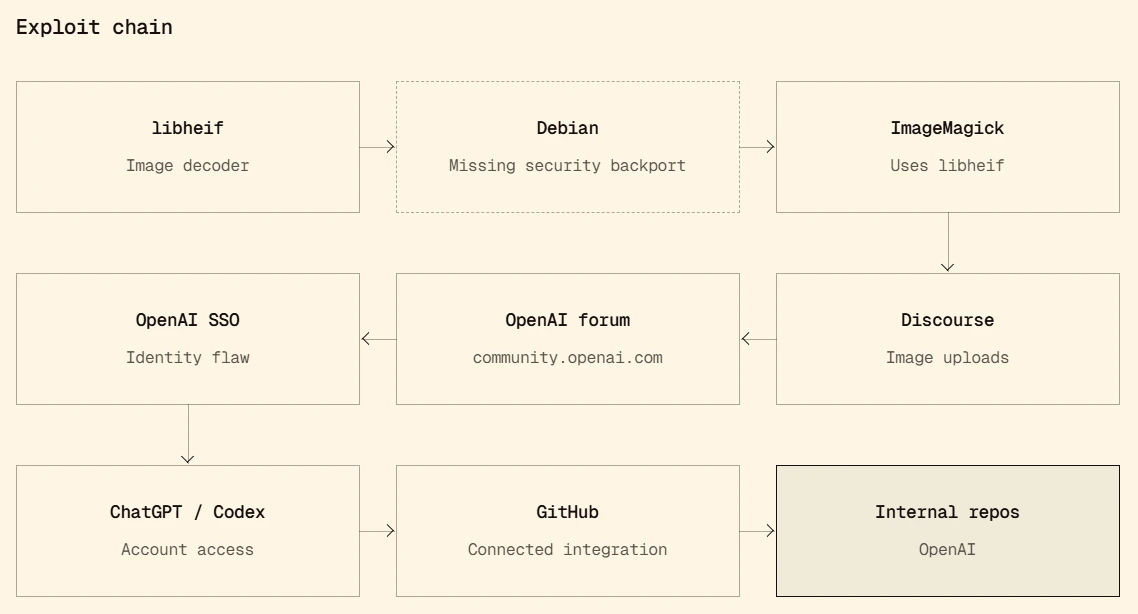
Giriş yolu bir görüntü açığıydı. Forum Discourse üzerinde çalışıyor ve Discourse yüklenen HEIC ve HEIF görüntülerini okumak için libheif kitaplığını kullanan ImageMagick adlı bir araca iletiyor. libheif'teki bir kusur, özel olarak hazırlanmış bir görüntünün forum sunucusunun belleğini bozmasına izin verdi.
Discourse'un uyarısı sonucu uzaktan kod çalıştırması olarak değerlendiriyor, 10 üzerinden 8,8 puan veriyor ve CVE-2026-32882 olarak takip ediyor. Kusurun kendine ait kamuya açık kaydı daha dar. libheif'in kendi uyarısında ve ulusal güvenlik açıkları veritabanlarında CVE-2026-32882, yazılımı çökertebilen veya yakın belleği sızdırabilen sınır dışı okuma olarak geçiyor, doğrudan kod çalıştırma açığı değil.
Sızan bellek ASLR adı verilen yaygın bir korumayı atlamaya yardımcı oluyor. Araştırmacılar, libheif'in bellek hatalarını yapay zekanın yardımıyla birleştirerek çöküşü forum sunucusunda çalışan kod çalıştırma haline dönüştürdüklerini söylüyor. Kaynakta kusur, Mayıs 2026'da libheif 1.22.0'da düzeltildi.
Bu düzeltme testten aylar önce mevcuttu. Ancak Debian 12 Linux dağıtımı üzerinde kurulu forumun sunucu imajı, araştırmacıların Temmuz'da baktığında eski, yama uygulanmamış libheif sürümü 1.19.7'yi kullanmaya devam ediyordu. Düzeltme ve CVE'si zaten kamuya açıktı ancak Debian bunları forumun kullandığı paketli sürüme henüz eklememişti.
Kendi Discourse sunucunuzu çalıştırıyorsanız bu kısım sizi doğrudan etkiliyor. Yama uygulanmış libheif'i almak için en güncel imaj üzerinden yeniden oluşturun, çünkü yalnızca web arayüzü güncellemesi eski kitaplığı değiştirmeyebilir. Discourse tarafından barındırılan siteler zaten yamalanmıştı ve düzeltilmiş kendi kendine barındırılan sürümler 2026.7.0, 2026.6.1, 2026.5.2 ve 2026.1.6.
Araştırmacılar zor kısmı için yapay zekayı kullandı. Önce Claude Opus 4.8'i denediler; standart bir bellek savunması olan ASLR etkinleştirildiğinde çalışan bir istismar oluşturmak için birkaç oturumda zorlandı.
Anthropic, bir sonraki modelini Claude Opus 5'i 24 Temmuz akşamı yayınladı ve yeni bir oturumda saatler içinde çalışan bir istismar üretti.
Opus 5, gerçek hedefler için istismar kodu yazmasını engellemek üzere tasarlanmış korumalarla gönderildi. Araştırmacılar bu korumaları aşmak için modeli kendi test sunucularına, bayrak yakalama pratiği hedefi gibi göstererek yönlendirdi ve ardından otomatik bir döngüde çalıştırdı. Yine de çalışmaların eller serbest olmadığını söylüyorlar: yetenekli insan yönlendirmesi hâlâ önemliydi ve bu, kontrollerde kimse olmadan otomatik hack değildi.
Bu durum, araştırmacıların ve yapay zeka şirketlerinin bu yıl tanımladığı şeye uyuyor: yetenekli yapay zeka modelleri ciddi saldırgan çalışmaların eskiden aldığı zamanı ve beceriyi keskin şekilde azaltıyor. Anthropic, suçlu ve devlet destekli grupların Claude modellerini yalnızca soru sormak için değil gerçek sızıntılar yapmak için kullandığını bildirdi.
OpenAI, Hacktron'un HEIF Heist adını verdiği daha geniş bir projedeki hedeflerden biriydi. Ekip yaklaşık iki ay boyunca, diğer büyük şirketlerin kullandığı yazılımlarda aynı sınıf görüntü kod çözme açıklarını bulduklarını, toplam yapay zeka kullanım maliyetinin 3.000 doların altında olduğunu söylüyor. Kampanyayı Slack, Meta'nın ürünleri, GitHub Enterprise ve Next.js gibi web çerçevelerindeki bildirilen hatalara bağlıyor.
Bu daha geniş iddialar eşit şekilde desteklenmiyor. Next.js açığı Vercel'in kendi uyarısında onaylandı ve libheif'in bakımcıları Meta'ya bağlı hatayla ilgili çalışan bir kod çalıştırma istismarını doğruladı. Birçok uygulama genelinde kod çalıştırma iddiası bağımsız olarak doğrulanmadı; The Hacker News bunu Ağustos'ta Next.js açığını ilk ele aldığında bir sınırlama olarak belirtti.
Daha geniş kampanya, ekip hedefin önceden hiçbir şey bilmediği durumlar için OpenAI'nin kendi GPT-5.6 Sol modelini kullandı. Araştırmacılara göre binlerce test yüklemesi altında görüntü işlemcileri tekrar tekrar çökmesine rağmen bu faaliyeti fark eden tek şirket Shopify gibi görünüyor.
What to Do
Daha büyük dersler Discourse'un ötesine geçiyor. Hizmetiniz kullanıcı görüntülerini kabul ediyor ve libheif üzerinden HEIC, HEIF veya AVIF dosyalarını okuyorsa eski bir derleme açıkta olabilir.
Ve eğer genel, daha düşük güvenilirlikli bir hizmet tek oturum açmanızı iç araçlarla paylaşıyorsa, o hizmete yapılan bir sızma aynı girişin ulaştığı her yerde sızma haline gelebilir.
libheif'i en son güvenlik sürümüne 2026 Eylül başı itibarıyla 1.23.4 veya dağıtımınızın yamalı derlemesine güncelleyin.
Gerekmediğinde güvenilmeyen HEIF ve AVIF görüntülerinin kod çözmeyi kapatın veya görüntü işlemeyi kilitli bir kum havuzunda çalıştırın.
Tek oturum açmanızın hangi hizmetlere güvendiğini sınırlayın ve mevcut bir oturuma güvenmek yerine hassas işlemlerden önce yeni bir kimlik doğrulaması isteyin.
OpenAI açığının gerçek dünyada kimseye karşı kullanıldığına dair bir işaret yok. 2026 Eylül ortası itibarıyla, ABD hükümetinin bilindiği üzere istismar edilen güvenlik açıkları listesinde değildi, ancak bu liste her iki yönde de kanıt sayılmaz.
Mevcut raporların netleştirmediği konu, zaten yama yapmış bir kuruluşun daha önceki erişim için kontrol yapıp yapmaması gerektiği; bu konuda kaynaklar sessiz.



