
Kötü niyetli aktörler, para, ödül, kumar kazancı ve premium içerik sunduklarını iddia eden aldatıcı uygulamaları yaymak için Google Play'in Early Access programını kötüye kullanıyor.
Early Access uygulamaları, resmi Android uygulama pazarında henüz yayınlanmamış uygulamalardır. Programın temel fikri, geliştiricilerin uygulamalarını veya üzerinde çalıştıkları özellikleri yayınlamadan önce kullanıcı geri bildirimi toplamasıdır.
Dikkat çeken bir nokta, Early Access'te bulunan uygulamalar için kullanıcıların genel inceleme bırakamaması veya yıldız puanı verememesidir. Bu durum, tehdit aktörlerinin binlerce aldatıcı içerikli Early Access uygulaması yaymasının önünü açtı. Bu uygulamalar arasında sahte kumar oyunları ve ödül uygulamaları ile yanıltıcı yardımcı programlar ve üçüncü taraf ticari markalarının haklarını ihlal edebilecek başlıklar yer alıyor.
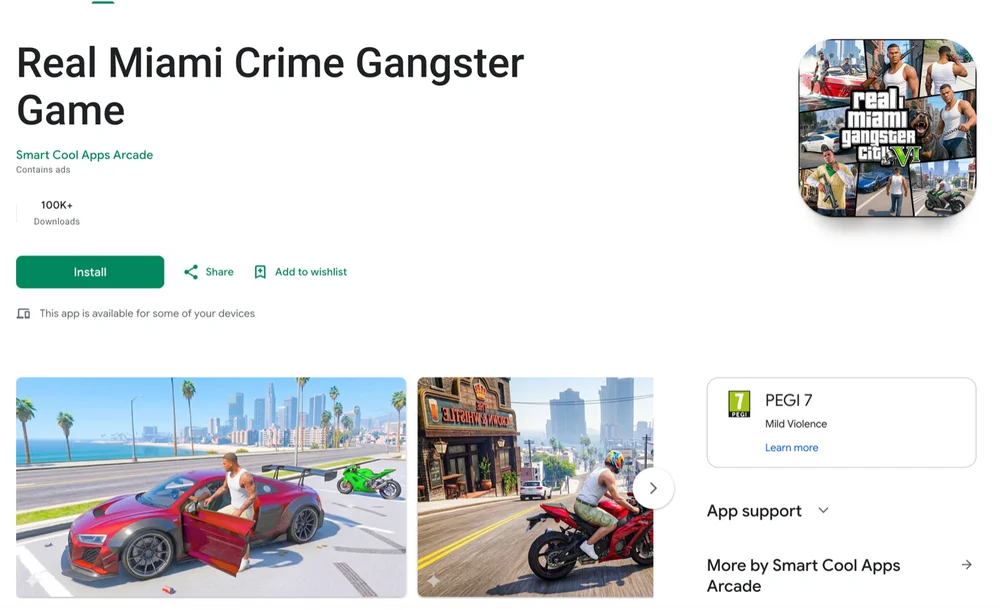
Tespit edilen uygulamalardan biri, "Vice Streets: Open World" (APK paketi: com.gamblechaos.withfriends.game) adlı Grand Theft Auto taklitçisidir ve 1 milyondan fazla indirmeye sahip. Oyunun incelemesi veya puanı yok. Uygulama şu anda Google Play Store'da artık mevcut değil, ancak Google tarafından mı yoksa yükleyici tarafından mı kaldırıldığı net değil.
Bitdefender bir açıklamada, "Geliştiricileri haksız eleştiriden koruyan aynı özellik, kullanıcıların bir uygulamaya güvenemeyeceği konusunda en erken uyarıdan da mahrum bırakıyor" dedi.
Kullanıcılar eleştirel inceleme bırakamadığı veya kötü puan veremediği için geleneksel güven sinyalleri artık geçerli değil ve bu tür uygulamaların tutunması kolaylaşıyor. Bu uygulamaların TikTok, Facebook ve diğer sosyal medya platformlarında yapay zeka ile üretilmiş ünlü deepfake'lerinin yer aldığı sahte reklamlarla tanıtıldığı belirtiliyor.
Romanya merkezli siber güvenlik şirketi, The Hacker News ile paylaştığı raporda, "Şüpheli Early Access uygulamaları arasında tekrar eden bir örüntü, nakit ödül, PayPal ödemesi, kripto para kazancı, hediye kartı, bedava dönüş veya kumarhane jackpotu vaat etmektir" dedi.
"Bu uygulamaların çoğu aynı etkileşim döngüsüne dayanıyor. Kullanıcı, TikTok veya Facebook'ta bir reklam izledikten sonra uygulamayı yükler. Hemen cömert sanal ödüller bile alabilir, ancak para çekme eşiğine ulaştığında ilerleme dramatik şekilde yavaşlar. Vaat edilen ödeme asla gelmez."
Amaç, reklam üstüne reklam göstererek yasadışı gelir elde etmektir. Bu Early Access kumar odaklı uygulamaların bir diğer avantajı da, meşru kumar uygulamalarının uyması gereken birçok düzenleyici gereklilikten kaçınmalarını sağlamasıdır.
Lisanslama, coğrafi sınırlama ve yaş doğrulama kısıtlamalarını aşmak için kumar tarzı uygulamalar, sıradan slot ve bulmaca oyunları olarak kamufle ediliyor ve sosyal medya platformlarındaki reklamlarla agresif şekilde tanıtılıyor. Bu reklamlar habersiz kullanıcıları Google Play Store'daki Early Access uygulamalarına veya doğrudan çeşitli kumar sitelerine yönlendiriyor.
Yapılan daha ileri analiz, bu uygulamalar için kullanılan yemlerin kumar oyunları, slot makineleri ve sahte ödül uygulamalarıyla sınırlı kalmadığını, PDF okuyucuları, QR tarayıcıları, telefon takipçileri, yardımcı uygulamalar ve ticari marka temalı oyunları da kapsadığını gösteriyor.
Bitdefender, "Google'ın Early Access programı, geliştiricilerin yeni fikirleri test etmesi için değerli bir araç olmaya devam ediyor. Yorumların ve puanların kaldırılması, meşru geliştiricileri haksız inceleme bombardımanından korur, ancak aynı zamanda topluluğun aldatıcı yazılıma karşı en güçlü savunmalarından birini de ortadan kaldırır" dedi.
The Hacker News, yorum için Google ile iletişime geçti ve geri dönüş alırsa haberi güncelleyecek.
Bu açıklama, Android'i hedef alan birden fazla kötü yazılım ailesinin ortaya çıkmasıyla aynı zamana denk geliyor.
Hagaseca, kalıcılık ve uzaktan kontrol sağlamak için kabuk çalıştırma, dosya transferi, tünelleme ve indirilebilir modüller yoluyla kötü yazılımı yükleyen, worm bileşeni içeren THost9 yükleyici aracılığıyla yayılan uzaktan erişim truva atıdır. Bu bileşen, açık Android Debug Bridge (ADB) servislerini tarar.
Mantax Otax, kapsamlı casus yazılım yetenekleri ile fidye yazılımı işlevselliğini birleştiren hibrit bir mobil kötü yazılımdır. Operatöre hassas verileri çalma, hedeflenen eski Android sürümlerinde (Android 9 veya daha eski) şifreleme ve cihaz ekranını kilitleyerek fidye ödemesi talep etme imkanı verir. Dil göstergeleri ve kurbanlardan gelen dosyalar, faaliyetin öncelikle Endonezya hedeflerine odaklandığını gösteriyor.
StreamRat, Android'in erişilebilirlik servislerini ve MediaProjection API'sini kötüye kullanarak enfekte cihazları kontrol eden, bindirme servis eden ve hassas verileri toplayan kötü yazılımdır. Kötü yazılım, ücretsiz bir TV akış hizmeti olan StreamTV Esp olarak kılık değiştirerek Meta ve TikTok reklamlarıyla İspanyolca konuşan kullanıcıları hedefliyor ve kullanıcıları sahte sitelere yönlendiriyor.
Bu gelişme ayrıca GoldFactory'nin bankacılık truva atı Gigabud'u kullanarak Vwork adlı bir arkadaş uygulaması kurmasının da aynı zamana denk geliyor. Vwork, Shelter'ın silahlandırılmış bir çatalıdır ve finansal dolandırıcılık yapmak amacıyla hedeflenen bir uygulamayı çalışma profilinde klonlamak için kullanılıyor. Benzer vi
Group-IB, "Tam uzaktan kontrol ve ilgili durumlarda klonlanmış bir bankacılık uygulaması mevcut olduğunda, operatör işlemleri kurbanın telefonunda doğrudan gerçekleştirirken siyah bir ekran ne olduğunu gizliyor" dedi. "Bir klon ortamı, dolandırıcılık koruması kontrollerini atlatmak için kullanılıyor."



