
Ravie Lakshmanan 09 Kasım 2026 Siber Casusluk / Tehdit İstihbaratı
Güney Asya siber casusluk grubu olarak bilinen Bitter (aynı zamanda APT-C-08, APT-Q-37, Hazy Tiger, Orange Yali, T-APT-17 ve TA397 olarak da biliniyor) daha önce bildirilmemiş bir uzaktan erişim truva atı olan PapRAT ile Güney Asya'daki kuruluşları hedef aldığı görüldü.
"PapRAT'ın hem C++ hem de Rust uygulamaları var" diyen Fortinet FortiGuard Labs araştırmacısı Cara Lin, "Yetenekleri arasında komut çalıştırma, dosya yükleme ve indirme, dosya silme, dizin ve sürücü numaralandırma ve ekran görüntüsü yakalama bulunuyor. Rust sürümü PowerShell çalıştırma ve diğer komutları ekliyor" ifadelerini kullandı.
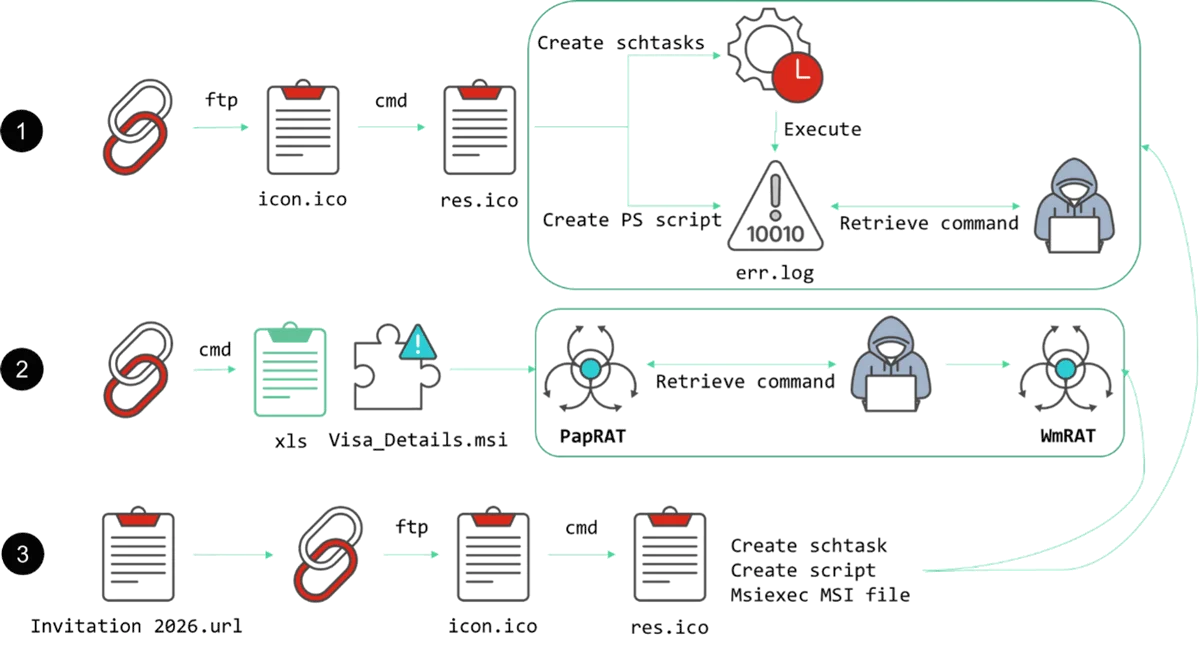
Kampanya, üç farklı enfeksiyon zincirinin kullanılmasıyla dikkat çekiyor.
Bir Windows Kısayolu (LNK) dosyası, komut ve denetim sunucusu (C2) ile teması sürdürmek üzere tasarlanmış komut dosyalarını çalıştırmak ve planlanmış görevler oluşturmak için yerel "ftp.exe" yardımcı programını kötüye kullanıyor.
Bir VHDX disk görüntüsü, arka planda PapRAT'ı dağıtmak için bir MSI yükleyici çalıştırırken bir yem Microsoft Excel elektronik tablosunu başlatan bir LNK dosyası içeriyor.
Bir URL kısayolu (URL) dosyası, WebDAV üzerinden bir LNK dosyası getiriyor ve bu da PapRAT'ı dağıtan bir MSI yükleyiciye yol açıyor.
Living-off-the-land (LotL) yaklaşımı, komutları uzaktan bir sunucudan ("goodnfortunes[.]com") yürütmek üzere tasarlandı ve dizin ve görev listelerini toplamasına, Masaüstü, Belgeler ve İndirilenler'den dizin bilgilerini, yüklü antivirüs ürün verilerini ve bağlanmış sürücüleri toplamayı sağlıyor.
Toplanan keşif bilgileri "abc.pdf" olarak kaydediliyor ve bir curl komutuyla C2 sunucusuna geri sızdırılıyor, ardından sahnelenecek dosya ana bilgisayardan siliniyor.
Komut dosyasının ikinci bir sürümü, "techtalkhelp[.]com" adresinden "talk.log" adlı bir dosya getirmesi için bulundu. Yük, aynı sunucudan ek talimatlar almak ve bunları PowerShell komutları olarak çalıştırmak için Base64 ile kodlanmış bir komut dosyası içeriyor.
"Bu sahneleme modeli saldırgana operasyonel esneklik sağlıyor, komutlar yeni bir ikili göndermeden sunucu tarafında güncelleniyor, bu da bazı güvenlik cihazlarının kolayca tespit edebileceği PE bırakma ve süreç enjeksiyonundan kaçınıyor" dedi Fortinet.
İkinci saldırı zincirinde MSI yükleyici aracılığıyla teslim edilen PapRAT kötü amaçlı yazılımı uzaktan kontrol için tasarlandı. Sekiz komutu destekliyor.
MSG, uzaktan kabuk için
FDD, dizin listeleme için
DEL, dosya silme için
RUN, keyfi dosya çalıştırma için
GDR, sürücü numaralandırma için
SS1, ekran görüntüsü yakalama için
UPP, yerel dosyaları C2 sunucusu ("rivingtonclarks[.]com") üzerine yüklemek için
DWW, C2 sunucusundan dosya indirmek için
Kötü amaçlı yazılımın Rust sürümü üç komut daha içeriyor.
MS2, PowerShell komut çalıştırma için
SLP, uyku ve yoklama sürdürme için
BYE, süreç sonlandırma için
Üçüncü saldırı zincirinin dikkat çekici bir yönü, bir komut dosyasını kullanarak curl ile bir MSI yükleyici indirmesi ve ilk iki dizinin öne çıkan yönlerini birleştirmesi. Daha önce olduğu gibi MSI yükleyici PapRAT için bir kanal görevi görüyor ve ardından Bitter tarafından kullanıldığı daha önce tespit edilen bir kötü amaçlı yazılım olan WmRAT'ı bırakmaya devam ediyor.
Bulgular, tehdit aktörünün hedeflenen sistemlere erişim kurmak ve sürdürmek için özel cephaneliğini sürekli olarak geliştirmeye devam ettiğini gösteriyor.
"Bu değişiklikler, bilinen kötü amaçlı yazılım imzalarını tespit etmenin yanı sıra komut dosyası araçları, planlanmış görevler ve yükleyici etkinliği genelinde kötü amaçlı davranışı izlemenin önemini vurguluyor" diyen Fortinet, "Kuruluşlar, özellikle istenmeyen mesajlarla teslim edildiğinde beklenmeyen LNK dosyaları, URL kısayolları, disk görüntüleri ve MSI paketlerine karşı temkinli davranmalı" ifadelerini kaydetti.


