State Bank of India, karanlık ağda bulunan yaklaşık 375 bin kayıtlık bir sette kişisel bilgilerin yer aldığı 3.897 müşteri kaydını tespit etti ve verinin kaynağını henüz bilmiyor.
Hindistan'ın en büyük kamu bankası, 21 Ekim tarihli borsa bildirimde "belirli verilerin kaybını içeren bir olay yaşadığını" belirtti. Sayı önlü; banka verinin gerçek olup olmadığını, sızıntının ne kadar genişlediğini ve müşteriler için ne risk oluşturduğunu henüz netleştirmedi.
Bildirime göre açığa çıkan bilgiler "müşterilerin kayıtlı cep telefonu numaraları, doğum tarihleri, adları, cinsiyetleri, e-posta adresleri, ikamet adresleri, şube ve CIF tanımlayıcıları, lead ID'leri ile kredi/lead kayıtları ve diğer ilgili dosyalarla ilişkili meta verileri" içeriyordu. CIF tanımlayıcısı, müşterinin müşteri bilgi dosyası numarasıdır; bankanın her müşteri için kullandığı dahili kimliktir.
Banka, 3.897 kaydın 3.897 farklı kişiye ait olup olmadığını ya da setin geri kalanında ne bulunduğunu açıklamadı. İncelediği kayıtların yaklaşık yüzde biri olan 3.897 kayıt, örneklemi oluşturuyor.
Bildirimde listelenen kategoriler arasında hesap numaraları, bakiyeler, şifreler, tek kullanımlık şifreler, kart bilgileri ve PAN ya da Aadhaar gibi devlet kimlik numaraları yok. Listelenen kategorilerdeki risk kimlik avı: bir aramanın ya da mesajın müşterinin adı, cep telefonu numarası, doğum tarihi, adresi, şubesi ve dahili kimliğiyle bankadan geliyormuş gibi görünmesi.
Uyarı 16 Ekim'de tehdit istihbaratı sağlayıcısı üzerinden bankaya ulaştı. Bu sağlayıcılar Hindistan'ın ulusal bilgisayar acil müdahale ekibi CERT-In ve Savunma Bakanlığı'na bağlı silahlı kuvvetlerin siber ajansı Defense Cyber Agency.
Banka olay müdahale ve sınırlama prosedürlerini devreye aldı ve CERT-In'in onaylı güvenlik denetçileri listesinden bağımsız bir siber güvenlik firması görevlendirdi. Firma, bildirimin "iddia edilen ihlal" olarak adlandırdığı durumu değerlendirecek.
Bildirime göre olayın bankanın temel işleyişi, finansal performansı ya da iş sürekliliği üzerinde maddi bir etkisi yok. Bu açıklama bankanın kendisini kapsıyor, müşterilerini değil.
Bildirimde saldırgan, forum ya da veri seti adı geçmiyor. Yaklaşık 375 bin kayıtlık sayı, 16 Ekim'de X'te izleme hesabı CyberPulse56'nın işaret ettiği iddiayla örtüşüyor.
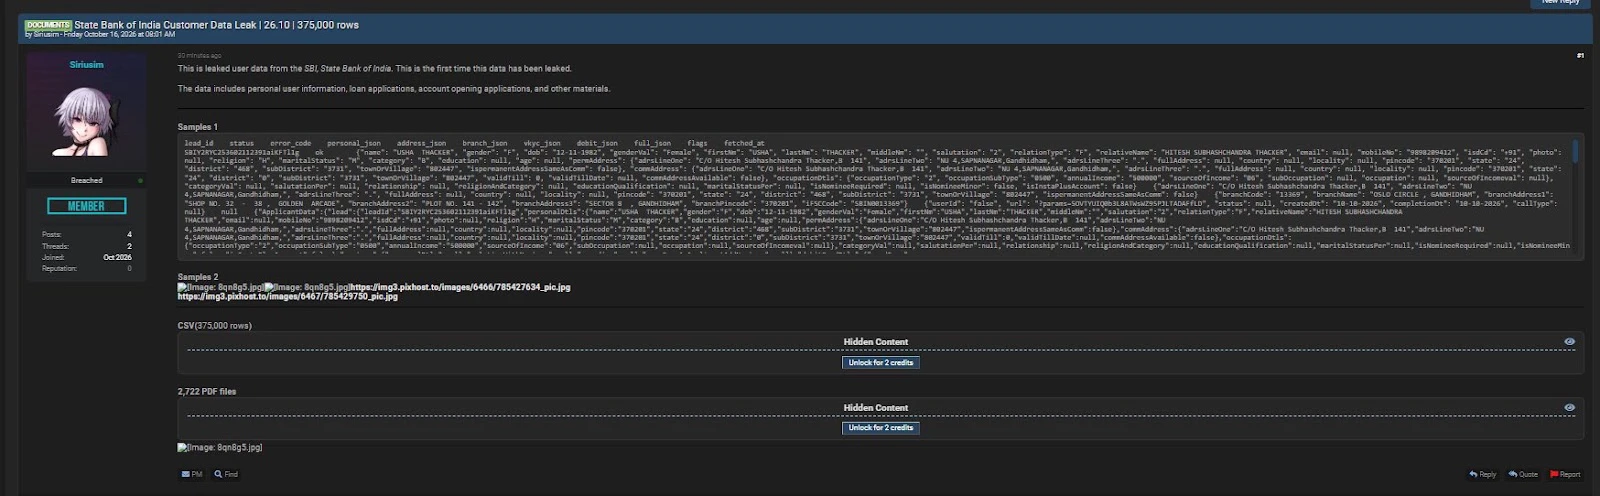
Hesaba göre Siriusim adını kullanan bir tehdit aktörü, SBI ile bağlantılı müşteri belgelerini ve kişisel verileri sızdırdığını iddia etti: CSV formatında 375 bin satır ve kişisel bilgiler, kredi başvuruları ve destekleyici belgeler, hesap açma formları ve adresleri içerdiği söylenen 2.722 PDF doküman.
Free Press Journal, çalıntı veri ticareti yapılan siber suç forumu BreachForums'daki listeyi inceledi ve listeyle birlikte paylaşılan 4 örnek kayıt buldu. Örneklerdeki telefon numaraları geçerliydi. Numaralardan birindeki WhatsApp profil fotoğrafı, aktörün de paylaştığı kişinin KYC belgesindeki pasaport boyutlu fotoğrafla eşleşiyordu.
Bu kontrol 4 kaydı kapsıyor ve tüm setin gerçek olduğunu ya da kaynağını göstermiyor. Örnekler ağırlıklı olarak kredi ile ilgiliydi ve KYC alanları taşıyordu; verinin SBI'ye mi, bir iştirakine mi yoksa bankacılık başvurularını yürüten üçüncü taraf bir sağlayıcıya mı ait olduğu anlaşılmadı.
Bankanın bildirimde yaptığı analiz ile liste arasında bir bağ kurulmuyor ve banka 2.722 PDF dokümanın incelediği içerik arasında olup olmadığını açıklamadı.
SBI sisteminin ihlal edilip edilmediği açık bir soru. Bildirim verinin kaynağını soruşturmaya bırakıyor ve verinin ilk ne zaman ortaya çıktığına dair tarih vermiyor.
Bildirimde etkilenen müşterilerin bilgilendirilip bilgilendirilmeyeceği belirtilmiyor. Bankanın haziranda güncellenen siber güvenlik sayfasında müşterilere her türlü siber olayı [email protected] adresine ya da ulusal siber suç yardım hattı 1930'a bildirmeleri öneriliyor. Bu genel bir tavsiye ve olaydan önce yazılmış.
Bir diğer kamu bankası Bank of Baroda, 27 Temmuz'da borsaya "belirli verilere erişim iddiasıyla anonim kaynaktan gelen iletişim" sonrası "iddia edilen ihlal" ifadesini de kullanarak benzer sözlerle bir siber güvenlik olayı bildirdi. O bildirimde ön neden olarak "potansiyel iş e-postası ele geçirme" gösterilmişti. SBI hiçbir neden belirtmedi.