Yapay zekâ, güvenlik açığının keşfi ile sömürülmesi arasındaki süreyi kısaltıyor ve kötü aktörlerin işine girmesini kolaylaştırıyor. Sysdig’in yeni bulguları, vasıflı insan operatörlerinin ilk erişimi sağladıktan sonra aynı hızda hareket edebildiğini gösteriyor.
Bulut güvenlik şirketinin vurguladığı bir olayda, tehdit aktörü savunmasız bir Marimo not defterinden sekiz saniye içinde bir SSH bastion sunucusuna geçti. Aktör bunu, yapay zekâ aracı olmadan eliyle yazıp hata ayıkladığı özel bir Python araç takımı ile yaptı.
Sysdig Tehdit Araştırma Ekibi, “Sekiz saniye, yapay zekâ destekli saldırılarda gördüğümüz hız türüdür” dedi. Ekip sözlerine şöyle devam etti: “Bu operatör yeteneğiyle ulaştı ve aynı CVE’ye karşı profilini çıkardığımız her ajansal tehdit aktörünün düştüğü bir tuzağın tam ortasından geçti. Vasıflı insan saldırganlar makine hızında hareket edebiliyor ve aynı zamanda savunma tespitlerinden daha iyi kaçınabiliyor.”
Saldırı zinciri, CVE-2026-39987’yi sömürüyor. CVSS puanı 9.3 olan bu ön kimlik doğrulamalı uzaktan kod çalıştırma açığı, Marimo’nun tüm sürümlerini etkiliyor ve kamuya açıklanmasının saatleri içinde aktif olarak sömürülmeye başlandı.
İlk erişim sağlandıktan sonra tehdit aktörünün uçtan uca bir kimlik bilgisi pivot zinciri çalıştırdığı belirtiliyor. Marimo açığı üzerinden tam etkileşimli bir kabuk elde edildi, ardından tehlikeye atılan örneğe ait kimlik bilgileriyle Amazon Web Services Secrets Manager’a çağrı yapıldı ve elde edilen özel anahtarla bastion sunucusuna SSH erişimi sağlandı.
18:57:22: Yeni WebSocket bağlantısı
18:57:26: Uygulamanın saklanan kimlik bilgisine yönelik sorgu, ele geçirilen AWS anahtarını döndürdü
18:57:30: Bastion sunucusunda SSH kimlik doğrulaması gözlendi
Tüm etkinlik, ilk WebSocket bağlantısının Marimo tarafından açığa çıkarılan “/terminal/ws” WebSocket uç noktasına “172.236.12[.]17” adresinden saat 12:52’de yapılmasıyla başladı ve saat 21:50’ye kadar sürdü. Bu süre içinde tehdit aktörü saldırganın kontrolündeki bir VPS’e karşı asyncssh tarzı bir dinleyici kurulumu yaptı.
Sysdig, “Dokuz saatlik oturum boyunca 850’den fazla etkileşimli komut verildi, tanınabilir halka açık saldırgan araç kullanılmadı ve komut dosyaları oturum içinde el yapımı olarak oluşturuldu” dedi. “Operatörün taktiği, tek bir arka planda çalışan Python3 çağrısına odaklandı; bu çağrı kimlik bilgisini çekiyor, Secrets Manager’dan SSH anahtarını alıyor, diske yazıyor ve tek seferde SSH üzerinden bastion’a kimlik doğruluyor. Ajansal bir çerçeve değil.”
“Yapay zekâ saldırıların ekonomisini değiştiriyor; daha fazla hedef, daha hızlı sömürüye geçiş süresi ve tekrarlayan görevlerde daha az manuel iş. Ancak sıfırdan inşa edebilen ve tuzaklardan kaçınabilen vasıflı saldırganın yerini henüz alamadı.”
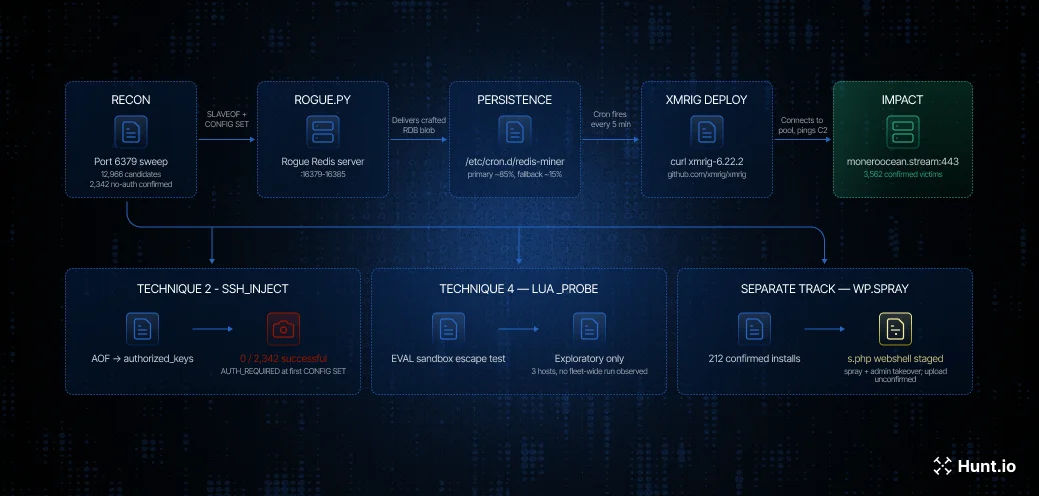
Bulgular, Hunt.io’nun 3.562 Redis sunucusunu tehlikeye atan bir kripto madenciliği kampanyasının detaylarını açıklaması ile geldi. Kampanya muhtemelen 6379 numaralı bağlantı noktasındaki aday Redis ana bilgisayarlarının geniş internet taramasının ardından başladı ve aynı anda üç paralel hat yürüttü.
WordPress hedef keşfi, bir HTTPS ana bilgisayar listesini WordPress sürümü, kurulu eklentiler ve XML-RPC veya dizin listeleme açık olup olmadığına göre tarıyor.
AOF tabanlı SSH authorized_keys enjeksiyonu, Redis’in ekleme yalnızca dosya modunu kullanarak authorized_keys SSH anahtarı enjeksiyonu yapıyor.
Lua sandbox kaçış araştırması, Redis EVAL komutlarını ve sandbox kaçış denemelerini üç ana bilgisayara karşı çalıştırıyor: “47.250.92[.]230,” “34.166.99[.]116,” ve “20.198.10[.]42”.
Birincil sömürü yöntemi, saldırganın kontrolündeki içeriği hedef Redis sunucusuna sokmak için SLAVEOF komutunun kullanılması ve bunun sonucunda XMRig madencisinin dağıtılması. 188.245.99[.]156 adresinde açığa çıkmış bir çalışma ortamının keşfi sonrası ortaya çıkan etkinlik, herhangi bir bilinen tehdit aktörü veya gruba atfedilmedi.
Hunt.io, “Onaylanmış mağdurlar Redis 2.8.17 (2015) ile 7.2.0 (2023) arasında ve EOL RHEL/CentOS 6’dan güncel Ubuntu çekirdeklerine kadar Linux dağıtımlarını kapsıyor. Bu durum zayıflığın sürüm özelinde bir hata değil, eksik kimlik doğrulama olduğunu gösteriyor” dedi.
“Araç takımı üç hizmette dört teknik çalıştırıyor, ancak ölçekte yalnızca Redis rogue replikasyonu işledi: SSH anahtarı enjeksiyonu ve MongoDB sandbox kaçışı 2.810 denemede sıfır sonuç verdi ve tam bir WordPress kimlik bilgisi-webshell zinciri kurtarıldı ancak ölçekte doğrulanmadı.”
Son aylarda tek bir operatör, 14.000’den fazla Dahua IP kamerasını tehlikeye atan Operation CameraSwarm adlı büyük kampanyaya da bağlandı. Kampanya kaba kuvvet saldırıları, kimlik doğrulama atlama açıkları CVE-2021-33044 ve CVE-2021-33045 ile eşler arası röle tekniği kullandı.