
Güvenlik araştırmacılarının gösterdiğine göre zararlı bir elektronik tablo, dosya açılır açılmaz LibreOffice ve Apache OpenOffice'te saldırganın kodunu çalıştırabiliyor. Her iki programın makro çalıştırmadan önce verdiği uyarı da çıkmıyor.
Saldırı yalnızca programın Java desteği etkin olduğunda işliyor. Şu ana kadar sadece bir kanıt konsepti olarak gösterildi ve gerçek saldırılarda kullanıldığına dair bir rapor yok.
LibreOffice, açığı CVE-2026-63277 olarak takip ettiği düzeltmeyi 5 Ekim'de yayımlanan güncellemelerle kapattı. Kullanıcılara 26.2.5 veya 26.8.0 sürümüne geçmesi öneriliyor. Bu sürümlerin öncekileri etkileniyor.
Apache OpenOffice, eşleşen açığı CVE-2026-59265 olarak izliyor ve henüz düzeltmedi. Mevcut sürüm 4.1.16 dahil her sürüm etkileniyor; proje düzeltmenin hâlâ test aşamasındaki 4.1.17 sürümünde gelmesini bekliyor.
O zamana kadar Apache OpenOffice kullanıcıları saldırıyı engellemek için program ayarlarından Java'yı kapatabilir ya da güvenmedikleri elektronik tabloları açmamaya özen gösterebilir.
Saldırı, tek başına çalıştığında amaçlanan işlevi gören özelliklerin birleşiminden oluşuyor. LibreOffice veya Apache OpenOffice Calc elektronik tablosu bir "veritabanı aralığı" barındırabiliyor; bu, dış bir kaynaktan veri çeken ve kendi kendine yenileyen bir hücre bloğu. Bu dış kaynak, elektronik tabloya yazılmış bir web adresiyle belirtilen ve ODB adı verilen ayrı bir veritabanı dosyası olabiliyor.
Elektronik tablo açıldığında aralık yenileniyor ve program ODB'yi ilgili web adresinden indiriyor. ODB bir Java veritabanı sürücüsü, yani JDBC sürücüsü belirleyip sürücünün kodunun bulunduğu yeri gösterebiliyor; bu bir JAR dosyası, Java kodu paketi ya da uzaktaki bir sunucu olabiliyor. Program ardından JAR'ı indirip sürücüyü kendi içinde başlatıyor; bu da saldırganın kodu oluyor.
Bunların her biri normal bir özellik. Araştırmacılara göre güvenlik sorunu, bunların bir araya gelerek makro çalıştırılmadan önce olduğu gibi kullanıcıdan belgeye güvenme onayı istemeden kod çalıştırmaya ulaşması.
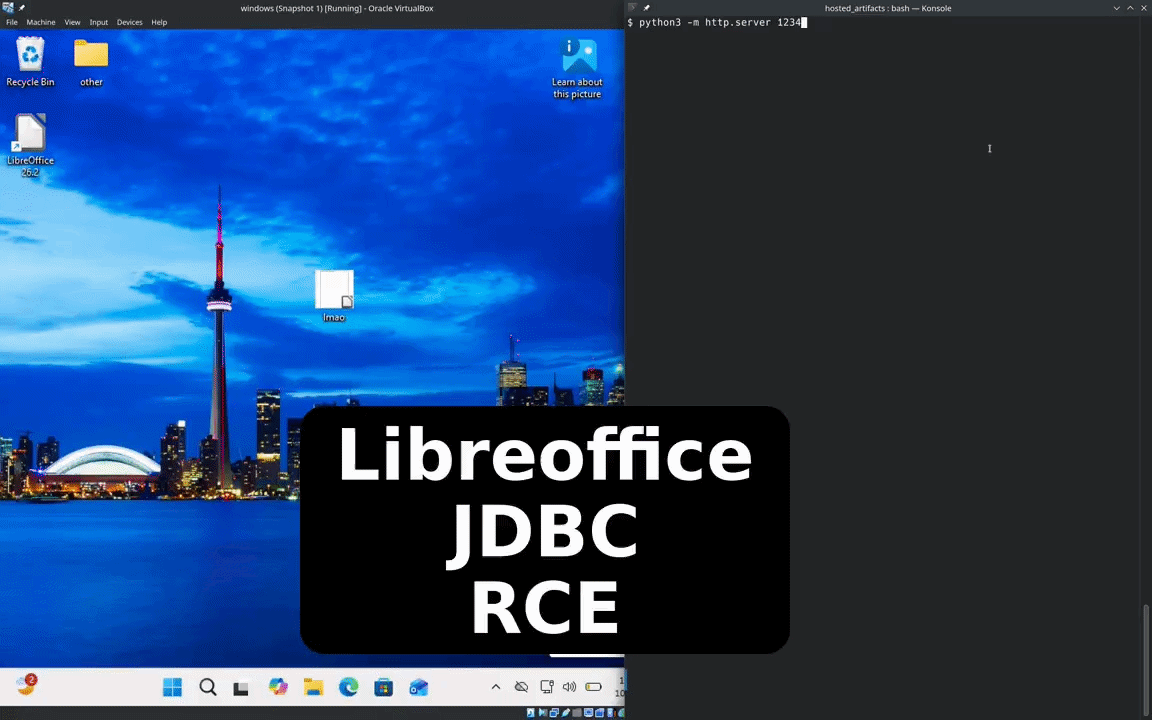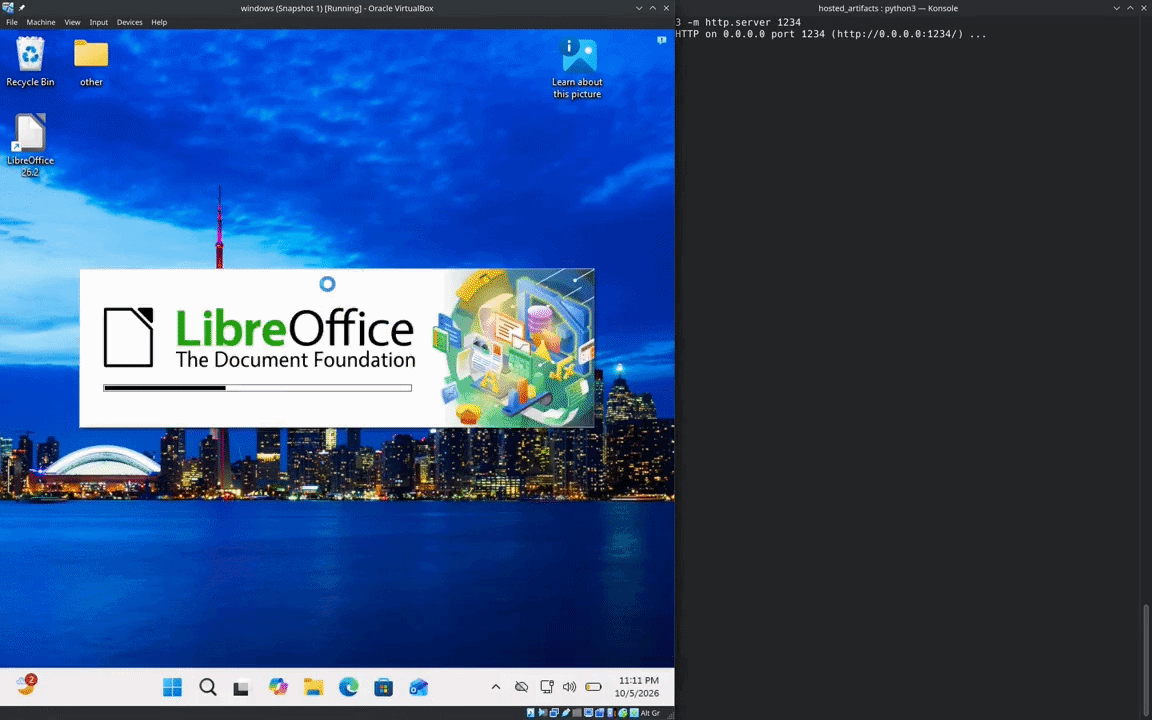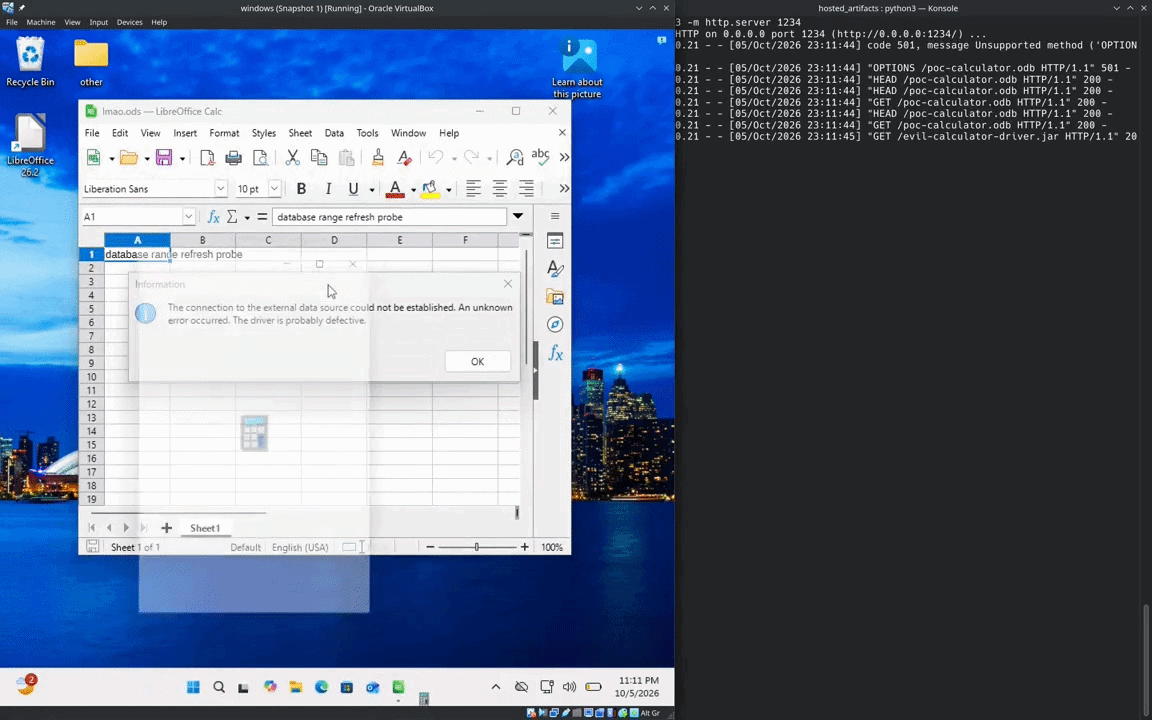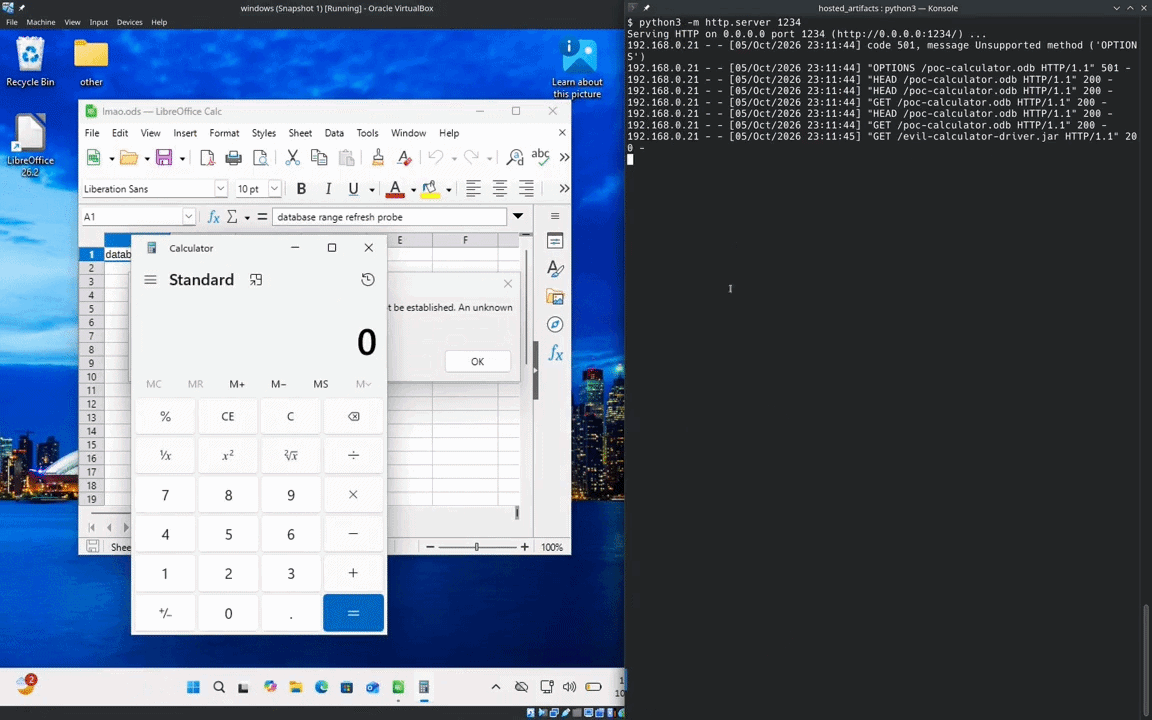
Kanıt konseptinde sürücü zararsız bir vekil olarak sadece Hesap Makinesi uygulamasını açıyor, ancak aynı yol saldırganın seçtiği her Java kodunu çalıştırabiliyor. Araştırmacılar saldırıyı Windows ve Linux'ta test etti ve bunun tek bir işletim sistemine bağlı olmadığını belirtiyor.
Gösterimlerinde kolaylık sağlamak için zararlı dosyalar aynı makinede bulundu. Araştırmacılar gerçek bir saldırıda veritabanı dosyasının ve kodun saldırganın kontrolündeki bir sunucuya yerleştirileceğini söylüyor.
LibreOffice'teki açık V12 güvenlik ekibinden Rick de Jager ile Codean Labs'ten Thomas Rinsma ve Edoardo Geraci tarafından bağımsız olarak bildirildi. Apache, OpenOffice'teki eşleşen açık için de Codean Labs'e teşekkür etti. V12 ekibi her iki program için de kanıt konsepti yayımladı ve LibreOffice düzeltmesini Collabora Productivity'den Caolán McNamara yazdı.
The Hacker News, yorum almak üzere LibreOffice'i geliştiren The Document Foundation ile Apache OpenOffice projesine ulaştı.


