Saldırganlar Microsoft bulut hesaplarını ele geçirmek ve veri sızdırmak için passkey kimlik avı kullanıyor
Ravie Lakshmanan • 13 Eyl 2026 Bulut Güvenliği / Kimlik Güvenliği
Microsoft, tehdit aktörlerinin üçüncü taraf e-posta dağıtım altyapısını kötüye kullanarak finansal dolandırıcılık mesajları gönderdiği ve passkey temalı sosyal mühendislikle bulut ortamlarını ihlal ettiği iki kampanyanın ayrıntılarını açıkladı.
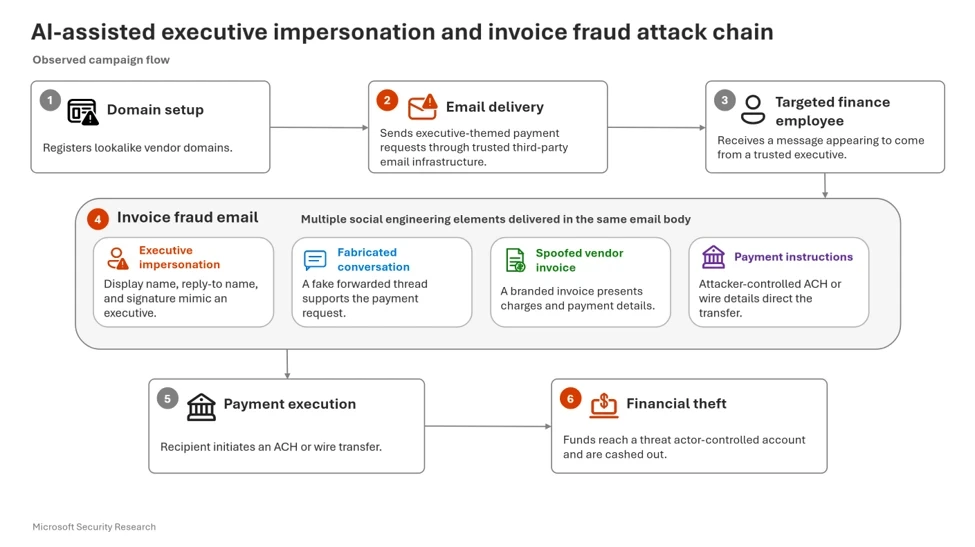
Teknoloji devinin aktardığına göre ilk kampanya, 3-5 Ağustos 2026 tarihleri arasında çeşitli hedef şirketlerin genel müdürleri gibi davranarak bir milyondan fazla dolandırıcılık e-postası göndermeyi içeriyordu. Amaç, söz konusu şirketlerdeki hesap ödemeleri departmanlarını ServiceNow yıllık aboneliği için Automated Clearing House (ACH) transferi başlatmaya ikna etmekti.
Kanıtlar, kampanyanın arkasındaki operatörlerin e-posta şablonları oluşturmak ve alıcılarına özel e-postalar hazırlamak için üretken yapay zekayı (AI) kullandığını gösteriyor. Faaliyet ağırlıklı olarak ABD’deki kurumsal kullanıcıları hedef aldı; bilişim hizmetleri, tüketici ürünleri, gayrimenkul ve ayrık imalat sektörleri öne çıktı.
Microsoft Güvenlik Araştırma ekibi, "Kampanya, yürütme öncesi ve sırasında şu adımları izliyor: tehdit aktörleri taklit alan adları kaydediyor, güvenilir altyapı üzerinden yönetici temalı ödeme talepleri gönderiyor, uydurma faturalar ve destekleyici sohbetler ekliyor ve finans personeline ACH transferi başlatmaları için ikna etmeye çalışıyor" dedi.
"Geleneksel fatura dolandırıcılıklarının tek bir sosyal mühendislik tuzağına dayanmasının aksine, bu kampanya yönetici taklidi, satıcı markalama, uydurma faturalar ve destekleyici e-posta sohbetlerini alıcı kuşkularını azaltmaya yönelik birleşik bir anlatıya dönüştürdü."
Sahte e-posta mesajları, alıcıları saldırgan kontrolündeki hesaplara ödeme yapmaya kandırmak için sahte faturanın "onaylandığını" iddia ediyordu. Aldatmacaya meşruiyet havası katmak için tehdit aktörü uydurma fatura ile birlikte sahte bir e-posta dizisi de ekledi.
Kurnaz bir hamleyle saldırganlar, mağdur kuruluşlardaki CEO’ları, CFO’ları ve başkanları tespit edip isimlerini ve e-posta adreslerini e-postaların imzasına yerleştirdi; böylece hedeflere ikna edici görünüyordu. Kampanya ayrıca güvenilir markaları ve kişileri taklit etmek üzere tasarlanmış sahte alan adlarına ve içeriğe de yoğun şekilde dayanıyordu. Kayıt edilen alan adlarından bazıları aşağıda yer alıyor -
Passkey Temalı Sosyal Mühendislik Bulut İhlaline Yol Açıyor
Redmond tarafından belgelenen ikinci kampanya, şüpheli oturum açmaların ardından tehdit aktörlerinin kendi kimlik doğrulama yöntemlerini eklediği çok sayıda hesaba yönelik bulut tabanlı sızıntıları konu alıyor. Ayrıca yüksek hacimli Microsoft Graph etkinliği, SharePoint ve OneDrive indirmeleri ile REST API’ler üzerinden posta kutusu toplama da görülüyor.
Mayıs 2026’dan bu yana tespit edilen bu faaliyet, Microsoft’a göre "proxy ile ilişkili altyapı kullanılarak tehlikeye atılmış bulut kimliklerinden otomatik toplama" ile tutarlı.
Saldırı genellikle kimliğe odaklı sosyal mühendislikle başlıyor. Tehdit aktörleri, kuruluşun BT yardım masası olduğunu iddia ederek kullanıcının kişisel telefon numarasını arıyor veya mesaj atıyor ve erişim kesintilerini önlemek için passkey, çok faktörlü kimlik doğrulama (MFA) veya tek oturum açma (SSO) yapılandırmasını derhal güncellemelerini istiyor.
Dikkatsiz çalışanlar, kişisel cihazlarına gönderilen SMS mesajlarıyla meşru Microsoft oturum açma deneyimini taklit eden sahte web sitelerine yönlendiriliyor. Buradaki nihai amaç, kullanıcıyı adversary-in-the-middle (AitM) veya cihaz kodu kimlik doğrulama akışlarından geçirerek Microsoft hesaplarının kontrolünü ele geçirmek; bunun için kimlik bilgilerini yakalamak ya da kullanıcının farkında olmadan aktöre adına erişim vermesini sağlamak gerekiyor.
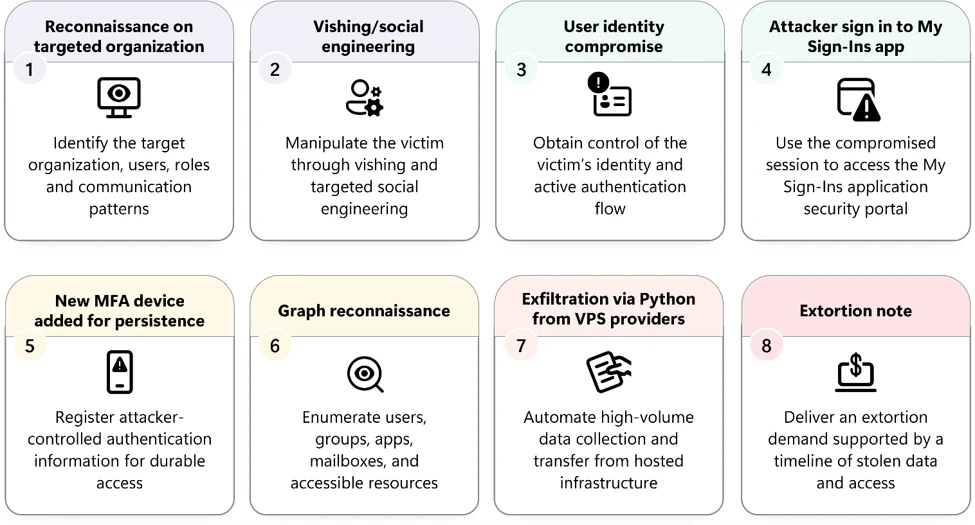
"Aktörün saldırı öncesi araştırmaya büyük yatırım yaptığı görülüyor; muhtemelen sosyal ağ ve profesyonel profil oluşturma platformları gibi açık kaynaklardan çalışanlar ve organizasyon yapısı hakkında bilgi topluyor" dedi Microsoft. "Daha az sayıda durumda aktörler, erişimlerini genişletmek için Microsoft Teams üzerinden benzer passkey temalı mesajlar göndererek zaten tehlikeye atılmış hesapları kullanıyor."
Buna ek olarak tehdit aktörünün, passkey’ler, SSO kaydı, hesap aktivasyonu ve kimlik doğrulaması gibi temalara dayalı alan adları kaydettiği; aynı zamanda hedef kuruluşun adını alt alan adı olarak eklediği gözlemlendi: "<şirket adı>.[.]com" deseni -
Bu yöntemin, siber güvenlik topluluğu tarafından Cordial Spider, O-UNC-045, PREY-0058 ve UNC6671 takma adlarıyla izlenen gevşek örgütlü bir siber suç kolektifiyle örtüştüğüne dikkat çekiliyor. E-suç aktörü, altyapıdaki kimlik avı ve hedefleme ayak izindeki örtüşmeleri paylaşırken birden fazla kamu şantaj markası işleten koordineli bir tehdit aktörü grubu olarak tanımlanıyor.
"UNC6671, passkey’lerle ilgili olduğu izlenimi veren genel kök alanlarda barındırılan kimlik bilgisi toplama panelleri kullanıyor ve hedefli sesli kimlik avı kampanyalarını kolaylaştırmak için mağdur özel alt alan adları ekliyor" not edildi geçen ay.
Bu bağlantıların kesin mahiyeti net olmasa da, bunların ortak ilk erişim oyun kitaplarına erişimi koruyan bölünmüş bağlı kuruluşlar tarafından ya da aynı ticarileştirilmiş kimlik avı panelleri, sesli kimlik avı aramacılar ve paylaşılan altyapıya dayanarak yönlendirildiği tahmin ediliyor.
Microsoft, bu kampanyada gözlemlenen ilk erişim faaliyetini Storm-3121 ve Storm-3032 dahil olmak üzere bir dizi tehdit aktörüne atfetti. Storm-3121, ShinyHunters ve Falcon (takma ad CL-CRI-1182) şantajına yol açan ilk erişim faaliyetini yürütürken, Storm-3032, BlackFile (takma ad CL-CRI-1116) grubundan ayrılan ve şimdi Helix şantaj markası altında faaliyet gösteren aktör grubunu ifade eden UNC6671 için Microsoft’un tanımlaması.
Microsoft’un araştırdığı en az bir olayda, tehdit aktörlerinin erişimlerini SharePoint Online ve OneDrive’a Graph API üzerinden genişletmek ve hassas dosyaları ile dahili hizmetleri numaralandırmak için yönetilmeyen bir cihazdan Microsoft Office Home’a anormal bir oturum açma gerçekleştirdiği belirtiliyor.
Bir diğer olayda, passkey tuzağı kullanılarak cihaz kodu kimlik avı saldırısı başlatıldı ve mağdurun kimlik bilgileri veya çerezleri çalınmadan hesabının kontrolü ele geçirildi; bu da MFA güvenlik önlemlerini etkili şekilde atladı. Microsoft’un tespit ettiği üçüncü saldırı deseni, muhtemelen önceki bir olaydan elde edilmiş tehlikeye atılmış kimlik bilgilerini kullanarak kendi telefon tabanlı yöntemlerini kaydetmeyi, MFA’yı atlamayı ve keşif ile sonrasındaki istismar faaliyetlerine girişmeyi içeriyor.
"İlk erişimden sonra aktörün ilk hedefi, geçici bir ihlali kalıcı bir üsse dönüştürmek oldu" dedi Windows üreticisi. "Sadece çalınan kimlik bilgilerine güvenmek yerine aktör, kontrolü altında bir MFA yöntemi kaydetti; tipik olarak yeni bir telefon numarası, doğrulayıcı uygulama veya yazılım tabanlı tek kullanımlık parola (OTP) belirteci."
Bu aktör kontrollü ikinci faktörün avantajı, tehdit aktörünün mağdurun kurumsal hesabına katılım olmadan oturum açmasını sağlaması ve iptal edilmemiş oturumlar veya geçerli kimlik bilgileriyle birleştirildiğinde sürekli erişimi korumasıdır. MFA kalıcılığı sağlandıktan sonra tehdit aktörünün atabileceği çeşitli eylemler şunlardır -
Tehlikeye atılmış kimlik kullanılarak Graph API ile kapsamlı dahili keşif yapmak ve kiracı genelinde kullanıcıları, grupları, izinleri, kaynakları ve erişilebilir içeriği envanterlemek.
Yetki yükseltmesi için roller ve yüksek değerli hesaplar ile servis kimliklerini incelemek.
İstihbarat toplamak için posta kutusu mesajlarını, klasörleri ve ek meta verilerini numaralandırmak.
SharePoint Online ve OneDrive for Business’a yönelik yüksek hacimli erişim ve indirme faaliyetleri yürütmek; bazı durumlarda Microsoft Exchange Online da dahil olmak üzere.
Tehlikeye atılmış kullanıcıdan elde edilen dosya ve e-posta içeriğinin hacmine bağlı olarak birkaç saatten birden fazla güne kadar süren sürekli veri sızıntısı gerçekleştirmek.
Saldırı yaşam döngüsü boyunca altyapıyı bilinçli olarak değiştirmek ve kimlik doğrulama, keşif ve sızıntı faaliyetleri için ayrı IP adresleri kullanmak; böylece ağ tabanlı göstergelerin etkisizleştirilmesi.
"Saldırı, kritik bir tespit zorluğunu vurguluyor: Microsoft Graph kötüye kullanımı tek bir API çağrısı üzerinden görüntülendiğinde şüpheli görünmüyor" dedi Microsoft. "Bu saldırı, Graph etkinliğinin bireysel API istekleri yerine davranışsal ilerleme ve olaylar arası korelasyon vurgusuyla bütünsel olarak değerlendirilmesi gerektiğine dair güçlü bir örnek teşkil ediyor."