

MikroTrick Zinciri Parola veya SSH Anahtarı Olmadan MikroTik Yönlendiricilerinin Ele Geçirilmesine İzin Veriyor
Swati Khandelwal 23 Eyl 2026 Güvenlik Açığı / Ağ Güvenliği
İki MikroTik RouterOS SSH güvenlik açığı zincirlenerek, saldırganların parola, SSH anahtarı veya tamamlanmış kimlik doğrulaması olmadan internete açık yönlendiricilerin tam yönetici kontrolünü ele geçirmesine olanak tanıyor.
CERT Polska'nın MikroTrick adını verdiği zincir, SSH durum makinesi hatasını CVE-2026-67279 ile RouterOS giriş sürecindeki argüman enjeksiyonu hatası CVE-2026-86060'ı birleştiriyor. Saldırı kayıtları en az 2 Eylül'e kadar uzanıyor; bu tarih MikroTik'in RouterOS 6.49.21, 7.23.4 ve 7.24.2 sürümlerinde yamaları göndermesinden bir gün önce.
Daha önce bildirildiği üzere CERT Polska, 5 Eylül'de saldırganların SSH servisi genel ağlardan erişilebilir cihazları ele geçirmek için RouterOS açıklarını kullandığını uyarmıştı.
Bu uyarı istismarın gerçekleştiğini doğruladı ve acil yama yapılmasını istedi ancak zinciri oluşturan iki açığın hangileri olduğunu veya nasıl birleştiğini belirtmedi. Bu son analiz her ikisini de sağlıyor.
Zincir Nasıl Çalışıyor
SSH sırayla üç adım gerektirir: şifreli bağlantı kurulur, kullanıcı doğrulanır ve yalnızca bundan sonra istemci oturum açıp komut çalıştırabilir. Sunucu kimlik doğrulamasının geçtiğini onaylamak için belirli bir mesaj SSH_MSG_USERAUTH_SUCCESS gönderir.
CVE-2026-67279 bu sırayı bozuyor. Bir istemci kimlik doğrulama adımında SSH anahtarı yeniden müzakereyi başlatırsa, açık RouterOS yeniden müzakere bittiğinde kullanıcının kimliği hiç doğrulanmadan doğrudan komut aşamasına geçiyor.
Açık tek başına doğrulanmış bir oturum oluşturmuyor veya herhangi bir ayrıcalık vermiyor, ancak kimliği doğrulanmamış bir istemcinin tamamlanmış giriş gerektiren bir aşamaya ulaşmasına izin veriyor.
CVE-2026-86060 bu erişimi tam yönetici kontrolüne dönüştürüyor. RouterOS, SSH arka plan programından kullanıcı adı ve ayrıcalık seviyesini komut satırı argümanı olarak alan bir giriş programı /nova/bin/login başlatıyor ve kullanıcı adını önce kontrol etmiyor. Tire ile başlayan bir değer program seçeneği olarak ele alınıyor.
Saldırgan kullanıcı adı olarak -2 gönderiyor. Giriş programı bunu, kimlik ve ayrıcalık seviyesini dosya tanımlayıcısı 2'den okuma talimatı olarak yorumluyor; bu tanımlayıcı SSH oturumunun oluşturduğu terminali işaret ediyor.
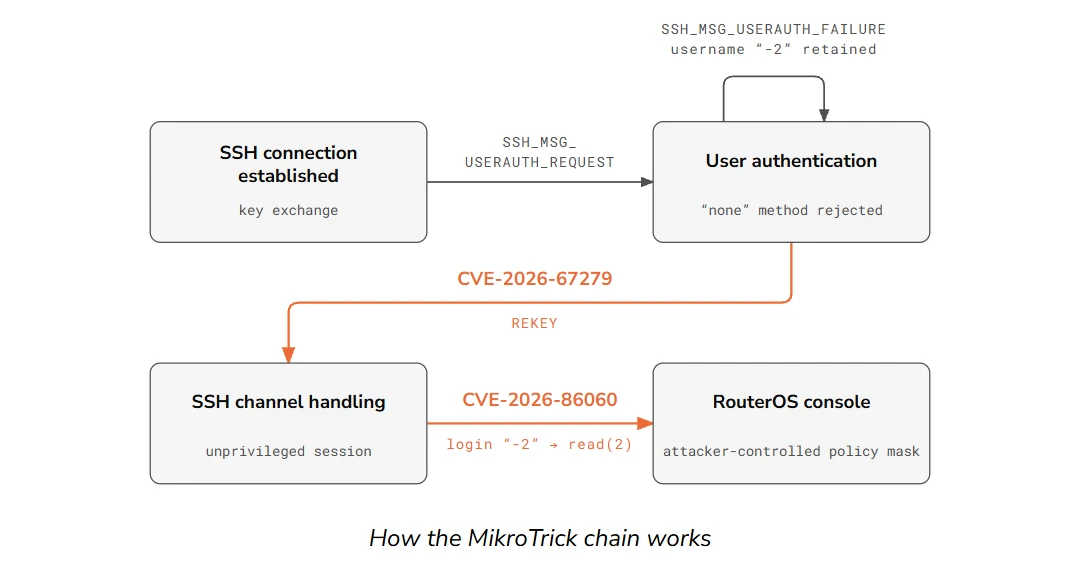
SSH kanalı üzerinden saldırgan, seçtiği kullanıcı adını ve tam yönetici erişimi için ayrıcalık değerini o terminale zaten yazmış oluyor. Giriş programı her ikisini de kabul ediyor ve tamamen ayrıcalıklı bir konsol açıyor.
Yama Öncesi İstismarın Kanıtı
Zincir cihaz günlüklerinde belirgin bir iz bırakıyor: kullanıcı -2 için başarısız giriş denemesi. CERT Polska, bu desene uyan kayıtların MikroTik forumunda yamaların kullanıma sunulmasından bir gün önce, 2 Eylül'de kadar erken görüldüğünü söylüyor ve ekibin zincirin MikroTik düzeltmeleri yayınlanmadan önce istismar edildiğine inandığını belirtiyor.
MikroTik forumundaki bir teşhis raporu, bir cihazda saldırı dizisini gösteriyor: -2 için reddedilen kimlik doğrulama, zorunlu yeniden müzakere, kanal aşamasına atlama ve ops adında tam ayrıcalıkla kullanıcı oluşturmaya çalışan bir exec isteği. O cihazda SSH süreci komut tamamlanmadan çökmüştü.
Diğer raporlar etkilenen cihazlarda ops hesabının başarıyla oluşturulduğunu doğruladı. Bazı olaylarda CERT Polska, teşhis dosyası oluşturulmasının ardından saldırgan IP adresine veri aktarımı buldu; bu durum yapılandırma verilerinin saldırgan altyapısına kopyalandığını güçlü şekilde gösteriyor.
MikroTrick zinciri CVE-2026-67279 ile CVE-2026-86060'ın birleşimidir. Bazı yayınlar yanlışlıkla üçüncü bir açık olan CVE-2026-67276'yı da dahil etti; CERT Polska bunun ayrı bir SSH güvenlik açığı olduğunu ve saldırganın bir RSA anahtarını taklit ederek mevcut bir kullanıcı olarak giriş yapmasına izin verdiğini belirtiyor. Bu açık hesap adı ve genel anahtarının bilinmesini gerektiriyor ve yalnızca o hesaba erişim sağlıyor.
CISA, CVE-2026-86060'ı 10 Eylül'de Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekledi; bu da argüman enjeksiyonu açığının aktif istismarını bağımsız olarak doğruladı.
Zincir SSH'nin saldırgan tarafından erişilebilir olmasını gerektiriyor. MikroTik, varsayılan ev yapılandırmasının SSH'yi internete açmadığını söylüyor, ancak güvenlik duvarı kurallarını değiştiren veya SSH'yi güvensiz ağlardan yöneten yöneticiler daha yüksek risk altında.
Ele geçirilen cihazların yetkili bir sayısı yayımlanmadı.
Neye Bakılmalı
Yama saldırıyı engelliyor ancak güncelleme öncesinde saldırganın yaptığı değişiklikleri kaldırmıyor. Güncellemeden sonra yöneticiler Bayrak durumu kontrol etmeli ve /system/device-mode/print komutunu çalıştırmalı.
Bayrak mekanizması yalnızca seçili uzlaşma izlerini algılıyor ve yokluğu cihazın güvenli olduğunu kanıtlamıyor; bunu hem CERT Polska hem de MikroTik belirtiyor.
CERT Polska gözlemlenen saldırılardan şu göstergeleri yayımladı:
Kullanıcı adı: SSH giriş günlüklerinde -2
Hesap: tam ayrıcalık grubundaki ops
IP: 82.192.72.4 başarılı saldırılarda görüldü
IP: 103.102.31.18 istismar girişimlerinde kullanıldı
Yöneticiler ayrıca bilinmeyen kullanıcılar, komut dosyaları, zamanlayıcı girdileri, tüneller, vekiller, beklenmeyen .rif teşhis dosyaları veya açıklanamayan fetch etkinliği için de kontrol etmeli.
Bu göstergelerden herhangi biri mevcutsa CERT Polska cihazı izole etmeyi, günlüklerini ve yapılandırmasını korumayı, cihazı fabrika ayarlarına döndürmeyi ve güvenilir bir yapılandırmadan yeniden kurmayı öneriyor.
Tüm parolalar, anahtarlar ve diğer kimlik bilgileri değiştirilmeli. Uzlaşmış bir cihazdan alınan yedek geri yüklenmemeli.
CERT Polska, araştırma sırasında laboratuvar testlerini ve protokol analizini otomatikleştirmek için OpenAI GTAC programı üzerinden GPT-5.5-cyber ve GPT-5.6-sol dahil yapay zeka modellerini ve yerel barındırılan açık ağırlıklı modelleri kullandı. Her bulgu gerçek RouterOS sistemlerine karşı doğrulandı.
The Hacker News, teknik analiz hakkında yorum için CERT Polska ve MikroTik ile iletişime geçti.





