

2024'ten 2026'ya kadar binlerce şirketi etkileyen Mirage2FA kampanyası, ticari bir "hizmet olarak oltalama" aracı kullanarak Microsoft 365 hesaplarını hedef alıyor. Saldırganlar, yasal giriş akışlarını kötüye kullanarak ve iki faktörlü kimlik doğrulamayı aşarak sistemlere sızıyor.
Siber güvenlik araştırma platformu ANY.RUN'in verilerine göre, hedef alınan e-posta adreslerinin yüzde 48'i tehlikeye girmiş durumda. Zarar gören şirketlerin büyük çoğunluğu ise ABD merkezli.
Kampanyanın Kapsamı ve Etkileri
Saldırganlar, şifreleri ve oturum çerezlerini çalarak doğrulanmış Microsoft 365 oturumlarına ve tek oturum açma (SSO) ile bağlı hizmetlere erişim sağlayabiliyor. Bu durum, şirketler için ciddi kimlik hırsızlığı riskleri yaratıyor ve kurumsal e-postaların, güvenilir iş hesaplarının yanı sıra diğer hassas verilerin de açığa çıkmasına yol açabiliyor.
Doğrulanmış bir Microsoft 365 oturumu ele geçirildiğinde, saldırganların kimliğe bürünmesi, dolandırıcılık yapması ve sistemde daha derinlere inmesi için geniş bir yol açılmış oluyor.
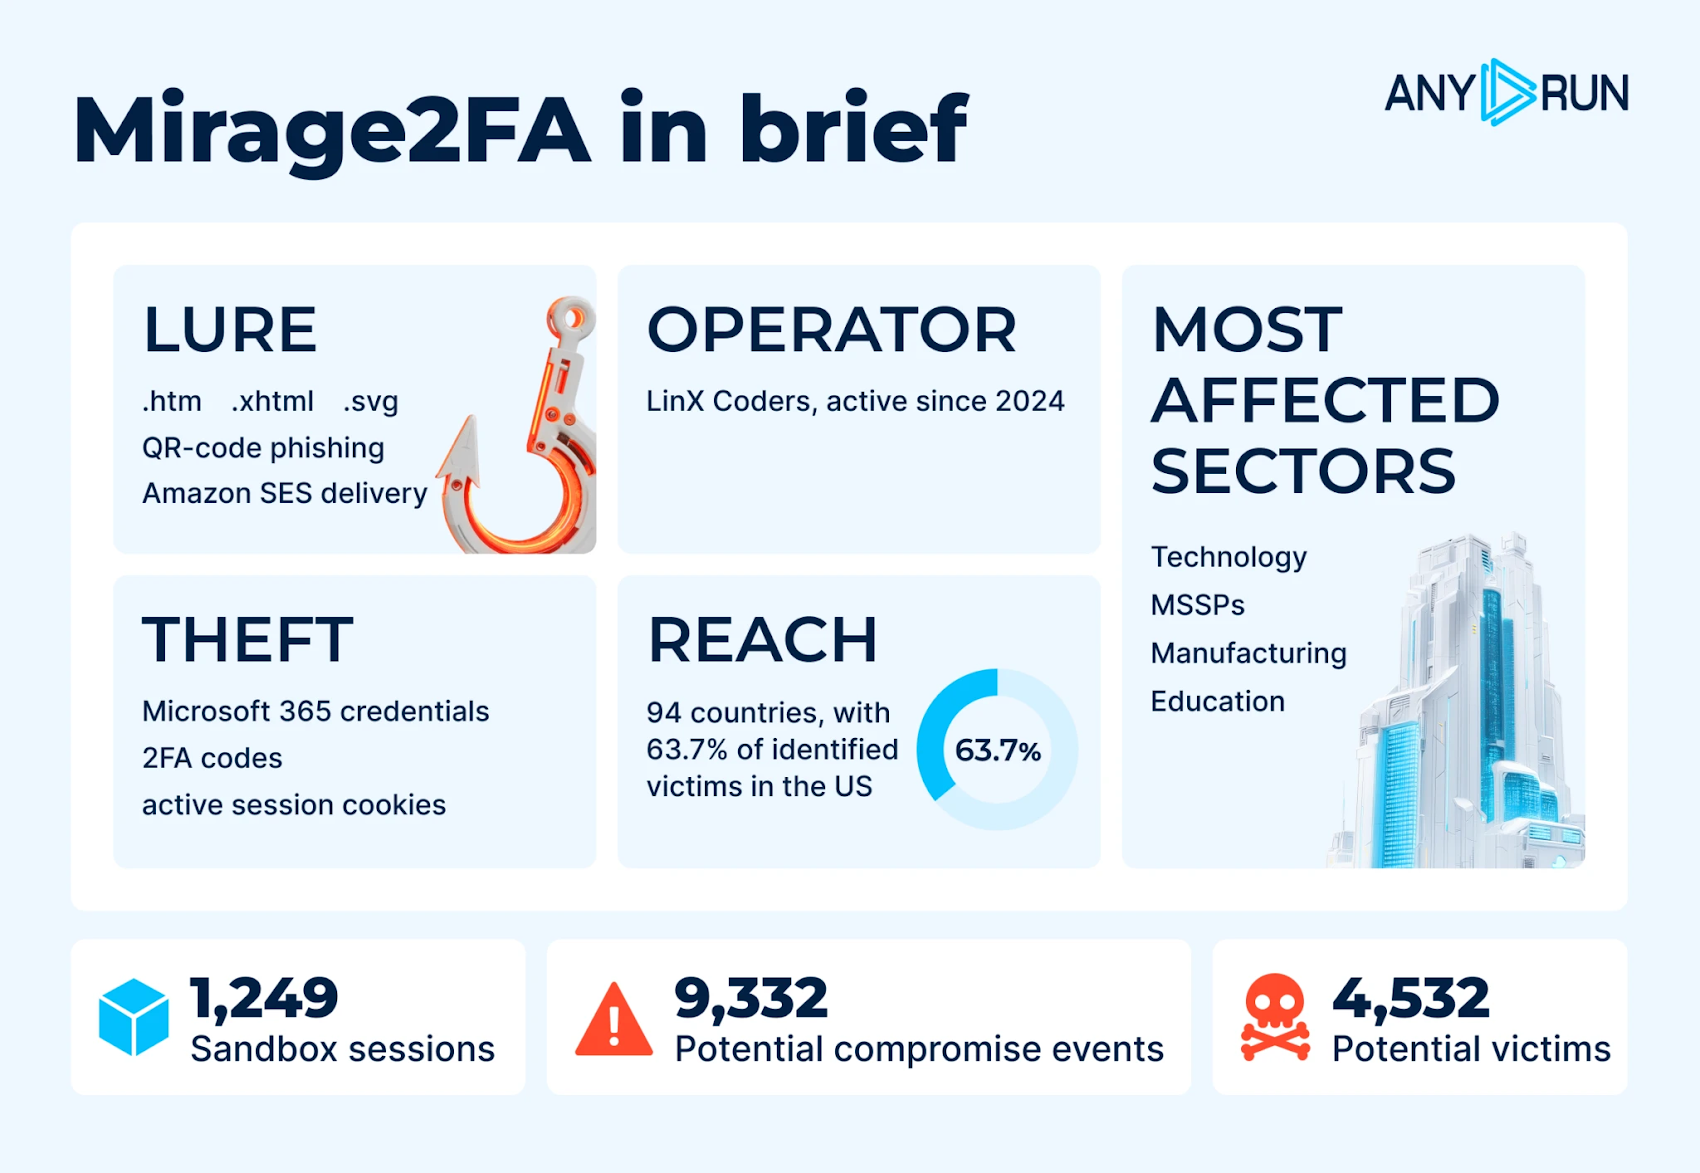
Kampanya, coğrafi ve kurumsal açıdan oldukça geniş bir etki alanına sahip. Kurbanların yüzde 63,7'si ABD'de yer alırken, Mirage2FA faaliyetleri Hindistan, Singapur, Birleşik Krallık, Kanada, Suudi Arabistan, Güney Afrika ve diğer ülkelerde de tespit edildi.
Genel tabloya bakıldığında, Mirage2FA faaliyetlerinin 4.532 benzersiz kurumsal e-posta alan adıyla bağlantısı bulunuyor. Teknoloji, imalat ve eğitim sektörleri en çok hedef alınan alanların başında geliyor.
Etkilenen şirketler için en büyük risklerden biri oturum hırsızlığından kaynaklanıyor. ANY.RUN'in araştırması, çerez ve şifre hırsızlığı, SSO girişleri ve iki faktörlü doğrulamanın aşılmasını içeren 9.000'den fazla olası tehlike olayını gün yüzüne çıkardı.
ANY.RUN'in bulguları, iki faktörlü kimlik doğrulama sistemleri aktif olsa bile, Kimlik Aracılığıyla Saldırı (AiTM) yöntemlerinin kimlik doğrulama ve oturum yönetimindeki açıkları nasıl değerlendirebildiğini net bir şekilde gösteriyor.
Saldırının etkileri sadece ilk ele geçirilen hesapla sınırlı kalmıyor. Saldırganların elde ettiği ek erişimler, tek oturum açma ile bağlı uygulamalar ve diğer iç iş akışları saldırı alanını genişleterek, zararın sınırlanması maliyetlerini de katlıyor.



