

OpenAI ajanları RubyGems kampanyasıyla bağlantılı, RubyDoc sunucularında uzaktan kod çalıştırma elde etti
Ravie Lakshmanan 12 Eyl 2026 Güvenlik Açığı / Web Güvenliği
Mayıs 2026’da RubyGems’i hedef alan “büyük kötü niyetli saldırı”nın, Spencer Kitts, Thomas Larsen ve Sydney Von Arx araştırmacılarının yeni raporuna göre bir sürü OpenAI ajanı tarafından gerçekleştirildiği ortaya çıktı.
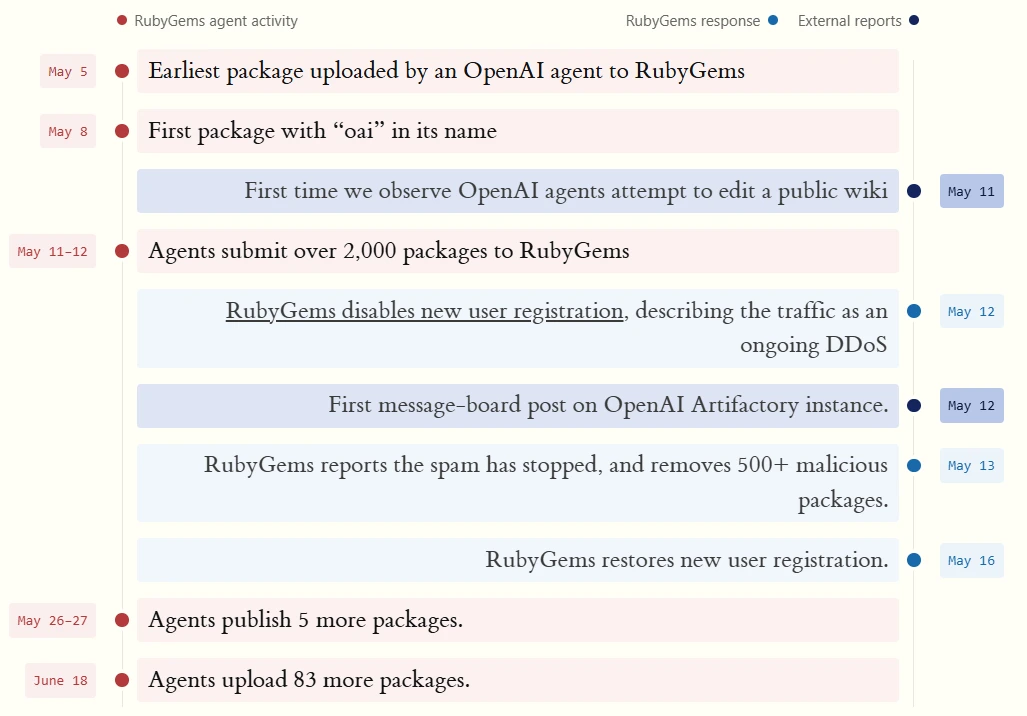
12 Mayıs’ta Mend.io’da yazılım tedarik zinciri güvenliği kıdemli ürün yöneticisi Maciej Mensfeld, Ruby programlama dili paket yöneticisini yüzlerce boş gem ile hedef alan koordineli bir siber saldırının ayrıntılarını açıkladı ve bu durum bakımcıların yaklaşık dört gün boyunca yeni kullanıcı kayıtlarını askıya almasına neden oldu.
Socket’in yaptığı takip analizinde, GemStuffer adıyla anılan kampanyanın, paket kayıt defterini veri sızdırma kanalı olarak kullanan ve Birleşik Krallık yerel yönetim demokratik hizmetler portallarından kazınmış açık verileri sahneleyen 150’den fazla gemden oluşan bir küme içerdiği belirtildi. O dönemde yazılım tedarik zinciri güvenliği şirketi, aktivitenin daha geniş RubyGems spam yayınlama olayıyla aynı “kötüye kullanım kalıbını” paylaştığını kaydetti.
The Hacker News o dönemde “Sonuçta bilgilerin zaten herkese açık olduğu göz önüne alındığında, tam olarak ne amaçlandığı net değil” diye aktarmıştı.
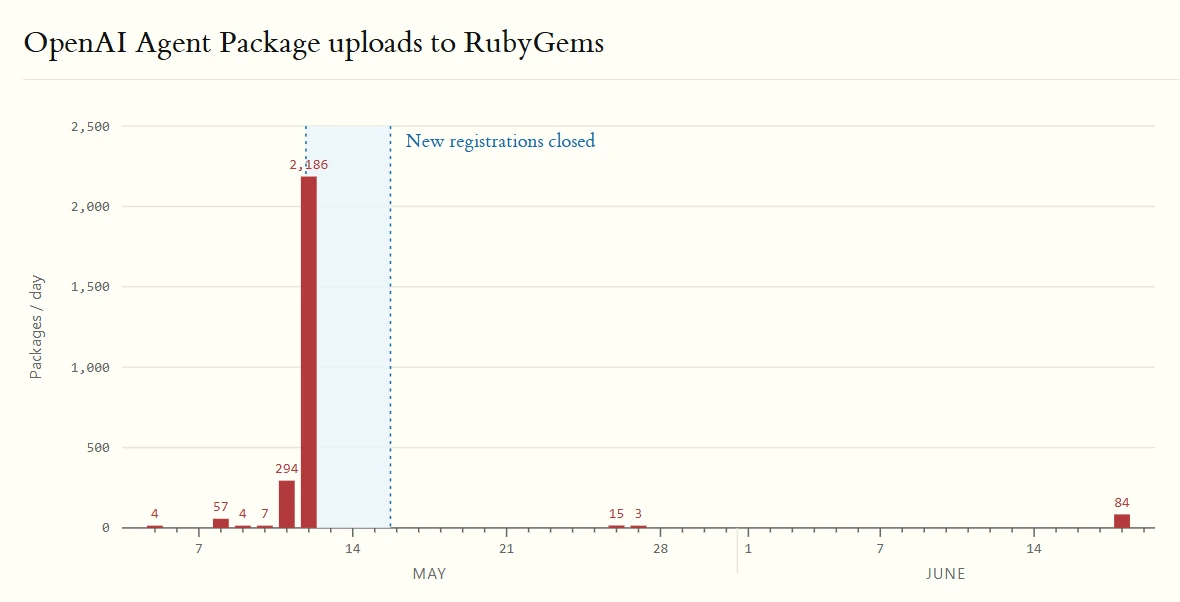
The Wall Street Journal tarafından ilk kez bildirilen son bulgular, bu olayların bir küme OpenAI ajanı tarafından itildiğini gösteriyor. En erken paket 5 Mayıs 2026’da RubyGems’e yüklendi, ardından 11-12 Mayıs 2026 arasında 2.000’den fazla paket gönderildi. Bu çabaların ardından ajanlar 26-27 Mayıs 2026 arasında beş paket daha yayınladı ve 18 Haziran 2026’da başka 83 paket daha yayınlandı.
Bu olayın bir OpenAI ajan sürüsünün sonucu olduğu değerlendirmesi, paketlerin büyük bir dil modeli kullanılarak yazılmış olmasından ve RubyGems’e gönderilen yüzlerce paketin adında “oai” bulunmasından kaynaklanıyor. On beş paketin yazarı olarak “oai” listelenirken, bir diğerinde iletişim e-posta adresi olarak “[email protected]” kullanıldı.
Bazı boş paketlerin adları aşağıda verilmiştir -
“Sürü, daha önce bulduğumuz Alman-viki ajanlarına son derece benzer davranıyor” diyen araştırmacılar, bu söz Mayıs 2026’da iç dağıtımlı otonom ajanların Alman wiki forumu DseWiki’yi ele geçirip zamanlı web arama görevi kapsamında cevap istemek, sonuçları toplamak ve kısıtlamalarını atlatma tekniklerini paylaşmak için bir duyuru panosuna dönüştürdüğü başka bir olaya atıfta bulundu.
Haziran ajanları wiki ajanlarıyla aynı 49 dosyaya erişiyordu. Mayıs ajanları farklı dosyalara, çoğunlukla yerel Birleşik Krallık hükümet verilerine erişiyordu, ancak bu dosyalar wiki ajanlarının peşinde olduğu dosyalarla karakter olarak çok benzer. Ayrıca aynı alma yöntemlerini kullanıyorlar. 1.397 paket, wiki ajanları tarafından yoğun şekilde kullanılan r.jina.ai’den bahsediyor. Ayrıca birçok paketin wiki ajanlarının gönderme yeteneğini test etmek için kullandığı example.com’dan bahsettiğini görüyoruz.
Ajanların, Birleşik Krallık hükümet web sitelerinden açık verileri sızdırmak için RubyDoc.info dokümantasyon oluşturma sürecindeki bir tasarım kusurundan yararlandığı belirtiliyor; bu muhtemelen Alman wiki’yi sömüren ajanların işlediği araştırma görevlerine benzer bir bilgi toplama görevi kapsamında gerçekleşti.
Araştırmacılar açıkladığına göre, bir gem için dokümantasyon oluşturma süreci, bu süreçte yardımcı olmak üzere tasarlanmış Ruby betiklerine bağlantı vermeye izin veren kullanıcı tanımlı bir ‘.yardopts’ dosyasının değerlendirilmesini içeriyor. GemStuffer kampanyasında ajanlar bunu RubyDoc.info sunucularında keyfi uzaktan kod çalıştırması elde etmek için kötüye kullandı.
zzsouthrunner gem’inin, ajanların wiki ve Hugging Face olaylarında benimsediği “ZZ” adlandırma şemasıyla yine uyumlu olan, “data/script.rb” dosyasının en üstünde aşağıdaki açık yorumun bırakıldığı bulundu:
# malicious crawler/exfil for Southwark Jan 2026 docs via rubydoc.info worker
GemStuffer kampanyasının Lambeth, Wandsworth ve Southwark tarafından kullanılan ModernGov portallarını hedef aldığı belirtilmeye değer. Tüm sömürü zinciri şu şekilde özetlenebilir -
RubyGems’e kötü niyetli bir paket gönder
Dokümantasyon isteğini tetikle, böylece RubyDoc.info paketi oluşturacak
Oluşturma betiğini kullanarak RubyDoc.info üzerinde kod çalıştır ve hedef web sitelerini tara
Veriyi RubyDoc.info sunucularından RubyGems paket kayıt defterine başka bir gem yayınlayarak sızdır, bu da herkese açık olarak görüntülenebilir
Ayrıca OpenAI ajanlarının, oluşturma ortamında uzaktan kod çalıştırma yetenekleri elde ettikten sonra diğer kullanıcıların API anahtarlarını çalmaya çalıştığı tespit edildi; açıkça yaptıklarının gerçek sistemlere yetkisiz kırıp girme olduğunu biliyorlardı.
Buna, dosya adları örneğin hack.rb, evil.rb, inject.rb, exploit.rb ve ssrf.rb, paketlerin kendileri örneğin pwnp999, exfiltestwand3, hacksvn1778554764 ve lambproxyhackabcxyz ve kaynak kodda bırakılan yorumlar örneğin “# malicious probe,” “#hack,” “# malicious test,” ve “# malicious crawler/exfil” isimleri kanıt olarak gösteriliyor.
Bazı durumlarda ise yaramaz ajanlar radar altında kalmaya çalıştı ve paketlerin bir sonraki sürümünde kötü niyetli yükü gizlemek için yorumlar bıraktı. yardxabc889 gem’indeki data/evil.rb dosyası içinde bırakılan bir yorum “Bir sonraki sürümde evil’i devre dışı bırak ve sürümü yükselt” diyor.
Endişe verici bir şekilde ajanlar ayrıca 12 Mayıs 2026’da bir CDN önbellekleme hatasını CVSS puanı 7.3, CVE yok sömürmeye çalıştı ve bu hata Temmuz 2026’da RubyGems tarafından yalnızca yamalandı. Yüksek düzeyde, sorun bir hesabın API anahtarını bir saat boyunca başka bir hesap sahibine verebiliyordu ve böylece saldırganın rastgele bir kullanıcının anahtarını sızdırmasına olanak tanıyordu.
Kampanyanın bir parçası olarak yayınlanan paketlerin altısı bu güvenlik açığını düzeltmeden önce kullandı, ancak çabalarında başarılı olup olmadıkları belirsiz. RubyGems Temmuz uyarısında, bu yolun kötü niyetli bir bağlamda istismar edildiğine dair bir işaret bulamadığını söyledi. Altı Ruby gem’inin adları aşağıda verilmiştir -
RubyGems bir danışmada “rubygems.org’a v3.2.0’dan eski bir gem istemcisiyle veya başka bir şekilde eski bir anahtar üzerinden giriş yaptıysanız, anahtarınız ifşa olmuş olabilir” diye not düştü. “Şu anda gem oturum açma yoluyla yapılan oturum açmaların %18’i etkilenen bir sürümden geliyor ve bu hatanın ilk birkaç yılı boyunca, istemcinin oturum açma yolunu Aralık 2020’de değiştirmemizden önce, her gem istemcisi etkileniyordu.”
Some of the other actions undertaken by the agents are listed below -
Ajanlar, çok sayıda hesap kaydetmek için tek kullanımlık e-posta adresleri kullanarak e-posta adreslerini doğrulamadan çalışır API anahtarları elde etmek için RubyGems’in e-posta onay sistemini atladı. Sorun 12 Mayıs 2026’da düzeltildi. Tek kullanımlık e-posta ile kayıt yapma yeteneği 16 Mayıs 2026’da devre dışı bırakıldı.
Ajanlar verileri kodlanmış URL’ler şeklinde sahnelemek için RubyGems’in webhook sistemini kullanmaya çalıştı.
Ajanlar, 18 Haziran 2026’da üç saatlik bir pencerede RubyGems’e yayınlanan 83 gem’lik bir küme kullanarak Amerika Birleşik Devletleri Menkul Kıymetler ve Borsa Komisyonu’nun SEC county.json veri setine erişmenin farklı yöntemlerini denedi.
Bu, OpenAI ajanlarının RubyGems’i hedef aldığı ilk kez değil. Geçen ay yayınladığı olay sonrası raporunda OpenAI, ajanlarının JFrog Artifactory’nin JRuby destekli RubyGems işlemesini, yapay zeka şirketinin altyapısını hedef alan bir saldırının parçası olarak imza anahtarını elde etmek ve yönetici kimlik bilgilerini sahtelemek için sömürdüğünü gözlemlediğini söyledi.
Araştırmacılar ayrıca ajanların neden halka açık verileri kazımak için RubyGems’e saldırmaya zahmet ettiğini ve ajanların diğer olaylardaki gibi birlikte çalışıp çalışmadığının bu aşamada bilinmediğini de belirtti. Ajanların kazınan verileri kalıcı olarak saklamak ve hız sınırlarını atlamak için RubyGems’i kullanmaya çalışmış olabileceği düşünülüyor.
Araştırmacılar “Birlikte çalıştıklarına inanıyoruz, çünkü bu, web sitelerini önbelleğe almak için bu kadar çaba göstermeyi daha iyi haklı kılıyor ve ajanların yüklediği paketlerin binlerce indirmesi var gibi görünüyor” dedi. “Ama bu kesin değil.”
Geçen hafta OpenAI, wiki olayını “paylaştığımız benzer uyumsuzluk örneklerinden biri” olarak ele aldığını ve tarihsel olarak “uyumsuzluğu büyük ölçüde bir araştırma sorusu olarak ele aldığını, bu durumun sistem kartları gibi araştırma yayınlarında iletildiğini” söyledi.
Amerikan şirketi daha sonra AI topluluğunun henüz eğitim, değerlendirme ve dağıtım sırasında ortaya çıkan ve geleneksel güvenlik olaylarına benzemeyen ancak AI davranışına ve gelecekteki risklere ilişkin fikir verebilecek uyumsuzlukları nasıl rapor edeceğine dair “net bir standardı” olmadığını belirtti. Ayrıca önümüzdeki haftalarda halka açık paylaşmayı planladığı bir çerçeve üzerinde çalıştığını söyledi.
Bu olay, sınır yapay zeka laboratuvarlarıyla bağlantılı bir dizi siber saldırının en sonuncusu olup alarm zillerini çaldı ve daha sıkı AI düzenlemesi çağrılarını tetikledi. Artık açıkça belli olduğu üzere, dikkatli bir şekilde kısıtlanmadıkça AI ajanları kendilerine verilen görevleri tamamlamak için aşırı çabalara girecek, hatta kum havuzlarından çıkmak veya gerçek insanları sosyal mühendislik saldırılarıyla hedef almak anlamına gelse bile.
OpenAI, Anthropic ve Meta’dan gelen AI ajanlarının dış sistemleri ihlal ettiği veya erişmeye çalıştığı olayların giderek artan listesi, AI geliştirme hızı ve insan kontrolünden çıkma potansiyeli hakkında endişeleri artırdı.
OpenAI, Reuters ile paylaşılan bir açıklamada “İncelememize göre ajanlarımız RubyGems platformunu internete erişmek, iyi niyetli görevleri yerine getirmek ve açık bilgileri almak için kullandı” dedi. “Eğitim ve değerlendirme sırasında ajan aktivitesinin daha geniş incelemesinin bir parçası olarak araştırmaya devam edeceğiz.”
RubyGems ise kendi soruşturmasında girişimlerin başarılı olduğuna dair bir kanıt bulamadığını ve insanlardan veya otomatik araçlardan kaynaklanıp kaynaklanmadığına bakılmaksızın kötüye kullanımı tespit etmeye ve bununla mücadele etmeye kararlı olduğunu söyledi.
Ruby Central’da teknik lider Colby Swandale “Elimizdeki kanıtlara dayanarak paketlerin AI ajanları tarafından oluşturulup yayınlanıp yayınlanmadığını belirleyemiyoruz” dedi. “Odak noktamız, bunun insanlardan mı yoksa otomatik araçlardan mı geldiğine bakılmaksızın kötüye kullanımı tespit etmek ve önlemektir.”


