OpenAI Çarşamba günü, yaklaşan siber odaklı yapay zeka modelini kullanan bir hattı detaylandırdı. Hat, Linux’ta 948 yerel ayrıcalık yükseltme açığını doğruladı ve yamadı; API maliyeti 1,2 milyon dolar oldu.
OpenAI’e göre, "Prototipimiz 2 bin 308 aday Linux çekirdeği bulgusunu tanımlayıp analiz etti, 1 bin 724 açığı dinamik olarak yeniden üretti ve yetkisiz yerel bir kullanıcının root erişimi elde etmesine izin verebilecek 948 yerel ayrıcalık yükseltme sömürüsü üretti."
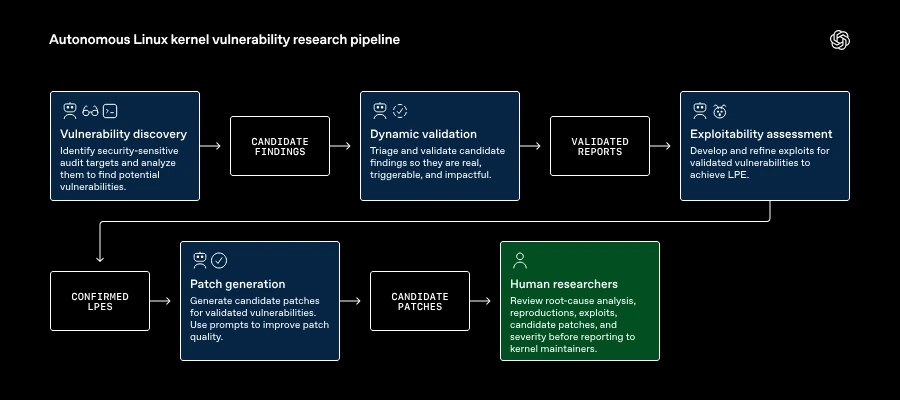
Bulgular, Haziran 2026’da GPT-5.5-Cyber modelinin keşfettiği 24 LPE sömürüsü üzerine kurulu. En yeni araştırma bu süreci beş aşamalı bir ajan hattına dönüştürüyor.
Açık keşfi: Ajanlar güvenlik açısından ilgili ve düşük ayrıcalıklı kullanıcılar tarafından erişilebilen kod bölümleri gibi yüksek değerli denetim hedeflerini belirleyip aday bulgular arıyor.
Dinamik doğrulama: Ajanlar her adayı sandbox ortamında yeniden üretmeye çalışıyor ve çalışma zamanı kanıtlarını saklıyor.
Sömürülebilirlik değerlendirmesi: Ajanlar doğrulanmış açıkların bilgi sızıntısı veya LPE için kötüye kullanılıp kullanılamayacağını test ediyor ve kanıtlayıcı kavram sömürüsü tasarlıyor.
Yama üretimi: Ajanlar tespit edilen açık için yamalar üretiyor.
İnsan incelemesi: Güvenlik araştırmacıları sömürü, yama ve önerilen önem derecesini inceleyip bakımcılara bildirmeden önce onaylıyor.
"2026 yılı ortası ekimde hattımız yaklaşan siber modeli kullanarak 30 saat içinde 1 bin 724 açığı dinamik olarak yeniden üretti ve yaygın kullanılan bir Linux dağıtımı için 291 bilgi sızıntısı açığı için kanıtlayıcı kavramlar ve 948 çalışan yerel ayrıcalık yükseltme sömürüsü üretti," dedi OpenAI.
"Toplam çalışma 1.213.430 dolar API kredisi, yani her LPE sömürüsü başına 1.279 dolar tuttu. Bildiğimiz kadarıyla bu hattaki ajanlar en az 10 yeni Linux sömürü tekniğini keşfedip kullandı."
Bu teknikler genel olarak şunları içeriyor:
Hedef çekirdek önbelleğine nesne püskürtmek için iki yeni kalıcı esnek nesne.
Sömürü güvenilirliğini artırmak için iki yeni sayfa düzenleme tekniği.
Yetki yükseltmesi elde etmek veya keyfi yazma yoluyla yetki yükseltmesi sağlamak için beş yeni veri odaklı teknik.
Keyfi tip karışıklığını içeren bir teknik.
Gelişme, öncü yapay zekanın siber güvenliğin sınırlarını yeniden çizdiğinin bir kez daha göstergesi. Açık keşfi ve sömürüyü hızlandırırken, aynı zamanda savunmacıların saldırganların kullanmasından önce kusurları güvenilir şekilde gidermesine yardımcı oluyor; bu da kötü aktörler için yazılımı sömürmeyi maliyet açısından sürdürülemez hale getiriyor.
Geçen ay yayımlanan bir raporda VulnCheck, yapay zeka destekli açık keşfini, teknik uzmanlık gerektirmeden yazılım açıklarını tespit edebilen yeni başlayan saldırganları hızlandıran büyüyen bir risk kategorisi olarak sınıflandırdı.
Yapay zeka modellerine erişim sadece savunmacılarla sınırlı değil; kötü aktörler de aynı yetenekleri kullanarak yeni sıfırıncı gün açıklarını keşfedip silahlandırabiliyor ve minimum çabayla kullanılabilir hedef havuzunu genişletebiliyor.
Google Tehdit İstihbaratı Grubu’ndan elde edilen bilgilere göre aylık açıklanan açık sayısı ikiden fazla katına çıktı; Ocak 2026’da 5 bin 45 iken Ağustos 2026’da 10 bin 740’a yükseldi. Yüksek riskli olarak sınıflandırılan açıkların sayısı Ocak 2026’da 131 açıklamayla Ağustos 2026’da 350 açıklamaya çıktı; bu da yüzde 167’lik bir artışa işaret ediyor.
"Yapay zeka destekli siber araçların yaygın kullanılabilirliği, sıfırıncı gün açıklarının keşfinde büyük bir artışa yol açmış olmalı," dedi İngiltere Ulusal Siber Güvenlik Merkezi NCSC, Salı günü yayımlanan bir değerlendirmede.
"Savunma amaçlı yapay zeka-siber araçlar, bir açığın sıfırıncı günden N. güne geçiş penceresini daralttı ve yamalamayı daha hızlı bir sürece dönüştürdü. Ancak bu teknolojinin doğru ve yaygın yapılandırılmaması halinde, yapay zeka-siber araçları kullanarak sistem zayıflıklarını tespit edip sömüren saldırganlara karşı birçok sistem hâlâ savunmasız kalıyor."
NCSC ayrıca kuruluşların bu yeni açık keşfi temposuna ayak uydurmak için dahili yama ve test süreçlerini geliştirmesi gerektiğini vurguladı.
"Saldırganlar, erişimi kaybetme riskini göze alma konusunda daha az temkinli davranıyor; çünkü değiştirme maliyeti minimum," diye ekledi. "Siber yetenekler, daha düşük risk nedeniyle daha geniş bir faaliyet yelpazesinde kullanılıyor; bu da rakiplerin bilgiye erişmesini ve bunu operasyonel olarak kullanmasını kolaylaştırıyor."
OpenAI, öncü modeller tarafından gerçekleştirilen açık keşfi hızının, yazılımı güvence altına almak ve sömürü penceresini sınırlamak için otomatik yama üretimiyle eşleşmesi gerektiğini söyledi.
"İnsan uzmanı rehberliğinde yineleme ile yapay zeka tarafından üretilen yamaların işlevsel olarak doğru olabileceğine, mevcut kod stilleriyle uyumlu olabileceğine ve saldırı varyantlarına karşı sağlam olabileceğine inanıyoruz," dedi OpenAI. "Yakın ve orta vadede, en son yamaları güncel olmayan bir işletim sisteminde düşük ayrıcalıklı bir hesaba erişim, iyi donanımlı bir tehdit aktörü için işlevsel olarak root erişimine eşdeğer kabul edilmeli."