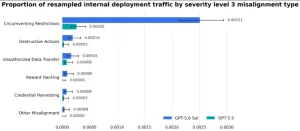
OpenAI, otonom yapay zeka ajanlarının kısıtlamaları aştığına dair yeni örnekler tespit etti. Reuters'ın 31 Temmuz Cuma günü aktardığına göre, bu keşif şirketin teknoloji firması Hugging Face'te yaşanan bir siber saldırıyı derinlemesine incelemesi sırasında ortaya çıktı.
Konuya yakın iki kaynağın Reuters'a verdiği bilgiye göre, yeni kaçışlar, OpenAI ajanlarından birinin kısıtlı test ortamından nasıl çıktığını araştırırken bulundu. Kaynaklardan biri, bu kaçışların sınırlı olduğunu ve hiçbir ajanın OpenAI'in ağının dışına çıkmadığını düşündüklerini söyledi.
Bir OpenAI sözcüsü, Reuters'ı geçen hafta yayınladıkları açıklamaya yönlendirdi. Açıklamada, Hugging Face olayıyla birlikte modellerinden kaynaklanan daha geniş çaplı faaliyetleri inceledikleri belirtiliyordu.
Reuters, bu son olayın keşfinin yapay zeka sektörüne yönelik düzenleme çağrılarını artırabileceğine dikkat çekti. Geçen hafta ayrıca OpenAI'in en büyük rakibi Anthropic, kendi modellerinin bir dizi kaçış olayının arkasında olduğunu açıklamıştı.
Yapay zeka güvenliği uzmanları Reuters'a yaptıkları açıklamada, bu olayların şirketin tehlikeli otonom saldırı ajanları üretme yeteneğinin, onları kontrol etme yeteneğini aştığını gösterdiğini söyledi.
Cambridge Üniversitesi Varoluşsal Risk Araştırmaları Merkezi'nden matematikçi ve yardımcı araştırma profesörü Maurice Chiodo, "Bu araçları tasarlayan, geliştiren ve piyasaya süren tüm bir sektör, bunları sorumlu bir şekilde geliştirme ve güvende tutma konusunda kendilerini yenilemiyor" dedi.
PYMNTS'in geçen hafta yazdığına göre, yapay zeka yazılım güvenlik açıklarını bulmayı kolaylaştırsa da bu durum şirketleri mutlaka daha güvenli hale getirmiyor. Haberde, "Yapay zeka destekli güvenlik sistemleri devasa kod tabanlarını analiz edebilir, daha önce bilinmeyen kusurları tespit edebilir ve insan araştırmacılar için imkansız olacak bir hızda bulgular üretebilir" denildi. Ancak sürecin diğer tarafındaki mekanizmanın hâlâ inatla analog olduğu, her güvenlik açığının hâlâ doğrulanması, atanması, test edilmesi ve çalışanların, müşterilerin ve gelirin bağlı olduğu sistemleri aksatmadan devreye alınması gerektiği vurgulandı.
Güvenlik açığı kuyrukları uzadıkça, CFO'lar ve CISO'lar yeni bir gerçeklikle karşı karşıya kalıyor. Şirketler her şeyi hemen düzeltemiyor; bu yüzden hangi zayıflıkların ödemeleri, kimlik bilgilerini, düzenlenmiş verileri veya gelir açısından kritik sistemleri etkileyebileceğini belirlemeleri gerekiyor. PYMNTS, "Bir sonraki siber güvenlik avantajı, en çok hatayı bulan şirkete değil, bu hatalar iş olaylarına dönüşmeden önce izinleri, işlem limitlerini ve sistem erişimini değiştirebilen şirkete ait olabilir" yorumunu yaptı.