
Ravie Lakshmanan 06 Kasım 2026 Güvenlik Açığı / Siber Saldırı
Tehdit aktörleri, şifre ayarlanmamış hesaplara girişe olanak tanıyan yakın zamanda açıklanan OpenSSH güvenlik açığını istismar etmeye çalışıyor. Previdian'ın bildirdiğine göre saldırı girişimleri hızla başladı.
Açık CVE-2026-123158 olarak izleniyor ve kod adı SSHole ya da *sshole. CVSS puanı 8.1. Musl C kütüphanesi üzerinde çalışan ve Pluggable Authentication Modules yani PAM devre dışı bırakılmış OpenSSH sunan Linux sistemlerini etkiliyor; Alpine Linux'un varsayılan OpenSSH sunucu yapılandırması da bu kapsamda.
Kimliği doğrulanmamış bir saldırgan, kimlik bilgisi veya SSH anahtarı çalmadan, kasıtlı olarak kullanılamaz şifreyle yapılandırılmış hesaplara erişmek için aşırı boyutlu bir şifre gönderebiliyor. Güvenlik araştırmacısı Ozgun Kultekin tarafından keşfedilen sorun, OpenSSH 10.6p2 sürümünde giderildi.
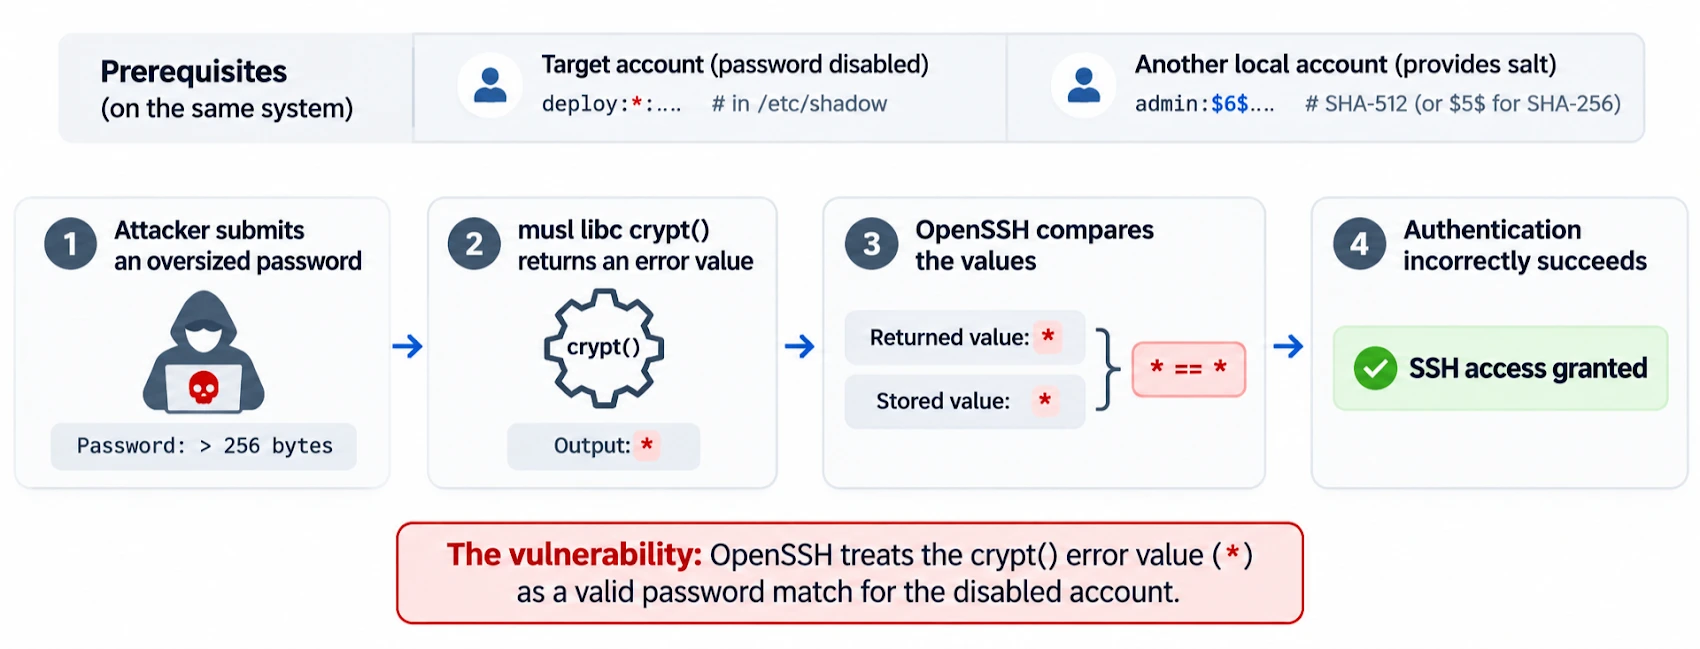
Temel sorun, 2016'da CVE-2016-6210 kodlu kullanıcı adı numaralandırma açığını kapatmak için eklenen bir yamaya dayanıyor. Belirli koşullarda OpenSSH'in şifre işleme davranışı, başarısız şifre özetleme işlemini başarılı kimlik doğrulama olarak yorumluyor ve sistem düzeyinde şifre devre dışı bırakılmış hesabı gösteren aynı değer olan "*" üretiyor.
Saldırgan, 257 ile 1.024 bayt arasında rastgele bir şifre kullanarak şifre devre dışı bırakılmış belirli hesaplara kimlik doğrulaması tetikleyebiliyor. Özetleme denemesi başarısız oluyor ve yıldız işareti dönüyor. sshd arka plan programı bu yıldızı hesabın şifre alanında saklanan değerle karşılaştırıyor ve giriş başarılı oluyor.
Başarılı istismar için şifre özeti yıldız işareti "*" olan en az bir hesabın bulunması gerekiyor. Bu durum, geçerli şifre özetine sahip hesaplardaki şifreleri atlatmaya izin vermiyor.
"Başarılı bir SSHole saldırısı, ele geçirilen hesabın mevcut izinleriyle erişim sağlıyor" dedi Safe Security. "Kurumsal ortamda SSHole'un sonuçları, ele geçirilen hesabın ayrıcalıklarına bağlı."
"Yetkisiz SSH erişimi doğrudan etki olsa da saldırganlar dağıtım kimlik bilgilerine, uygulama sırlarına ve bağlı altyapıya da ulaşabilir; bu durum yatay hareket veya hizmet kesintisine yol açabilir."
Açık, Dropbear'ı, glibc tabanlı Linux dağıtımlarını, Linux dışı sistemleri ve şifreleri PAM üzerinden kontrol eden sistemleri etkilemiyor.
Tehdit istihbaratı firması Previdian, CVE'nin yayımlanmasından dokuz saatten kısa süre sonra ilk istismar girişimini gözlemlediğini açıkladı. Alpine Linux ve OpenSSH çalıştıran bir honeypot'ta başarılı root erişimi doğruladıklarını belirtti. Telemetri verilerine göre Japonya'ya coğrafi konumlandırılmış bir IP adresinden toplam sekiz istismar girişimi gerçekleşti.
"Gözlemlenen kaynak IP 89.116.89[.]18, kimlik doğrulamayı atlatmak için aşırı boyutlu şifreler kullandı ve kimlik, uname ve hostname komutlarını içeren keşif komutlarını etkileşimsiz SSH oturumlarıyla çalıştırdı" ifadelerini kullandı Previdian'ın kurucusu ve CEO'su Ryan Dewhurst. Açıklama The Hacker News ile paylaşıldı.
Etkilenen kullanıcıların OpenSSH 10.6p2'yi ya da dağıtımlarının yamalı paketini yükleyip sshd'yi yeniden başlatmaları öneriliyor. Alpine, şifreyle giriş kabul etmemesi gereken hesapları içeren "Accepted password for" günlük kayıtlarını incelemelerini tavsiye ediyor.
"/var/log/messages içinde sshd satırlarını arayın; şifresi olmayan bir hesap için Accepted password for yazan kayıtları kontrol edin; alpine, root ya da yalnızca anahtar kullanan kullanıcılar olabilir" dedi Alpine. "Açık makinelerde doas kullanımını, yakın zamanda oluşturulan kullanıcıları, dosyaları ve yetkili anahtarları gözden geçirin. Girişi dışlayamazsanız makineyi ele geçirilmiş kabul edin."


