

Ravie Lakshmanan, 25 Eylül 2026, Zararlı Yazılım / Tedarik Zinciri Saldırısı
actions-cool'a ait iki GitHub Actions, Mayıs 2026 Mini Shai-Hulud kampanyası sırasında tehlikeye girdikten aylar sonra geçen hafta depoları erişilebilir hale gelmesinin ardından ikinci kez devre dışı bırakıldı.
Etkilenen GitHub Actions aşağıda listeleniyor.
Depoların her birini ziyaret ettiğinizde şu mesaj görünüyor: "Bu depoya GitHub personeli tarafından GitHub kullanım şartlarının ihlali nedeniyle erişim engellendi. Depo sahibiyseniz daha fazla bilgi için GitHub Destek ile iletişime geçebilirsiniz."
Socket araştırmacısı Karlo Zanki, "16 Eylül 2026'da her iki depo da yeniden erişilebilir hale geldi" dedi. "Yayın etiketleri önce temizlenmedi. 18 Mayıs'ta eklenen kötü amaçlı içeriğe hâlâ işaret ediyorlar, bu yüzden sürüm etiketiyle her iki action'a başvuran her iş akışı bir sonraki çalıştırmasında yükü yeniden indirmeye ve çalıştırmaya başladı."
İki GitHub Actions iş akışı ilk olarak 18 Mayıs 2026'da tehlikeye girdi. CI/CD hatlarında çalışanlar üzerinden hassas kimlik bilgilerini toplayan ve detayları saldırgan kontrolündeki bir sunucuya dışarı sızdıran kötü amaçlı kod çalıştırıldı.
Etkinlik daha sonra Mini Shai-Hulud etkinlik kümesiyle ilişkilendirildi. GitHub Actions iş akışlarında ve @antv ekosisteminden gelen npm paketlerinde kullanılan dışarı sızdırma alanı "t.m-kosche[.]com" daki örtüşmeler bu ilişkiye işaret etti.
Socket tehdit istihbaratı sorumlusu Philipp Burckhardt o dönemde The Hacker News'e verdiği demeçte, "Bu aynı Mini Shai-Hulud etkinlik kümesini gösteriyor, ayrı bir npm-only olay değil" diye belirtti.
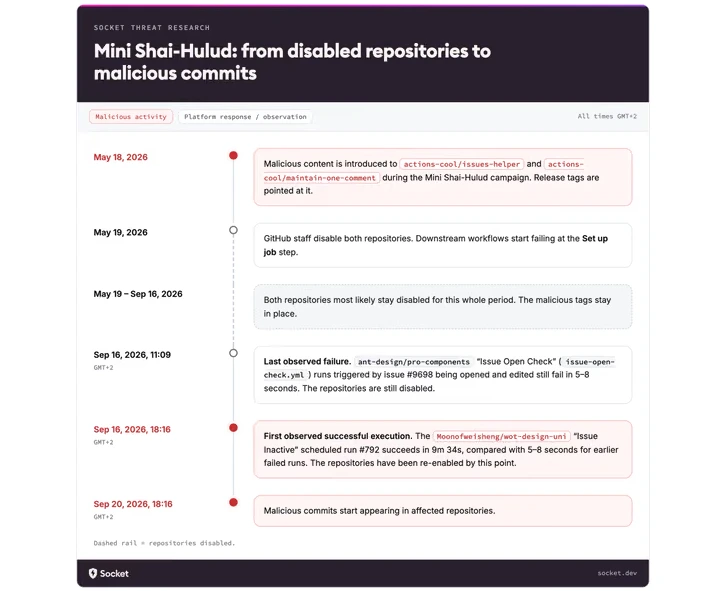
Depolar 16 Eylül 2026'da GMT+2 ile 11.09 ile 18.16 arasında bir noktada yeniden etkinleştirildi. Bunun neden olduğu hâlâ bilinmiyor.
Son gelişme başka bir sorunu da ortaya koydu: Kötü amaçlı kod etkilenen kod tabanlarında kaldı ve hiç temizlenmedi. Tehdidi aktive etmek için gereken tek şey depoların yeniden indirilebilir hale gelmesiydi.
İki GitHub Actions'ı hâlâ kullanan birkaç iş akışı bulunduğu için maruziyet, tehdit aktörlerinin yeni bir açık kullanmasına ya da yeni altyapı kurmasına gerek kalmadan ciddi yazılım tedarik zinciri güvenlik risklerine yol açabilirdi.
Socket, "Her iki action da konu ve yorum temizliği işlerini otomatikleştiriyor; örneğin kullanılmayan konuları kapatmak, yeni açılanları kontrol etmek ya da tek bir bot yorumunu güncel tutmak gibi" dedi.
"Onları çağıran iş akışları genellikle günlük bir programda ya da birisi konu ya da çekme isteği açtığında çalışıyor. Uygulamada, etkilenen çoğu depo yeniden etkinleştirmeden bir gün içinde yükü çalıştırdı ve tehdit aktöründen ek bir eyleme gerek kalmadı."
Sorun, her iki action'ı da 18 Mayıs 2026'dan önceki bir sürümün tam commit SHA'sına sabitleyen iş akışlarını etkilemiyor. Geliştiricilere aşağıdaki adımların uygulanması öneriliyor.
Etkilenen action'lara yapılan her referansı bulun ve "actions-cool/[email protected]" i etkilenen olarak kabul edin.
Action'ları kaldırın ve 18 Mayıs 2026'dan önceye ait bilinen temiz bir SHA'ya sabitleyin.
Tüm açığa çıkan gizli bilgileri döndürün.
İş akışı çalıştırma geçmişini gözden geçirin ve uzun süreli Set up job hatalarından sonra yeni başarılı çalıştırmalar olup olmadığını kontrol edin.
16 Eylül 2026'dan sonra beklenmeyen taahhütler için depo geçmişini denetleyin.
Zanki, "Çoğu tedarik zinciri olayı yeni bir şey içerir: yeni yayımlanmış kötü amaçlı bir sürüm, yeni ele geçirilmiş bir hesap ya da yeni enjekte edilmiş bir iş akışı" dedi. "Bu olayda öyle olmadı. Yeni kod yayımlanmadı ve hiçbir yapılandırma değiştirilmedi."
"Bu olay, değiştirilebilir bir etiketin tehlikeye girebileceğini, kontrol altına alınabileceğini ve kendi iş akışı dosyanızda herhangi bir değişiklik olmadan yeniden etkinleştirilebileceğini gösteriyor. SHA sabitleme, bu bağımlılığı yukarı akış deposunun durumundan kaldırır."


