

Siber güvenlik araştırmacıları, ana yükün yalnızca sunucu tarafı şifre çözme zinciri kullanılarak kurtarılabildiği PamStealer’ın yeni bir sürümünü tespit etti.
Jamf Threat Labs’a göre en yeni örnekler aynı JavaScript for Automation (JXA) dropper mekanizmasına dayanmaya devam ediyor ancak yem ve iletim yöntemini değiştiriyor.
"Daha önceki varyantlar yük anahtar materyalini doğrudan JXA kaynağına gömüyordu, şimdi ise özel olarak hazırlanmış bir şifre çözme yardımcı programını getiriyor ve yük açılmadan önce sunucuyla bir anahtar değişimi tamamlıyor," diye belirtti güvenlik araştırmacısı Thijs Xhaflaire analizinde. "Sunucunun iş birliği olmadan yük statik olarak kurtarılamaz."
İkinci büyük değişiklik yem seçimi. Temmuz ve Ağustos 2026’da gözlemlenen önceki sürümler Maccy, Scoppr ve Nancy Clipboard gibi görünen sahte web siteleri kullanıyordu, kurbanlar şimdi Wavel adında var olmayan bir kripto para cüzdanı hizmeti reklamı yapan sahte bir web sitesi ("wavel[.]app") üzerinden kandırılıyor.
Sahte sitedeki "macOS için İndir" düğmesine tıklamak, derlenmiş bir AppleScript dosyası içeren bir disk imaj dosyası ("Wavel.dmg") indirilmesine yol açıyor. Dosya açıldığında Apple’ın yerleşik Script Editor’ü, bir JXA dropper’ın çalıştırılmasını tetiklemek için talimatlarla birlikte başlatılıyor.
"Maccy, Scoppr ve Nancy’de JXA kaynağı gömülü yükün RC4 ile şifre çözmesini yapıyor, JXA’nın Foundation ve NSData’ya köprüsü üzerinden Objective-C framework çağrıları gerçekleştiriyor ve tüm indirme ve hazırlık sürecini yönetiyordu," diye açıkladı Xhaflaire.
"Wavel’de JXA kaynağında bunların hiçbiri yok. Tüm JXA katmanı artık bir taşıyıcı. Script Editor dosyayı çalıştırdığında base64 dizesini çözüyor ve sonucu /bin/zsh -s’e yönlendiriyor, burada zsh standart girdiden çözülmüş baytları okuyup çalıştırıyor. JXA süreci hemen çıkıyor; zsh dropper arka planda çalışmaya devam ediyor."
Çözülmüş zsh betiği enfeksiyonu aşağıdaki eylemleri gerçekleştirerek ilerletiyor -
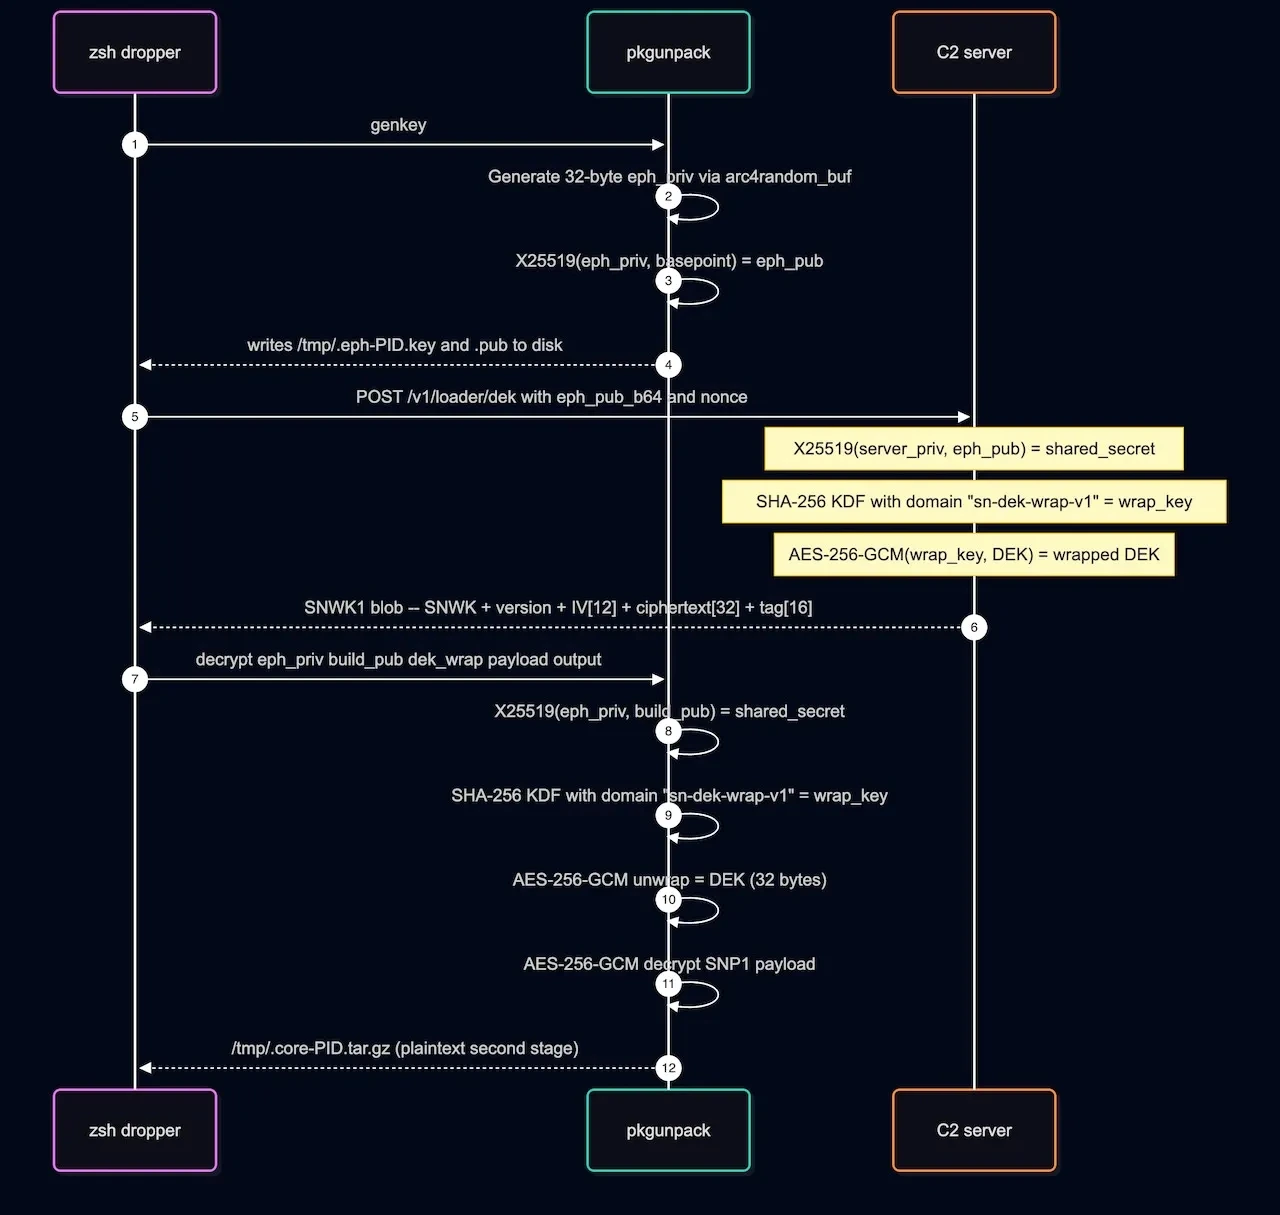
"wavel.apple03cloudstore[.]com" adresinden "pkgunpack" şifre çözme yardımcı programını indirip çağırmak
X25519 anahtar değişimi yapmak
Yük paketini şifre çözmek ve hazırlamak
Yeni bir arka plan oturum açma öğesi eklendiğinde kullanıcıları uyaran macOS bildirimlerini bastırmak
LaunchAgent üzerinden dört yedekli kalıcılık yöntemi kurmak, yük paketi ve LaunchAgent mevcut değilse her ikisini de geri yükleyen bir onarım zsh betiği ve her yeni etkileşimli zsh oturumunda onarım betiğinin çalıştırılmasını tetikleyen ~/.zshrc’ye eklenmiş bir kabuk kancası
Hazırlık dizinini ZIP arşivi biçiminde yoklamak ve yüklemek
Sunucu anahtar değişim sürecini tamamlayan özel anahtarı elinde tuttuğu için Veri Şifreleme Anahtarı (DEK) onsuz kurtarılamaz, bu da yükün şifre çözülmesini engeller. Ayrıca her çalıştırma sırasında yeni bir geçici anahtar çifti oluşturulduğundan, yakalanmış bir DEK değeri yükün içeriğini çıkarmak için tekrar oynatılamaz.
Bu da şifrelenmiş yükü, canlı bir komut ve kontrol (C2) oturumuna erişim olmadan statik analiz için fiilen kullanılamaz hale getirir.
Geçici anahtar oluşturma ve canlı DEK değişimi
Dahası, onarım betiği "~/Library/Application Support/System/.githooks/" içindeki "post-checkout" ve "pre-commit" klasörlerine kopyalanıyor ve Git yapılandırma seçeneği "git config --global core.hooksPath" dizine ayarlanıyor. Sonuç olarak, tehlikeye atılmış sistemdeki herhangi bir depodaki her git checkout veya git commit işlemi onarım betiğini sessizce etkinleştiriyor.
Son aşama, öncülünün Rust ile uygulandığı göz önüne alındığında bir ayrışma oluşturan Swift ile yazılmış stealer bileşeni. Kullanılan programlama dilindeki değişime rağmen nihai hedef aynı -
Sahte bir çökme iletişim kutusu göstererek sistem parolasını yakalamak ve girilen bilgileri PAM tabanlı bir doğrulama yaklaşımı kullanarak çapraz kontrol etmek
Anahtar zinciri öğelerini numaralandırmak ve almak
Google Chrome, Microsoft Edge, Mozilla Firefox, Brave, Vivaldi, Opera, Opera GX, Arc, Zen, Waterfox, LibreWolf, Yandex Browser ve Cốc Cốc dahil Chromium ve Firefox tabanlı tarayıcılardan kimlik bilgilerini çalmak
Sistemi parmak izlemek ve kapsamlı meta verileri ve kullanıcının profil fotoğrafını toplamak
.zsh_history, .zshrc, .bash_history ve .gitconfig gibi kullanıcı merkezli dosyaları toplamak
Çalışan işlemleri ve yüklü uygulamaları listelemek
"Arc, Zen ve daha az yaygın bölgesel ve gizlilik odaklı tarayıcıların dahil edilmesi, hedef listesini tipik macOS stealer’larında görülenin ötesine belirgin şekilde genişletiyor," dedi Xhaflaire.
"PamStealer’ın bu varyantı, dağıtım altyapısına bilinçli bir yatırım yansıtıyor. pkgunpack yardımcı programı, yük şifre çözmesini sunucu kullanılabilirliğine bağlayan canlı bir anahtar değişimi getiriyor: C2 iş birliği olmadan ikinci aşama şifre çözülemez. Bu tasarım, yükün statik olarak kurtarılmasını önemli ölçüde zorlaştırıyor ve operasyonel kontrolün bir kısmını sunucu operatörüne kaydırıyor."



