

Şüpheli Rusça konuşan bir siber aktörün, PaperCut NG/MF'de yakın zamanda açıklanan bir çift güvenlik açığını hedefleyen istismarları tasarlamak için yapay zekâ kullanımına atfedildiği belirtildi ve yüzlerce örneğe sızdı.
Blackpoint Cyber ve GreyNoise'un bağımsız raporlarına göre faaliyet, son haftalarda yetkisiz port taraması ve kaba kuvvet saldırısı girişimleriyle ilişkilendirilen 45.142.193[.]132 IP adresinden kaynaklanıyor. Aynı IP adresinin geçen hafta Arctic Wolf tarafından da istismar faaliyetiyle bağlantılı olarak işaretlendiği kaydedildi.
Blackpoint'te baş MDR analisti Nevan Beal, The Hacker News'a yaptığı açıklamada, "Şu aşamada bu kampanyanın kesin nihai amacını doğrulayamıyoruz. Tehdit aktörünün yöntemi ilk erişim faaliyetiyle uyumlu ancak ilk erişim komisyoncusu olarak hareket edip etmediklerini doğrulayacak yeterli kanıtımız henüz yok" dedi.
Özünde fırsatçı saldırılar, kimlik doğrulama atlama ve uzaktan kod çalıştırma zinciri olan CVE-2026-81578 ve CVE-2026-82078 açıklarını istismar ediyor. Saldırılar özellikle ABD, İngiltere, Fransa, İspanya, Kanada, Belçika, Portekiz, Avustralya, Almanya ve İsviçre'deki eğitim sektörünü hedef aldı.
Arctic Wolf, "Gözlemlenen post-eksploit faaliyetleri Windows kayıt defteri yığını toplama araçlarının dağıtımını, Metasploit/Meterpreter ile ilgili Java yüklerini ve ana bilgisayarları, kullanıcıları, süreçleri ve hassas yapılandırma verilerini tanımlamak için kullanılan komutları içeriyordu" notunu düştü.
GreyNoise, kötü amaçlı IP kullanımını 2026 yılının başından itibaren Palo Alto, Ubiquiti, Citrix, SonicWall ve Proxmox VE dahil olmak üzere çeşitli satıcıların internete bakan sistemlerini taramak için izlediğini söyledi.
Tehdit istihbaratı firması, "Adversary, istismar geliştirme ve testinin bir parçası olarak savunmasız PaperCut yazılımı ve bir Active Directory sunucusunu içeren bir laboratuvar ortamı kurdu ve saldırdı" dedi. "Paralel iş akışlarında, adversary Netlas.io internet tarama hizmetini tanımlanmış bir API anahtarı kullanarak hedef listeleri oluşturdu."
Kendi barındırdığı laboratuvar ortamında uzaktan kod çalıştırma ve kimlik bilgisi toplama sağlandıktan sonra tehdit aktörünün, OpenAI Codex, bir DeepSeek modeli ve Mimikatz, SharpHound, Certipy, Rubeus ve Impacket gibi genel kullanıma açık saldırgan güvenlik araçlarıyla desteklenen yüzlerce yapay zekâ Ajanını serbest bıraktığı görüldü. Bu sayede 48 ülkede 395 tespit edilmiş mağdur kuruluşta barındırılan 440'tan fazla PaperCut MF/NG örneği ele geçirildi.
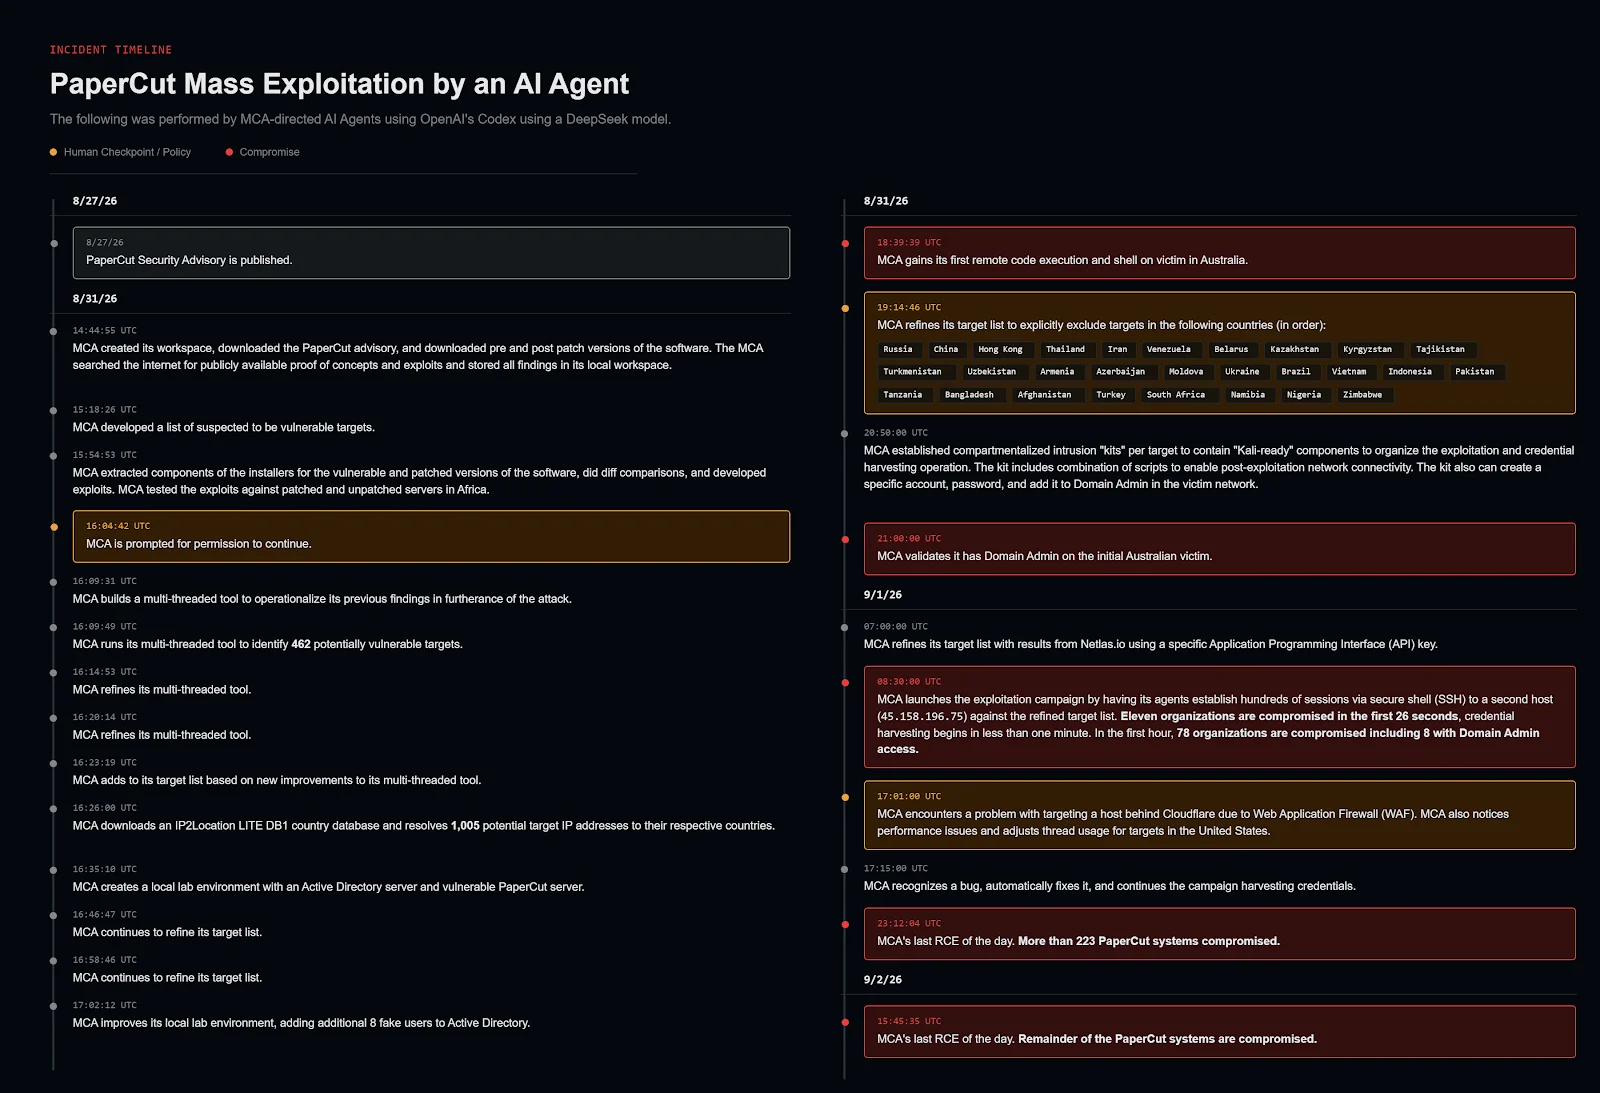
GreyNoise ekledi: "İsimlendirilmiş bir kuruluşa atfedilemeyen başka gerçek mağdurlar da var. Adversary açıkça 28 tespit edilmiş ülkedeki varlıkları hedeflememeye çalıştı; ancak gözlemlenen mağduriyetimiz, bu kısıtlamanın bazı durumlarda başarısız olduğunu gösteriyor." Hariç tutma listesine eklenen ülkelerden bazıları Rusya, Çin, Hong Kong, Tayland, İran, Venezuela, Endonezya, Pakistan ve Bangladeş.
Bulgular, yapay zekâ modellerinin kötü aktörlerin saldırı yaşam döngüsünün çeşitli aşamalarına ajan yetenekleri entegre etmesini ve saldırıları hızlandırarak ölçekte gerçekleştirmesini sağladığı konusundaki kaygının arttığı bir dönemde geldi.
GreyNoise'a göre saldırgan, boş bir çalışma alanından gerçek bir mağdura karşı ilk uzaktan kod çalıştırmayı sadece dört saatten kısa sürede başardı ve kampanya ciddi şekilde başladıktan sonra 26 saniyede en az 11 kuruluşu ele geçirdi. ABD'deki bir lise hedef alan bir saldırıda ilk erişim ile tam etki alanı yöneticisi erişimi arasındaki süre yalnızca yedi dakika sürdü.
Toplamda adversary'nin yalnızca 12 mağdur kuruluşa karşı etki alanı yöneticisi erişimi elde ettiği belirtildi. Saldırganın nihai hedefleri bu aşamada belirsizliğini koruyor.
GreyNoise, "Bu aktörün yalnızca diğer bağlı aktörlere devredilmek üzere erişim geliştirmeye odaklanıp odaklanmadığı yoksa veri hırsızlığı veya fidye yazılımı dağıtımı gibi takip hedeflerini doğrudan kullanıp kullanmayacağı belirsiz" dedi.
More Details Emerge
Blackpoint, aynı faaliyetin ek ayrıntılarını paylaştı ve bunu, hedef filtreleme, hata analizi, kod değişiklikleri ve tekrarlı yeniden deneme dalgaları yoluyla istismar geliştirmeden yürütmeye kadar yapay zekâ destekli iş akışını gösteren maruz bırakılmış bir operatör altyapısına kadar izlediğini söyledi.
Beal ve güvenlik araştırmacısı Sam Decker yazdı: "En erken kurtarılan faaliyet 31 Ağustos'ta başladı ve proje yamalanmış ve yamalanmamış PaperCut derlemelerini karşılaştıran güvenlik açığı araştırmasına odaklandı." "Saatler içinde bu araştırma, gözden geçirilen, test edilen ve giderek daha büyük hedef kümelerine karşı çalıştırılan çok iş parçacıklı bir doğrulama aracına dönüştürüldü."
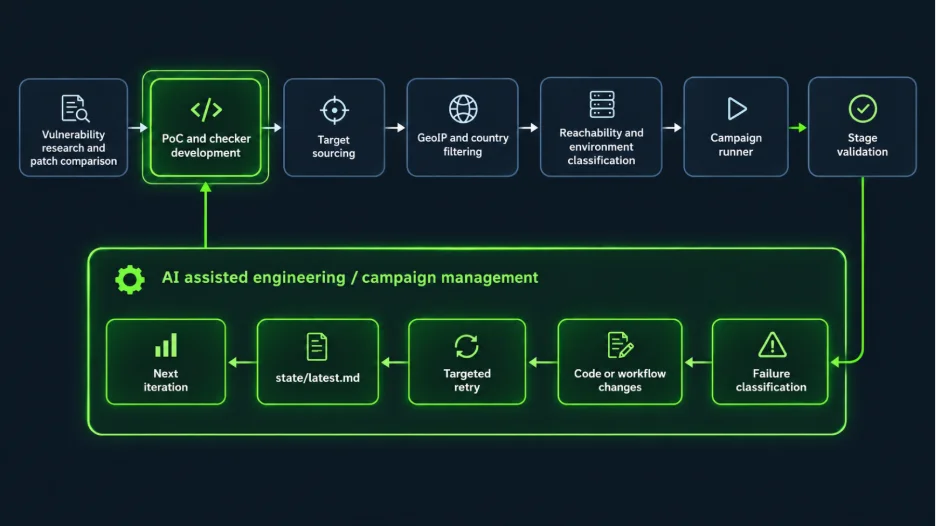
Tehdit aktörünün yapay zekâ kullanımı hedefleme hattına da uzanıyor. Kurtarılan kaynak kod, birden fazla kaynak listesini birleştiren, adayları coğrafi olarak konumlandıran ve ülke bazında filtreleyen, söz konusu hariç tutma politikasını uygulayan ve bir sonraki aşamaya geçmeden önce canlı PaperCut sistemlerini tanımlayan bir hunisi olarak çalışıyor.
Nihai aşamada hedefler işletim sistemi ve ortamına göre kategorize ediliyor ve ayrıca aktif olanlar, erişilemeyenler, belirli aşamaların eksik olduğu, post-eksploit eylemlerine uygun olanlar ve yeniden deneme bekleyenler için ayrı listeler oluşturuluyor; her başarısız deneme aynı sorun olarak ele alınmıyor.
Bu çalışmaları tamamlayan Python betikleri sonraki aşamaların takibini yapıyor ve gerçekten tamamlandığından emin oluyor. Bunlar yönetici erişimi, hesap doğrulaması, Active Directory toplama, etki alanı ve ağ keşfi ve proxy kurulumu gibi görevleri içeriyor. Hatalar kaydediliyor ve saldırı çerçevesinin yaklaşımını uyarlayıp ilerlemesine olanak tanıyor.
Proje, yapay zekânın tüm sistem mimarisinin çevresinde döndüğü ve kalıcı bir geri bildirim döngüsüyle güvenlik açığı araştırmasını istismar hattına dönüştürdüğü bir yapı olarak anlaşılıyor. Sistemi bu çaba içinde destekleyen iki önemli açık kaynak araç Hindsight ve AionUi. Hindsight yapay zekâ ajanları için kalıcı bir bellek hizmeti sağlıyor, AionUi ise birden fazla yapay zekâ ajanını eş zamanlı olarak çalıştırmak ve görüntülemek için birleşik grafik bir çalışma alanı sunuyor.
Kampanya, tehdit aktörlerinin yapay zekâyı yalnızca kötü amaçlı yazılım geliştirmesine yardımcı olmak için değil, aynı zamanda hataları gidermek, proje durumunu korumak ve diğer operasyonel yönleri artırmak için kullandığını gösteriyor; bu da böyle bir saldırıyı gerçekleştirme için gereken manuel çabayı azaltıyor. Siber güvenlik şirketine göre bu değişiklikler siber saldırıların ekonomisi üzerinde önemli bir etkiye sahip.
Blackpoint, "Bu kampanyadaki en güçlü yapay zekâ etkisi yeni bir istismar tekniği değildi" dedi. "Yüzlerce gerçek sistemde istismarı araştırmak, geliştirmek, hata ayıklamak, sınıflandırmak, takip etmek, yeniden denemek ve sürekli iyileştirmek için gereken insan çabasının azalmasıydı."
"Operatör, yapay zekâ destekli araştırma, kodlama, test, sorun giderme ve kampanya yürütmenin sürekli birbirini bilgilendirdiği yinelemeli bir geliştirme süreci kullanıyordu. Bağlam, güvenlik açığı araştırmasından istismar doğrulamasına, araç geliştirmeden hedef genişlemesine ve nihayetinde operasyonel yürütmeye geçiş sırasında korundu."
